服务器密码怎么修改?服务器密码修改命令是什么

安全、高效、可落地的实战指南

服务器密码修改命令

在服务器运维中,定期更换密码是基础安全防线。核心结论:Linux系统推荐使用passwd命令,Windows系统应通过net user或PowerShell实现密码修改,全程需遵循最小权限原则与操作留痕机制,以下从实操步骤、风险规避、自动化方案三方面展开,确保专业性与可执行性并重。


Linux系统:标准命令+安全增强

基础修改流程(需root或sudo权限)

  1. 本地修改:

    sudo passwd 用户名

    系统将提示输入新密码(两次输入校验),支持密码复杂度策略(如长度≥12位,含大小写字母、数字、特殊字符)。

  2. 非交互式修改(脚本场景):

    服务器密码修改命令

    echo "用户名:新密码" | sudo chpasswd

    ⚠️ 注意:命令历史可能记录明文密码,生产环境务必配合history -c清理。

高阶安全加固

  • 强制密码策略:
    编辑/etc/pam.d/common-password,添加:
    password requisite pam_pwquality.so retry=3 minlen=12 ucredit=-1 lcredit=-1 dcredit=-1 ocredit=-1
  • 禁用弱用户登录:
    修改/etc/ssh/sshd_config,设置PermitRootLogin no,并定期执行:

    sudo awk -F: '$3 < 1000 && $3 != 0 {print $1}' /etc/passwd

    检查是否存在异常低UID账户。


Windows系统:命令行双路径方案

CMD方式(快速应急)

net user 用户名 新密码
  • 关键限制:
    • 需管理员权限运行CMD
    • 密码需满足本地安全策略(默认8位,含大小写、数字、符号)

PowerShell方式(推荐,支持批量)

# 单用户修改
$User = "用户名"
$NewPass = ConvertTo-SecureString "新密码" -AsPlainText -Force
Set-LocalUser -Name $User -Password $NewPass
# 批量修改(读取CSV文件)
Import-Csv users.csv | ForEach-Object {
    $SecurePass = ConvertTo-SecureString $_.NewPassword -AsPlainText -Force
    Set-LocalUser -Name $_.Username -Password $SecurePass
}
  • CSV格式示例:
    Username,NewPassword
    admin,P@ssw0rd2026!

跨平台统一管理方案(企业级实践)

自动化工具链

  • AnsiblePlaybook示例:
    - name: 修改Linux密码
      user:
        name: "{{ target_user }}"
        password: "{{ new_password | password_hash('sha512') }}"
  • Windows组策略(GPO):
    通过计算机配置→Windows设置→安全设置→账户策略→密码策略统一强制复杂度要求。

密码轮换合规检查清单

步骤 操作 验证方式
1 修改前备份 cp /etc/shadow /etc/shadow.bak
2 修改中留痕 echo "$(date) 修改用户$(whoami)" >> /var/log/passwd_audit.log
3 修改后测试 su - 用户名验证新密码有效性
4 修改后清理 清除shell历史记录与临时文件

高频风险与规避策略

  1. 密码泄露风险
    → 禁止在命令中直接输入明文密码(如passwd -f user已被弃用)
  2. 服务中断风险
    → 修改服务账户密码后,同步更新:

    • systemd服务文件(/etc/systemd/system/xxx.service)
    • 应用配置文件(如MySQL的.my.cnf)
    • 第三方监控工具凭证(Zabbix/Nagios)
  3. 权限误配风险
    → 使用sudo而非直接root登录,通过/etc/sudoers精细化授权。

密码修改命令的替代方案(无命令行场景)

  • SSH密钥替代密码登录:
    ssh-copy-id 用户@服务器IP

    然后禁用密码登录:/etc/ssh/sshd_config中设PasswordAuthentication no

  • 堡垒机集中管理:
    通过JumpServer等平台实现密码修改操作审计,避免直接接触服务器。

相关问答

Q1:修改服务器密码后,为什么某些服务仍无法连接?
A:服务进程通常缓存旧密码凭证,需重启对应服务(如systemctl restart mysql),或更新配置文件后执行systemctl daemon-reload刷新,建议修改前用lsof -i :端口号确认服务依赖。

服务器密码修改命令

Q2:能否用脚本自动轮换所有服务器密码?
A:可以,但必须分三步走:① 预测试脚本在非生产环境验证;② 分批次修改(避免全量并发);③ 修改后立即执行健康检查(如curl -I http://localhost:80)。核心原则:宁可慢,不可停。


您在服务器密码管理中遇到过哪些隐蔽陷阱?欢迎在评论区分享您的解决方案技术的价值,正在于经验的共享与迭代。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/172843.html

赞 (0)
php开发oa系统多少钱?php开发oa系统价格及报价
上一篇 2026年4月15日 04:23
服务器密码怎么生成?服务器密码生成工具免费在线创建强密码
下一篇 2026年4月15日 04:29

相关推荐

  • 服务器本机可以访问网站,为什么外网访问不了?

    当出现服务器本机可以访问网站,但外部网络无法连接的情况时,核心结论通常在于服务监听地址配置错误、系统级防火墙拦截或云服务商安全组未放行端口,这表明应用程序本身运行正常,问题出在网络边界或入站流量过滤策略上,解决此类问题需要从网络协议栈的底层逻辑出发,依次排查服务绑定、系统防火墙规则以及云端网络ACL配置, 服务……

    2026年2月22日
    17800
  • 服务器更新代码怎么做,服务器代码更新命令有哪些

    服务器更新代码是运维生命周期中的关键节点,其核心不在于简单的“文件替换”,而在于建立一套标准化的、可回滚的发布流程,以确保业务连续性、数据完整性和系统高可用性,任何一次代码变更都伴随着潜在风险,只有通过严谨的预发布验证、平滑的切换策略以及完善的回滚机制,才能将服务器更新代码带来的风险降至最低,实现高效、稳定的版……

    2026年2月23日
    13200
  • python enumerate怎么用?python enumerate函数用法详解

    在 Python 中,enumerate() 是一个内置函数,用于将一个可迭代对象(如列表、元组、字符串等)组合为一个索引序列,同时返回每个元素的索引和值,这在需要同时获取索引和值的循环中非常有用,基本语法enumerate(iterable, start=0)iterable:要遍历的可迭代对象(如列表、元组……

    2026年7月10日
    11200
  • DNS域名服务器有哪些类型?,有什么区别

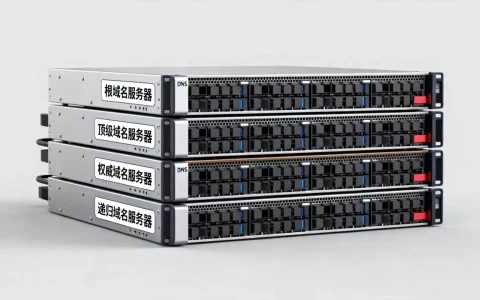
    DNS域名服务器主要分为根域名服务器、顶级域名服务器、权威域名服务器和递归解析器四大类,实际部署中还会细分为主服务器、辅助服务器、缓存服务器等角色,理解这些类型是搭建稳定解析体系的基础,DNS域名服务器的分类逻辑:从根到递归的全链路DNS查询过程像一场逐级上报的接力,每一环都有专门类型的服务器负责,业界权威的……

    2026年8月13日
    800
  • 个人用云服务器可以干什么?个人云服务器搭建网站教程

    个人用云服务器不仅能搭建个人博客和网站,更是运行私有云存储、开发测试环境、搭建智能家居中枢及运行轻量级游戏服务器的最佳低成本解决方案,很多人对云服务器的印象还停留在“企业专用”或“昂贵资源”上,但实际上,随着云计算技术的普及和硬件成本的降低,个人用户也能以极低的门槛享受到高性能的计算资源,它不再仅仅是冷冰冰的代……

    2026年5月27日
    5200
  • 服务器怎么同网段,服务器同网段如何设置

    服务器实现同网段通信的核心在于IP地址与子网掩码的精确匹配,只有当两台服务器的网络号完全一致时,它们才能在不经过网关的情况下直接进行数据交换,要实现服务器同网段,必须确保通信双方的IP地址处于同一个逻辑网络区间,且子网掩码设置完全相同,物理连接或二层链路通畅, 这一过程看似简单,实则是网络架构中最基础也最关键的……

    2026年3月22日
    20300
  • 服务器如何应用?网站服务器配置与优化完全指南

    数字世界的核心引擎服务器是现代数字生态系统的基石,它们是高性能、高可靠性的专用计算机,持续运行并提供关键的计算资源、数据存储、网络服务和应用程序托管,从支撑我们日常浏览的网站、使用的企业软件,到驱动尖端的人工智能模型和庞大的云计算平台,服务器的应用无处不在,是驱动信息时代运转的核心引擎, 数据中心:信息洪流的枢……

    2026年2月11日
    14200
  • 域名解析到IP上的详细步骤有哪些,怎么做?

    把域名解析到IP上,核心就两步:在DNS管理后台添加一条A记录,把域名指向目标服务器IP,然后等待全球DNS缓存刷新,整个过程不涉及代码,也不需要重启服务器,只要你知道IP地址和域名管理权限,十分钟内就能完成,什么是域名解析?新手为什么要学会这个操作域名解析的本质,是把人类容易记忆的域名(example.com……

    2026年9月14日
    300
  • 360域名报毒怎么查询,域名被报毒了还能正常访问吗?

    360域名报毒查询直接去360站长平台或360安全检测页面提交域名就能看到风险类型,查到报毒后域名解析和服务器通常不受影响,但在360浏览器和安全卫士环境里会被拦截访问,想解除必须先清理恶意代码再走申诉,360域名报毒查询怎么操作?先分清你要查的是哪种状态不少站长发现用户打不开网站后,第一反应是查服务器或者查域……

    2026年9月20日
    100
  • 服务器提示管理服务是否启动,服务器管理服务怎么启动

    服务器管理服务是否启动,直接决定了服务器的可控性与业务系统的可用性,核心结论是:当系统提示管理服务未启动时,必须通过“服务状态检查—依赖项排查—权限修复—启动模式配置”的标准流程进行快速恢复,切忌盲目重启服务器,以免造成数据丢失或业务中断, 这一问题的出现往往意味着远程管理工具(如iDRAC、iLO)或操作系统……

    2026年3月12日
    13900

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注