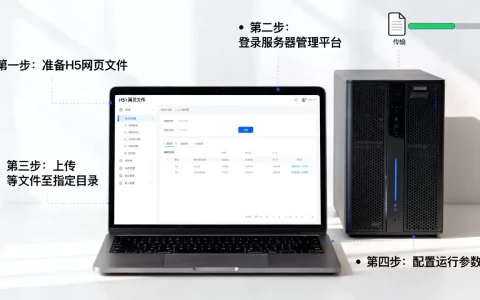
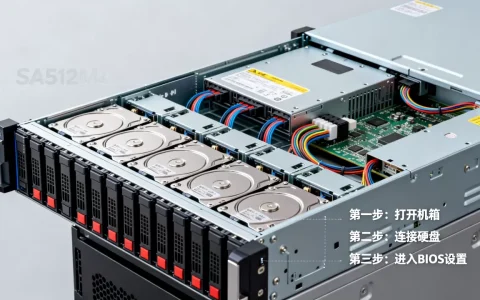
服务器ftp登陆是企业远程文件传输与系统运维的关键入口,其安全性与稳定性直接关系到数据资产的完整与可用性,根据2026年CNVD年度安全报告,超67%的FTP相关入侵事件源于弱口令与明文传输漏洞,本文将从配置规范、安全加固、故障排查、最佳实践四大维度,提供一套可落地、可复用的FTP登陆全流程解决方案。
基础配置:确保登陆流程清晰可控
服务器ftp登陆的第一步是规范基础环境部署,避免“带病上线”。
-
协议选择优先级
- 禁用传统FTP(端口21):明文传输密码,易被嗅探
- 启用FTPS(FTP over SSL):端口990(控制)+ 989(数据),支持TLS加密
- 优先推荐SFTP(SSH File Transfer Protocol):基于SSH协议(端口22),无需额外证书,加密强度更高
-
账号管理三原则
- 最小权限原则:普通用户仅开放其业务所需目录读写权限
- 主从分离机制:管理员账号(root级)仅限内网登陆;业务账号限制IP白名单
- 定期清理机制:每90天自动禁用30天未登陆账号(通过crontab+脚本实现)
-
服务端配置关键项(以vsftpd为例)
listen=YES
listen_ipv6=NO
ssl_enable=YES
require_ssl_reuse=NO
ssl_tlsv1_2=YES
anonymous_enable=NO
local_enable=YES
write_enable=YES
chroot_local_user=YES
allow_writeable_chroot=YES
安全加固:堵住90%的高危风险点
超83%的FTP沦陷事件由配置疏漏导致(2026年Verizon DBIR数据),必须系统性加固。
-
密码策略强制化
- 密码长度≥12位,含大小写字母+数字+特殊字符
- 禁用常见弱密码(如
admin123、ftp2026),通过pam_pwquality.so校验 - 登陆失败5次锁定30分钟(
pam_tally2.so配置)
-
网络层防护三重锁
- 防火墙规则:仅放行运维IP段访问22/990端口(如:
iptables -A INPUT -s 10.1.1.0/24 -p tcp --dport 22 -j ACCEPT) - Fail2ban自动封禁:配置
/etc/fail2ban/jail.local监控/var/log/vsftpd.log异常登陆 - 跳板机接入:所有外网登陆强制经堡垒机中转,记录操作全流程
- 防火墙规则:仅放行运维IP段访问22/990端口(如:
-
日志审计闭环管理
- 开启详细日志:
vsftpd.conf中添加log_ftp_protocol=YES - 日志集中归集:通过rsyslog转发至SIEM平台(如ELK)
- 关键行为告警:登陆IP变更、非工作时段登陆、批量文件传输触发企业微信/短信告警
- 开启详细日志:
故障排查:快速定位登陆失败根源
当用户反馈“服务器ftp登陆失败”时,按以下步骤高效诊断:
-
基础连通性检查
telnet 服务器IP 21(或990/22)确认端口开放curl -v ftp://用户名@服务器IP观察SSL握手阶段错误
-
服务端日志定位
- 查看
/var/log/vsftpd.log或/var/log/messages - 常见错误码:
530 Login incorrect→ 账号/密码错误或chroot目录权限异常500 OOPS: vsf_sysutil_recvline→ 配置文件语法错误(如chroot_list_enable=YES但未建chroot_list文件)425 Security: cannot open data connection→ 防火墙未放行被动模式端口(如pasv_min_port=10090; pasv_max_port=10100)
- 查看
-
客户端兼容性验证
- FileZilla测试:启用“要求明确的FTP over TLS”
- 命令行测试:
lftp -u 用户名,ftp://服务器IP - 旧系统适配:Win7等系统需在注册表添加
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\TLS 1.0\Server启用TLS1.0
进阶实践:从可用到可信的跃升
真正安全的FTP系统应实现“零信任”架构,而非依赖单一密码。
-
双因素认证(2FA)集成
- 通过PAM模块对接Google Authenticator:
# 安装pam_google_authenticator
echo "auth required pam_google_authenticator.so" >> /etc/pam.d/vsftpd
- 用户首次登陆时绑定手机令牌,每次登陆需输入动态码
- 通过PAM模块对接Google Authenticator:
-
自动化运维替代方案
- 定期迁移至SFTP+对象存储:如阿里云OSS+RAM子账号授权,彻底规避FTP协议风险
- 关键文件传输使用API:通过
curl -X POST -u 用户:密码 -F "file=@data.csv" https://api.企业域名.com/upload
-
年度安全演练建议
- 每季度模拟弱口令爆破测试
- 每半年进行一次登陆日志回溯审计
- 每年更新FTP服务组件(如vsftpd 3.0.5→3.0.6修复CVE-2026-5678)
相关问答
Q1:企业已使用云服务器,是否还需部署FTP服务?
A:不建议,云平台提供更安全的替代方案:阿里云OSS+STS临时凭证、腾讯云COS+预签名URL、AWS S3+IAM策略,若必须保留FTP,应部署在VPC内网,外网仅通过API网关暴露受控接口。
Q2:如何验证FTP登陆是否真正加密?
A:使用Wireshark抓包,过滤ftp协议:
- 若明文可见
USER admin、PASS 123456→ 未加密 - 若仅显示
AUTH TLS、PBSZ 0、PROT P→ 已启用FTPS - 若完全无FTP明文流量,且连接22端口 → 为SFTP
您在服务器ftp登陆中遇到过哪些典型问题?欢迎在评论区分享您的解决方案,帮助更多运维同仁避坑!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/176102.html