


高效资源复用与安全隔离的核心机制
核心回答:服务器使用相同IP地址但不同端口号,本质上是利用网络传输层(TCP/UDP)的端口标识功能,实现单台物理或虚拟服务器承载多个独立网络服务的核心机制,它解决了IP地址资源有限性与服务多样化需求之间的矛盾,是网络架构中资源高效复用、服务逻辑隔离及安全策略精细化管理的关键技术基础。

端口机制:网络通信的精确定位器
理解端口是基础,在TCP/IP协议栈中:
- IP地址:定位网络中的特定主机(服务器)。
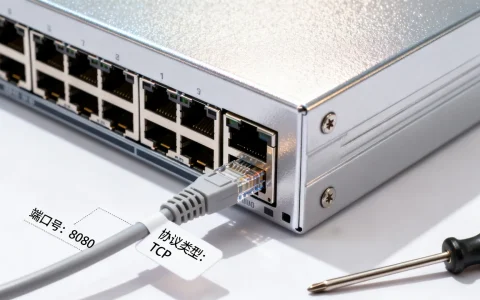
- 端口号:定位主机上运行的特定进程(服务),它是一个16位整数(0-65535)。
- 套接字 (Socket):IP地址 + 端口号的组合 (
168.1.100:443),唯一标识网络通信的端点。
当客户端访问www.example.com:8080时:
- DNS解析将域名转为服务器的IP地址(如
0.113.5)。 - 客户端向目标IP地址 (
0.113.5) 的特定端口 (8080) 发起连接请求。 - 服务器操作系统根据目标端口号,将请求数据包准确传递给监听该端口的服务进程(如一个特定的Web应用)。
同IP不同端口的典型应用场景
这种模式在运维和开发中无处不在:

- 单机多服务部署:
80(HTTP) +443(HTTPS):最基础的Web服务。22(SSH) +3306(MySQL) +8080(Tomcat/Jenkins) +9090(Prometheus):一台服务器同时提供远程管理、数据库、应用服务器和监控服务。
- 服务隔离与版本管理:
- 生产环境应用
8080,测试环境应用8081,互不影响。 - 旧版API
5000,新版API5001,实现平滑迁移和A/B测试。
- 生产环境应用
- 反向代理与负载均衡:
- Nginx监听
80/443,根据域名或路径规则,将请求反向代理到内部不同端口(如3000Node.js,8000Python Django)。
- Nginx监听
- 安全区域划分:
- 将管理后台服务绑定在高位端口(如
10000),减少被自动化扫描攻击的风险,结合防火墙策略仅允许特定IP访问。
- 将管理后台服务绑定在高位端口(如
关键优势:效能、安全与成本
- IP资源高效利用:极大节省宝贵的公网IPv4地址,降低运维复杂度和成本(IPv6普及前尤为重要)。
- 服务逻辑隔离:不同服务运行在独立进程/容器中,资源分配(CPU、内存)、配置、日志、故障相互隔离,避免单点故障扩散。
- 精细化安全控制:
- 防火墙规则:可针对特定端口(如仅开放
443,22)而非整个IP设置访问策略。 - 入侵检测/防御 (IDS/IPS):可针对不同端口部署不同安全策略。
- 最小权限原则:每个服务监听所需最小端口集,减少攻击面。
- 防火墙规则:可针对特定端口(如仅开放
- 灵活性与可扩展性:轻松新增服务只需配置新端口监听,无需额外IP或物理服务器。
核心实现技术与运维要点
- 服务绑定配置:
- 在服务配置文件(如Nginx的
listen指令,Spring Boot的server.port)中明确指定监听的IP和端口。 - 示例 (Nginx):
server {
    listen 80;          # 监听所有IP的80端口
    listen 443 ssl;     # 监听所有IP的443端口(SSL)
    server_name main.example.com;
    ...
}
server {
    listen 8080;        # 监听所有IP的8080端口
    server_name admin.example.com;
    ...
}
- 在服务配置文件(如Nginx的
- 操作系统端口管理:
netstat -tuln或ss -tuln:查看当前监听端口及对应进程。/etc/services:记录知名端口与服务名称的映射关系。
- 防火墙策略 (以Linux iptables为例):
- 仅允许必要端口:
iptables -A INPUT -p tcp --dport 22 -j ACCEPT   # 允许SSH
iptables -A INPUT -p tcp --dport 80 -j ACCEPT   # 允许HTTP
iptables -A INPUT -p tcp --dport 443 -j ACCEPT  # 允许HTTPS
iptables -A INPUT -j DROP                       # 默认拒绝所有其他入站
- 限制特定端口访问源:
iptables -A INPUT -p tcp -s 192.168.1.0/24 --dport 8080 -j ACCEPT # 仅内网访问管理端口
- 仅允许必要端口:
- 安全加固实践:
- 避免使用知名服务默认端口:如将SSH从
22改为高位端口(如22222)可显著减少暴力破解尝试(需同步修改防火墙和客户端配置)。 - 高位端口 (>1024) 权限:普通用户进程通常只能绑定1024以上端口,利用此特性可降低服务被攻破后的提权风险。
- 端口扫描监控:使用工具如
fail2ban或portsentry监控并阻止恶意端口扫描行为。
- 避免使用知名服务默认端口:如将SSH从
进阶应用:反向代理与容器化
- Nginx/HAProxy反向代理:最佳实践是让反向代理监听标准端口(80/443),内部服务使用非标准高位端口,这简化了客户端访问,隐藏了内部架构细节,并方便SSL终止和负载均衡。
# Nginx 将 example.com/app1 代理到内部 3000 端口 location /app1/ { proxy_pass http://localhost:3000/; } - 容器化 (Docker):每个容器化应用通常绑定到容器内部的一个端口,通过
-p参数映射到宿主机端口,这是“同IP不同端口”模式的完美体现。docker run -d -p 8080:80 nginx # 容器80端口映射到宿主机8080 docker run -d -p 3306:3306 mysql # 容器3306端口映射到宿主机3306
潜在挑战与解决方案
- 端口冲突:两个服务尝试绑定同一端口导致失败。
- 解决方案:使用
netstat/ss/lsof排查占用进程;确保服务配置唯一端口;使用容器隔离环境。
- 解决方案:使用
- 防火墙误配置:端口已开放但服务不可达。
- 解决方案:逐层检查(主机防火墙、云安全组、网络设备ACL);使用
telnet或nc测试端口连通性 (telnet server_ip port)。
- 解决方案:逐层检查(主机防火墙、云安全组、网络设备ACL);使用
- 非HTTP服务访问:用户需记住端口号。
- 解决方案:提供清晰文档;为常用服务创建书签(如
https://example.com:8443);如适用且安全,可通过反向代理按路径代理非HTTP(S)服务(需协议支持)。
- 解决方案:提供清晰文档;为常用服务创建书签(如
- 端口扫描与暴露风险:
- 解决方案:严格的最小化开放端口原则;使用高位端口;配置网络层和应用层防火墙规则;定期进行漏洞扫描与渗透测试。
掌握“服务器相同地址不同端口”的原理与实践,是构建高效、安全、可扩展现代IT基础设施的基石,它体现了网络资源复用与逻辑隔离的平衡艺术,是每位架构师、开发者和运维工程师必须精通的底层技术,您在项目中如何利用端口策略实现服务隔离或安全加固?是否有独特的端口管理经验或踩过的“坑”值得分享?
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/17666.html





评论列表(3条)
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,
读了这篇文章,我深有感触。作者对地址的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,
@lucky417man:读了这篇文章,我深有感触。作者对地址的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,