服务器安全4a堡垒机是什么?企业运维如何选择4a堡垒机

在2026年混合云与零信任架构全面普及的背景下,企业部署服务器安全4a堡垒机是实现统一身份认证、精细化权限管控与全栈操作审计的必选项,更是满足等保2.0合规与抵御内部越权威胁的核心安全基石。

2026年服务器安全4a堡垒机的核心价值与演进

4A体系与堡垒机的深度融合

传统的跳板机仅解决单点登录,而现代服务器安全4a堡垒机则将认证、授权、账号、审计四维闭环,2026年,随着IT资产呈指数级增长,Gartner最新报告指出,超过78%的数据泄露源于内部权限失控,4A堡垒机不再是简单的运维通道,而是整个IT基础设施的权限神经中枢。

零信任架构下的动态权限治理

从“网络边界信任”向“持续身份验证”演进,4A堡垒机需具备环境感知能力,无论运维人员身处何地,系统均需实时评估终端安全状态与操作行为,实现权限的动态收缩与降级。

4A堡垒机如何破解企业运维安全痛点

账号生命周期自动化管理

面对多云、混合云环境中的海量主机,人工管号极易产生幽灵账号,4A堡垒机通过以下机制实现闭环:

  • 自动纳管:支持Agent与Agentless模式,自动发现并接管云主机、数据库及网络设备账号。
  • 密码代填与定期改密:杜绝弱口令与密码复用,实现密码轮转自动化。
  • 特权账号托管:将Root/Admin等高权限账号锁入保险箱,按需申请、用后即毁。
  • 服务器安全4a堡垒机是什么?企业运维如何选择4a堡垒机

细粒度授权与动态访问控制

针对服务器安全4a堡垒机哪个品牌好的选型考量,核心在于授权模型的颗粒度,头部产品已从粗放的角色控制(RBAC)升级为基于属性的访问控制(ABAC):

  • 时间与地点锁定:仅允许工作时段与指定IP网段接入。
  • 命令级拦截:高危指令(如rm -rf /)需二次审批或直接阻断。
  • 数据库表级控制:限制DBA仅能查询特定字段,防止敏感数据拖库。

全栈审计与威胁溯源

传统的录像审计已无法满足2026年的安全合规要求,现代4A堡垒机需提供:

  • 协议级深度解析:SSH、RDP、VNC及主流数据库协议全量还原,支持精准关键词检索。
  • AI异常行为基线:基于UEBA模型,自动识别非常规时间登录、高频下载等可疑操作。
  • 阻断与溯源闭环:发现高危行为毫秒级阻断,并一键生成合规审计报告。

2026年4A堡垒机选型与部署实战指南

核心选型指标对比

企业在选型时,需结合自身架构与合规需求,重点考察以下维度:

服务器安全4a堡垒机是什么?企业运维如何选择4a堡垒机

评估维度 传统堡垒机 2026新一代4A堡垒机
架构支持 以物理机/VM为主 原生支持容器、K8s及微服务架构
认证能力 静态密码+双因素 FIDO2无密码认证+持续生物特征感知
授权颗粒度 设备级/系统级 容器级/数据库表级/文件级
审计检索 录像回放,人工快进 AI语义检索,操作与结果分离记录

部署模式与成本考量

针对不同规模企业,部署方式与成本结构差异显著,对于中小企业,服务器安全4a堡垒机价格多少钱一年是首要关注点,目前主流SaaS化堡垒机年费通常在5万至5万元区间,按纳管资产数阶梯计费;而大型企业为满足数据不出域要求,多采用本地化硬件集群部署,单套授权及硬件成本通常在20万元以上,对于北京上海等一线城市服务器安全4a堡垒机部署,还需将等保2.0三级评测的本地化服务响应时效纳入成本考量。

头部案例实战经验

以国内某头部股份制银行为例,其全网纳管超10万+资产节点,在未部署4A堡垒机前,跨部门越权操作频发,溯源需耗费数天,引入4A体系后:

  1. 实施“一人一号一权限”实名制,清理幽灵账号2万个。
  2. 建立运维操作AI基线,高危指令拦截率达100%。
  3. 等保审计准备时间从2周缩短至半天,全面满足《金融数据安全 数据安全分级指南》规范。

在身份即边界的时代,服务器安全4a堡垒机已成为企业数字资产保护的最后一道防线,它不仅是合规的通行证,更是实现运维可视、可控、可证的智能中枢,唯有构建坚实的4A底座,企业方能在复杂的威胁环境中稳步前行。

服务器安全4a堡垒机是什么?企业运维如何选择4a堡垒机

常见问题解答

4A堡垒机与零信任网关有什么区别?

4A堡垒机侧重于运维侧的深度权限管控与操作审计,零信任网关侧重于业务访问侧的动态身份验证与通道加密,两者互补,2026年主流方案是4A堡垒机作为零信任架构的特权访问管理(PAM)核心组件联动运行。

已经有了云安全中心,还需要4A堡垒机吗?

需要,云安全中心主要解决主机层漏洞与入侵检测,而4A堡垒机解决的是“合法人员做非法操作”的权限与审计问题,云安全中心无法替代细粒度的命令级拦截与协议级全量录像审计。

容器环境如何通过4A堡垒机纳管?

新一代4A堡垒机通过K8s API对接,支持对Pod、ConfigMap等资源的动态授权,实现容器命令注入的实时监控与阻断,确保云原生环境运维安全可控。
欢迎在评论区分享您在企业运维权限管理中遇到的挑战与经验!

参考文献

机构:Gartner / 时间:2026年11月 / 名称:《2026年特权访问管理(PAM)市场指南与技术演进趋势》

机构:全国信息安全标准化技术委员会 / 时间:2026年8月 / 名称:《信息安全技术 零信任参考体系架构》(GB/T 43696-2026)

机构:中国信息通信研究院 / 作者:云计算与大数据研究所 / 时间:2026年1月 / 名称:《云原生环境下的特权账号安全防护白皮书》

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/189654.html

赞 (0)
服务器安全1111促销活动有哪些?服务器安全双十一优惠多少钱
上一篇 2026年4月28日 11:06
虚拟主机测评,实测数据与性能表现怎么样?虚拟主机哪个速度快稳定
下一篇 2026年4月28日 11:14

相关推荐

  • 联通在线cdn怎么用,联通在线cdn是什么

    联通在线CDN通过整合联通骨干网资源与边缘计算节点,在2026年已成为国内高并发、低延迟场景下的首选基础设施,其核心优势在于“网业协同”带来的极致稳定性与成本优化,联通在线CDN的核心技术架构与2026年市场定位在2026年的数字内容分发市场中,传统CDN已无法满足AI原生应用和超高清视频的需求,联通在线依托中……

    2026年6月8日
    4800
  • cdn 文件版本是什么,cdn 加速

    CDN文件版本控制的核心在于通过URL参数或文件名哈希实现缓存失效,2026年主流方案已全面转向基于Git提交ID的自动化构建流程,以确保资源更新的即时性与准确性,在Web性能优化领域,CDN缓存命中率的提升直接决定了用户体验与服务器负载,静态资源更新带来的“缓存污染”问题,始终是开发者面临的痛点,传统的强制刷……

    2026年6月9日
    4200
  • 国内外网络漏洞研究现状如何,网络安全漏洞分析有什么区别?

    网络漏洞研究已成为全球数字经济发展的核心驱动力与安全基石,核心结论在于:当前国内外对网络漏洞的研究正从单一的被动防御向主动预测、自动化挖掘及全生命周期管理转变, 国际研究侧重于底层技术突破、人工智能辅助漏洞挖掘以及零信任架构的落地,而国内研究则在政策法规驱动下,聚焦于关键信息基础设施保护、实战化攻防演练及漏洞治……

    2026年2月17日
    17330
  • 国内双中台文档怎么写,企业双中台架构如何落地实施?

    在数字经济浪潮下,企业数字化转型已不再是选择题,而是生存题,构建高效、灵活、可复用的企业架构,成为打破数据孤岛、实现业务敏捷迭代的关键,双中台架构——即业务中台与数据中台的深度融合,正是这一转型过程中的核心引擎,它不仅重塑了企业的技术底座,更从根本上改变了业务创新与数据价值变现的逻辑,通过将通用的业务能力和数据……

    2026年2月21日
    16700
  • 服务器容灾备份怎么实施?企业数据灾备方案怎么做

    2026年企业服务器容灾备份实施的核心在于构建以业务连续性为导向的智能多云架构,通过RTO/RPO双零目标驱动与国标等保2.0合规要求,实现从被动数据恢复向主动业务无感切换的跨越,2026容灾新基建:从数据备份到业务连续性跃迁容灾备份的底层逻辑演变传统容灾往往陷入“重数据复制、轻业务接管”的误区,根据【中国信通……

    2026年4月24日
    5100
  • 国内大数据一体机企业哪家好?| 大数据一体机推荐

    数据洪流中的“开箱即用”引擎国内大数据一体机企业通过提供预集成、预优化的软硬件一体化解决方案,正成为企业应对海量数据处理挑战、加速数据价值释放的核心力量, 它们深度融合计算、存储、网络及大数据平台软件,针对特定场景进行深度优化,显著降低了企业构建和维护复杂大数据平台的技术门槛与总体拥有成本(TCO),是驱动数据……

    2026年2月15日
    20800
  • WAF CDN是什么,WAF CDN防护原理

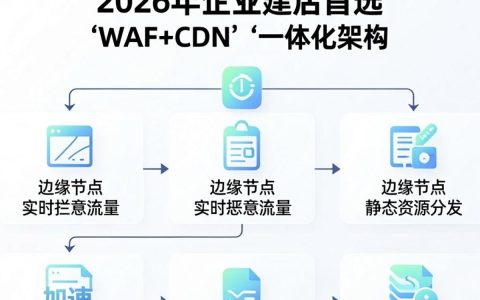
    2026年企业建站首选“WAF+CDN”一体化架构,该方案通过边缘节点实时拦截恶意流量并加速静态资源分发,在保障数据安全的同时显著提升首屏加载速度,是应对高并发与网络攻击的最优解,在数字化转型的深水区,单纯的速度优化或单一的安全防护已无法满足复杂业务需求,WAF(Web应用防火墙)与CDN(内容分发网络)的深度……

    2026年6月28日
    3510
  • cdn加速不能登陆怎么办?CDN加速无法登录原因及解决方法

    CDN 加速后无法登录,通常并非加速服务本身导致封禁,而是因 DNS 解析异常、源站配置冲突或安全策略误判引发的访问阻断,需优先排查源站 IP 是否被 CDN 回源拦截或本地缓存污染,核心症结:加速与登录的冲突逻辑在 2026 年,随着CDN 加速不能登陆类故障的频发,行业共识表明,这并非单一技术故障,而是网络……

    2026年5月10日
    6200
  • 选型时该不该把未来扩展性放第一位,选型注意事项有哪些?

    选型时不该把未来扩展性放在第一位,正确的顺序是先满足当前核心需求,再评估扩展性作为加分项,这个结论听起来反直觉,但大量实际案例表明,把扩展性放在首位去选型,结果往往不是过度设计,就是为用不上的功能持续买单,为什么“扩展性优先”容易翻车选型时把未来扩展性放在第一位,听起来很有远见,但实际操作中这个策略有个致命前提……

    2026年9月5日
    400
  • 国内区块链案例有哪些?区块链应用场景怎么落地

    国内区块链应用已从早期的技术验证迈向了深度的产业赋能阶段,核心结论非常明确:区块链技术在国内已不再是单一的炒作概念,而是作为“新基建”的重要组成部分,通过联盟链的形式,在政务数据共享、供应链金融、产品溯源及司法存证等领域实现了大规模落地,切实解决了实体经济中的信任与效率痛点, 这种以“联盟链”为主、强调“无币化……

    2026年2月22日
    21100

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注