


防火墙主要应用于网络边界、主机系统、应用程序以及云环境等关键领域,其核心作用是监控和控制网络流量,以保护数据和系统免受未经授权的访问和攻击。

网络边界防护:企业安全的第一道闸门
这是防火墙最经典和广泛的应用场景,它部署在内部网络(如公司局域网)与外部网络(如互联网)的交界处,扮演着“守门人”的角色。
- 主要功能:
- 访问控制:根据预设的安全策略(规则),决定允许或阻止特定的数据包进出网络,允许内部员工访问外网Web,但阻止外部对内部数据库端口的直接访问。
- 地址转换(NAT):将内部网络的私有IP地址转换为公共IP地址,既节省了公网IP资源,又隐藏了内部网络结构,增强了安全性。
- 防御外部攻击:识别并阻挡来自互联网的常见攻击,如DDoS泛洪攻击、端口扫描等。
- 部署形态:可以是独立的硬件设备(硬件防火墙),也可以是安装在通用服务器上的软件(软件防火墙)。
主机防火墙:终端设备的贴身护卫
除了保护整个网络,防火墙也可以直接安装在个人电脑、服务器等终端设备上。
- 主要功能:
- 控制应用程序联网:管理单个主机上每个应用程序的网络访问权限,允许办公软件连接更新服务器,但阻止未知程序向外发送数据。
- 精细化入站防护:即使攻击者穿透了边界防火墙,主机防火墙仍能阻止其对特定端口或服务的未授权访问,提供深度防御。
- 常见形式:操作系统自带的防火墙(如Windows Defender防火墙、Linux的iptables/firewalld)或第三方安全软件中的防火墙模块。
Web应用防火墙:业务系统的专业保镖
Web应用防火墙是一种特殊类型的防火墙,专注于保护运行在HTTP/HTTPS协议上的Web应用程序(如网站、Web API)。

- 主要功能:
- 防御应用层攻击:有效识别和阻断SQL注入、跨站脚本、跨站请求伪造等针对Web应用代码漏洞的攻击,这些是传统网络层防火墙难以精准识别的。
- 过滤恶意流量:防护爬虫滥用、防止敏感信息泄露、抵御针对特定Web漏洞的攻击。
- 部署方式:通常以反向代理的形式部署在Web服务器前端,可以是硬件设备、软件或云服务。
云防火墙:弹性云环境的安全基石
随着云计算普及,专为云环境设计的防火墙解决方案变得至关重要。
- 主要功能:
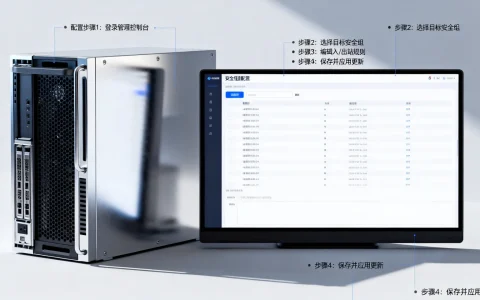
- 服务形态:云服务商提供的托管式防火墙服务(如安全组、云防火墙产品)或部署在云虚拟机中的虚拟防火墙设备。
下一代防火墙:深度集成的智能防御体系
下一代防火墙融合了传统防火墙、入侵防御系统、应用识别与控制、威胁情报等多种安全能力。
- 核心优势:
- 应用感知:不仅能识别端口和IP,更能精确识别流量背后的具体应用(如微信、抖音、企业ERP软件),并实施基于应用的管控策略。
- 威胁防护一体化:集成IPS、防病毒、恶意软件检测等功能,能深度检查数据包内容,主动防御已知和未知威胁。
- 基于身份的管控:将安全策略与用户身份而非单纯的IP地址绑定,实现更精细、灵活的访问控制。
专业见解与解决方案:构建纵深防御体系
防火墙的应用并非孤立选择,关键在于构建一个多层次、纵深的防御体系,我们的专业建议是:

- 分层部署,各司其职:在网络边界部署NGFW作为第一道防线;在核心服务器区部署更严格的内部防火墙进行东西向流量隔离;在所有终端启用主机防火墙;对公网业务系统务必配置WAF。
- 策略精细化与最小权限原则:安全策略应基于“默认拒绝,按需允许”的原则,定期审计和清理过时规则,确保每一条策略都是业务所必需的,减少攻击面。
- 与整体安全架构联动:防火墙不应是信息孤岛,其日志应接入SIEM系统进行关联分析;其策略应与终端检测响应、威胁情报平台联动,实现动态的威胁封锁与策略调整。
- 云原生安全思维:在云环境中,充分利用云平台提供的原生安全组、网络ACL等基础能力,并在此基础上考虑专业的云防火墙服务,实现从网络层到应用层的全面防护。
防火墙已从单一的网络边界设备,演变为贯穿网络、主机、应用和云环境各层面的核心安全控制点,正确理解其在不同场景下的应用价值,并进行科学部署与联动,是构建有效网络安全防线的基石。
您目前在网络安全管理中,更关注上述哪个层面的防火墙应用?或者在实际配置策略时遇到了哪些具体的挑战?欢迎分享您的想法或疑问,我们可以进行更深入的探讨。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/242.html



评论列表(3条)
读了这篇文章关于防火墙的应用领域,我觉得它讲得挺实在的,尤其突出了网络边界作为企业安全首道防线的作用。作为产品经理,我常琢磨用户心理:普通读者可能搜索这个,是想快速了解防火墙在哪最管用,比如IT管理员在规划公司防护时,会优先关注边界防护这块,因为它直接拦住外部威胁。文章覆盖了主机系统、应用和云环境,这很全面,但用户深层需求可能是想听点实际例子——比如云防火墙怎么应对弹性扩展的挑战?毕竟现在很多企业上云,配置复杂了,用户会焦虑“我怎么搞定这个”。 从用户行为看,大家查这类内容,往往不是为了理论,而是解决实际问题:比如小公司老板可能想知道“投钱在哪最值”。文章点出了关键领域,但我觉得如果能加点简短案例,如“某公司靠边界防火墙防住勒索软件”,会更接地气,让人更容易共鸣。总的来说,这是个扎实的科普,帮用户快速定位重点,不过下次聊聊防火墙在现代环境如零信任模型里的演变,可能更抓眼球。
这篇文章把防火墙的几个核心应用场景讲得挺明白的,确实,防火墙早就不是只在企业网关蹲着的“门卫”了。看完后,我忍不住琢磨了几个实际中的点: 1. 网络边界防护是基本盘: 这个没得说,就像文章里讲的,确实是企业安全的第一道闸门。不过现在企业内网也越来越复杂,光靠边界防火墙包打天下肯定不够了,还得结合其他手段,比如现在常说的零信任。 2. 主机防火墙别小看: 个人电脑和工作站上的主机防火墙,其实超级重要!想想员工带着笔记本到处跑,连各种不可信的Wi-Fi,主机防火墙就是最后一道“贴身保镖”。虽然它那个频繁的弹窗有时挺烦人(比如Windows Defender的),但关键时刻真能挡住一些内网横向试探或者恶意软件外联。 3. Web应用防火墙现实意义大: WAF这块我觉得特别关键。现在网站和应用是攻击的主要靶子,SQL注入、跨站脚本这些老把戏依然有效。部署个WAF,能实实在在地堵住不少针对业务层面的漏洞,比等开发去修代码快多了,救急必备。 4. 云环境真是新战场: 文章提到云防火墙的弹性和分布式,这点深有体会。在云上,东西向流量(就是虚拟机之间、服务之间的内部流量)的威胁一点不比南北向(外部进出的)少。云防火墙能深入虚拟网络层做精细控制,对保护云上微服务架构特别管用,不然一个容器被黑了,整个集群都可能遭殃。 最后还想问一句,现在那么多物联网设备,什么智能摄像头、路由器啥的,它们自身的安全防护很弱,防火墙技术能不能下沉到这些终端或者网关层面发挥作用呢?感觉这也是个挺实在的需求点。总的来说,防火墙这个老技术,在不同层面、不同环境里依然在扮演着不可替代的核心角色,关键是要放对地方、配好规则。
防火墙的应用真是无处不在,从网络边界到云环境都不可或缺。我也是技术书籍推荐者,觉得结合好书记录学习会更深刻,比如《防火墙技术深度解析》。