核心要求与专业实践
国内安全计算记录是组织信息安全管理的核心证据链,其核心要求在于完整性、真实性、可追溯性与合规性,它不仅是满足《网络安全法》、《数据安全法》及等保2.0等法规的强制性要求,更是企业构建内生安全能力、快速响应安全事件、厘清安全责任的关键支撑。

法规遵从:安全记录的合规基石
- 等保2.0明确要求: 等保基本要求(尤其是三级及以上系统)对安全审计(G3)有详细规定,要求记录用户行为、重要安全事件,确保记录内容不被篡改、删除,留存时间不少于六个月。
- 《网络安全法》第二十一条: 明确网络运营者应采取监测、记录网络运行状态和网络安全事件的技术措施,并按规定留存相关网络日志不少于六个月。
- 《数据安全法》相关条款: 强调数据处理活动需记录操作日志,保障数据处理过程安全可控,为数据安全事件调查和责任认定提供依据。
技术实现:保障记录可信的关键能力
- 全面采集与集中管理:
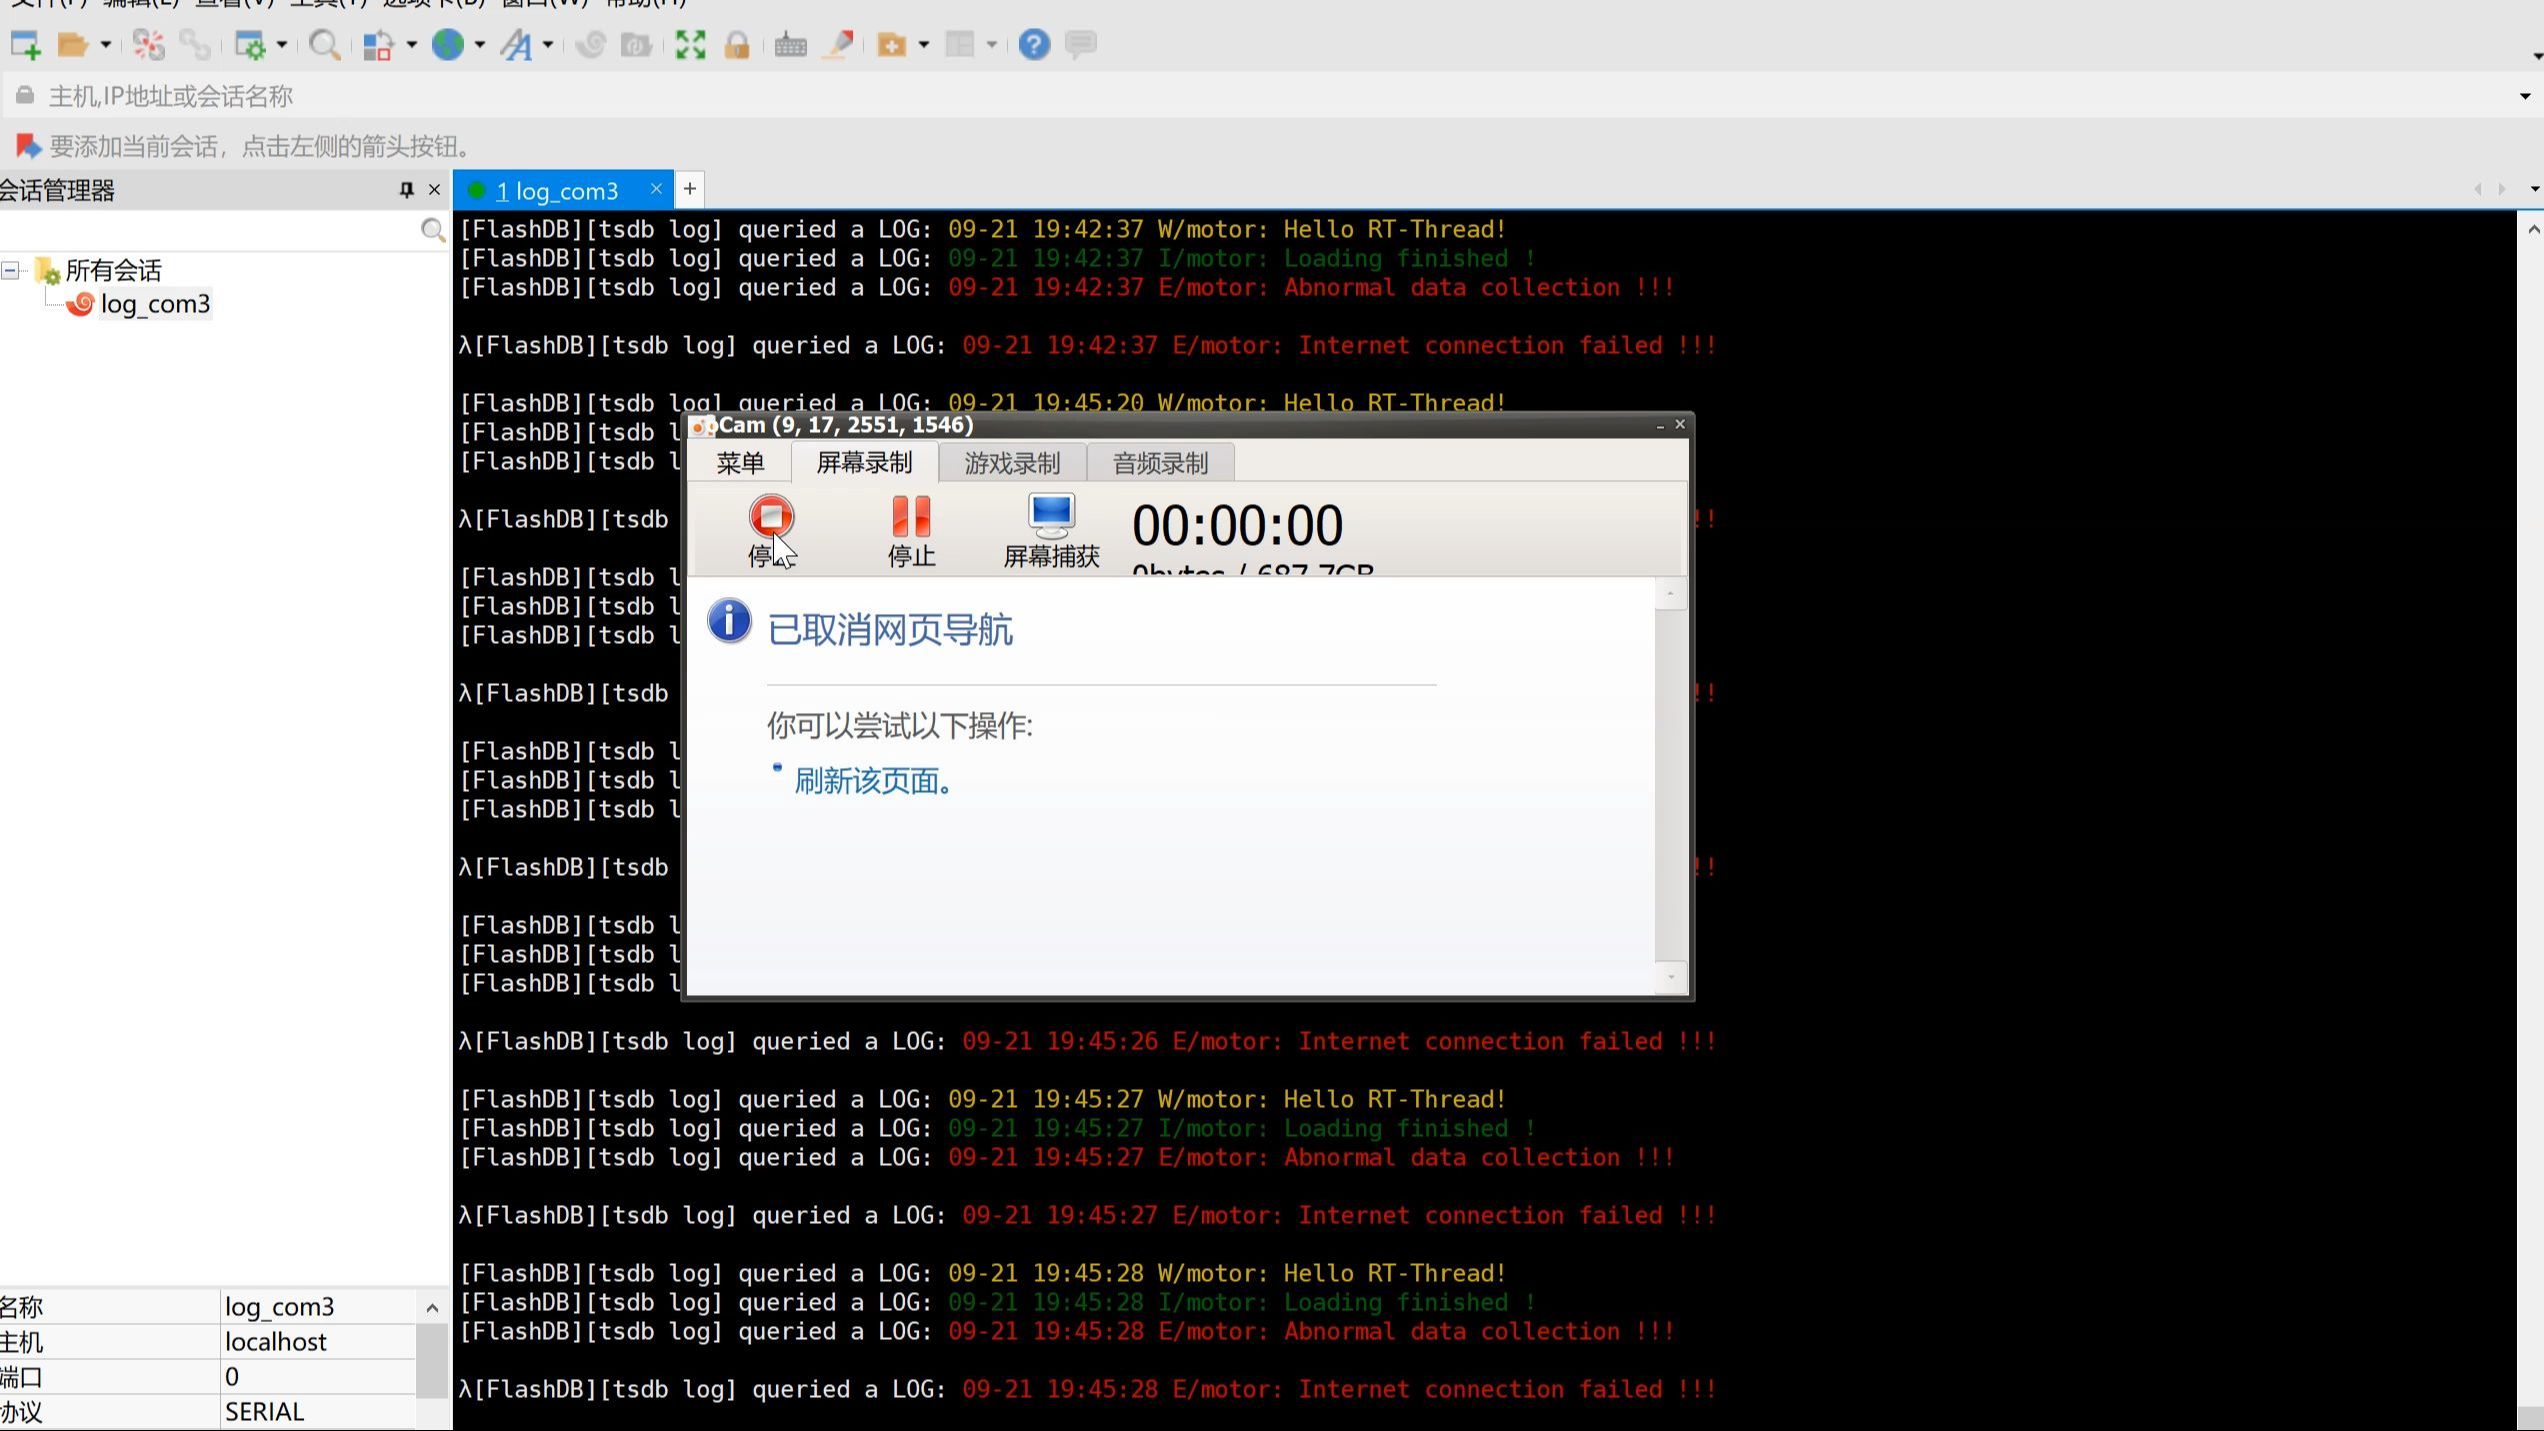
- 覆盖范围广: 必须涵盖网络设备(防火墙、路由器、交换机日志)、安全设备(IDS/IPS、WAF、堡垒机操作日志)、服务器(系统日志、应用日志)、数据库(访问日志、操作日志)、终端行为(关键操作审计)、云平台操作日志等。
- 统一平台: 部署专业的日志审计系统(SIEM)或安全运营中心(SOC)平台,实现日志的集中采集、规范化、存储和管理,解决“信息孤岛”问题。
- 确保完整性与防篡改:
- 可信时间源: 所有记录必须使用国家授时中心或权威NTP服务器同步的精确时间戳,确保事件时序准确。
- 密码技术保障:
- 数字签名/哈希校验: 对关键日志记录进行数字签名或计算哈希值(采用国密算法如SM3),原始日志与签名/哈希值分开存储,任何篡改均可被检测。
- 区块链存证(可选增强): 对于极高安全要求的场景,可将日志哈希值上链存证,利用区块链的不可篡改性提供更强的证明力。
- 严格的访问控制: 对日志存储系统和审计平台实施严格的权限管理(基于RBAC模型),确保只有授权人员(如专职审计员、安全管理员)可访问,操作本身也需被详细记录。
- 保障真实性与可追溯性:
- 用户身份强关联: 所有操作日志必须精确关联到具体的自然人用户账号(而非共享账号),通过4A(认证Authentication、账号Account、授权Authorization、审计Audit)统一管理平台实现用户身份与行为的强绑定。
- 进程/应用标识: 记录触发操作的具体进程、应用程序信息。
- 源地址追踪: 清晰记录操作的源IP地址、设备信息(MAC地址等)。
管理流程:让记录产生价值
- 策略定义与发布: 制定详细的《安全计算记录管理规范》,明确记录范围、内容格式、存储周期(至少满足法规最低要求,建议根据业务风险延长)、访问权限、保护措施(加密、备份)、审计分析频率、处置流程等,并全员宣贯。
- 定期审计与分析:
- 自动化监控: 利用SIEM/SOC平台建立实时监控规则,自动检测异常登录、权限变更、敏感数据访问、大规模删除等高危行为并告警。
- 深度关联分析: 跨越设备、跨越时段关联分析日志,识别潜在的攻击链条(如:外部扫描->漏洞利用->横向移动->数据窃取)和内部违规行为模式。
- 合规性检查: 定期检查日志记录是否完整、留存周期是否达标、保护措施是否有效。
- 事件响应与取证:
- 快速定位: 发生安全事件时,利用记录快速定位事件源头(攻击IP、入侵主机、异常账号)、攻击路径、影响范围。
- 证据固化: 严格按照司法取证要求,对相关日志进行只读复制、校验哈希值、形成取证报告,确保证据链的司法有效性。
- 根因分析: 深入分析日志,找出安全漏洞和管理短板,指导后续改进。
- 持续改进(PDCA): 定期评审记录策略的有效性,根据审计结果、事件教训、法规更新和技术发展(如云原生、零信任环境下的日志采集挑战)进行优化调整。
专业挑战与解决方案
- 海量日志处理:
- 挑战: 大型组织日志量巨大(TB/天级),存储、检索、分析成本高昂。
- 方案: 采用大数据平台(如Elasticsearch集群);实施智能日志过滤与压缩(保留关键事件);利用AI/ML进行异常检测,减少人工分析量;考虑分级存储(热数据、温数据、冷数据)。
- 多云/混合环境记录:
- 挑战: 云平台(公有云、私有云、混合云)日志格式多样,采集接口不一,责任边界(用户责任 vs. 云平台责任)需明确。
- 方案: 优先选用云服务商提供的原生日志服务(如AWS CloudTrail, Azure Monitor, 阿里云ActionTrail),并确保配置正确;利用云安全态势管理(CSPM)工具;明确SLA中云平台应提供的日志范围和保留期限;在企业侧统一汇聚关键日志。
- 保障记录本身的安全:
- 挑战: 记录系统成为攻击者重点目标(篡改或删除日志以掩盖痕迹)。
- 方案: 独立部署专用的高安全等级日志服务器/集群,与业务网络严格隔离(物理或逻辑);实施“只写一次,多次读取”(WORM)存储技术或使用防篡改日志设备;加强主机Agent自身安全防护;对日志管理平台操作进行强审计。
- 有效性与效率平衡:
- 挑战: 记录过多导致噪音淹没关键信号;记录过少则无法满足取证需求。
- 方案: 基于业务关键性和数据敏感性进行风险评估,确定不同系统和数据的日志级别要求;持续优化监控规则和告警阈值;培养专业化安全分析团队或借助MSSP服务。
实践案例与价值体现
- 某金融机构: 通过部署集中日志审计平台并实施严格的日志防篡改(国密SM3哈希+数字签名),在遭遇内部人员违规查询客户信息事件时,迅速锁定操作账号、时间、终端及查询内容,形成完整证据链,有效支撑了内部追责与监管报告。
- 某制造业企业(等保三级系统): 在等保测评中,测评机构重点检查了其核心生产系统的操作审计日志,因该企业实现了堡垒机对所有运维操作的命令级记录(带时间戳和用户身份),并采用异地加密备份满足6个月留存要求,顺利通过该项测评,体现了良好的安全治理水平。
国内安全计算记录绝非简单的“日志保存”,而是一项融合了法规理解、技术选型、流程设计和持续运营的系统工程。 其核心价值在于将无形的安全活动转化为有形的、可信赖的证据,为组织的安全防护、事件处置、合规证明和责任追溯提供不可替代的支撑,在数字化深入发展和安全威胁日益复杂的今天,构建并持续优化安全计算记录能力,是每个负责任的组织筑牢安全防线的必然选择。

您企业当前在安全计算记录管理方面面临的最大挑战是什么?是海量日志的分析效率,多云环境的统一管理,还是满足日益严格的合规要求?欢迎分享您的见解与实践经验。

首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/24371.html