更新证书吊销列表(CRL)是确保SSL/TLS通信安全的关键环节,通过定期下载并验证最新的吊销状态,能有效防止被撤销的证书继续被恶意利用,从而保障数据传输的完整性与可信度。
在数字信任体系中,证书如同电子世界的身份证,当这张“身份证”因私钥泄露、企业重组或员工离职等原因不再合法时,它必须被及时标记为无效,这一过程的核心机制之一,就是证书吊销列表(CRL),对于系统管理员和开发者而言,理解并正确配置CRL更新机制,不是可选项,而是安全基线的必选项。
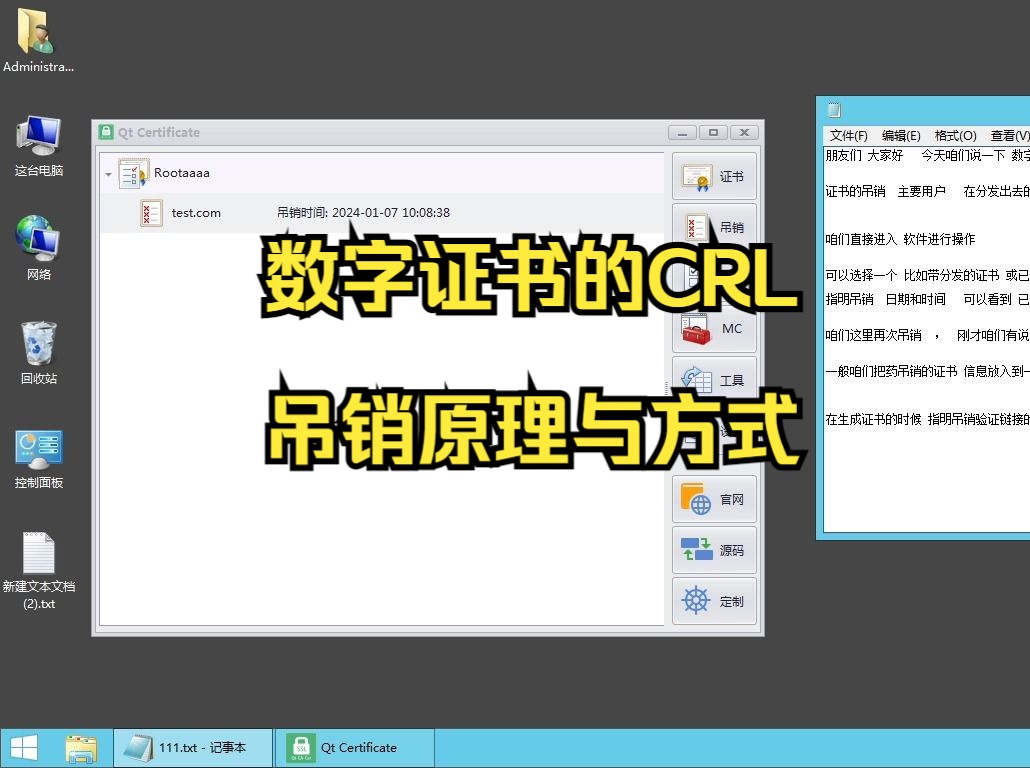

为什么CRL更新是安全防御的第一道防线
许多团队在部署HTTPS服务时,往往只关注证书是否过期,却忽视了证书是否已被吊销,业内专家指出,证书过期和证书吊销是两种不同的安全状态,过期意味着证书的时间窗口已过,而吊销意味着证书在有效期内因安全问题被CA(证书颁发机构)主动废除,如果系统不检查CRL,攻击者可能利用被盗的私钥和未吊销的证书发起中间人攻击,而服务器却毫无察觉。
CRL与OCSP的机制对比
在验证证书状态时,主要有两种技术路径:CRL和OCSP(在线证书状态协议),理解它们的区别,有助于选择适合自身架构的方案。
工作原理差异
CRL类似于“黑名单”列表,CA定期将所有已吊销的证书序列号打包成一个文件,发布在特定的URL上,客户端在建立连接时,需要下载这个列表,并在本地进行比对,如果证书的序列号出现在列表中,则连接失败。
OCSP则更像是一个“实时查询服务”,客户端直接向CA的OCSP响应器发送请求,询问特定证书的状态,CA返回“good”(有效)、“revoked”(吊销)或“unknown”(未知),这种方式无需下载庞大的列表,实时性更强。
性能与带宽考量
尽管OCSP实时性更好,但在高并发场景下,CRL仍有其独特优势。
- CRL的优势: 支持离线验证,一旦下载了最新的CRL文件,即使网络中断,服务器依然可以验证证书状态,这对于内网环境或网络不稳定的边缘计算节点至关重要。
- OCSP的劣势: 依赖实时网络连接,如果OCSP响应器宕机或网络延迟高,可能导致握手失败或超时,影响用户体验。
许多企业采用混合策略:默认使用OCSP进行快速验证,同时缓存CRL作为故障转移机制。
如何高效配置CRL自动更新策略
手动更新CRL不仅效率低下,而且极易因遗忘导致安全漏洞,自动化是解决这一问题的唯一途径,不同的操作系统和Web服务器软件,其配置路径略有不同,但核心逻辑一致:设置定时任务,下载最新CRL,并重启服务或重载配置。
Nginx环境下的CRL更新实操
Nginx本身不直接处理CRL的下载,通常结合Linux的cron定时任务来实现。
编写下载脚本
创建一个Shell脚本,update_crl.sh,用于从CA指定的URL下载最新的CRL文件,并覆盖本地旧文件。
#!/bin/bash
CRL_URL="https://crl.example.com/root.crl"
CRL_PATH="/etc/nginx/ssl/root.crl"
TMP_PATH="/tmp/root.crl.tmp"
# 下载最新CRL
curl -s -o $TMP_PATH $CRL_URL
# 验证下载成功
if [ $? -eq 0 ]; then
    mv $TMP_PATH $CRL_PATH
    echo "CRL updated successfully at $(date)"
else
    echo "Failed to update CRL at $(date)"
fi
配置Nginx引用CRL
在Nginx配置文件中,通过 ssl_crl 指令指向CRL文件路径。
server {
    listen 443 ssl;
    server_name secure.example.com;
    ssl_certificate /etc/nginx/ssl/server.crt;
    ssl_certificate_key /etc/nginx/ssl/server.key;
    # 关键配置:指定CRL文件路径
    ssl_crl /etc/nginx/ssl/root.crl;
    # 可选:启用OCSP stapling以优化性能
    ssl_stapling on;
    ssl_stapling_verify on;
}
设置定时任务
使用crontab设置每天凌晨2点执行更新脚本,此时流量最低,对业务影响最小。
0 2 /path/to/update_crl.sh
Windows IIS环境下的管理技巧
对于使用Windows Server和IIS的环境,管理CRL更新更为直观,但同样需要关注自动化。
证书吊销检查设置
在IIS管理器中,可以针对特定网站或服务器级别配置“证书吊销检查”。
- 打开IIS管理器,选择服务器节点。
- 双击“SSL服务器设置”。
- 在“证书吊销检查”部分,选择“始终”或“如果可能”。
- 点击“编辑”按钮,指定CRL文件的本地路径或URL。
利用组策略自动化
在企业域环境中,可以通过组策略对象(GPO)统一部署CRL更新脚本,这不仅适用于IIS,还适用于所有依赖Windows证书存储的应用程序,确保整个域内的安全策略一致性。
常见误区与故障排查指南
即使配置了自动化更新,CRL机制仍可能因各种因素失效,以下是几个高频出现的陷阱及解决方案。
时间同步问题
CRL文件包含生效时间和过期时间,如果服务器系统时间不准确,可能导致验证失败。
- 现象: 日志中频繁出现“certificate has expired”或“certificate is not yet valid”错误,尽管证书本身未过期。
- 解决: 确保所有服务器通过NTP(网络时间协议)与权威时间源同步,建议配置至少两个时间源,以防单一源故障。
CRL文件过大导致超时
随着吊销证书数量的增加,CRL文件可能变得非常庞大,导致下载超时或内存溢出。
- 现象: 服务启动缓慢,或在高并发下出现SSL握手超时。
- 解决:
- 启用CRL分片:如果CA支持,使用多个较小的CRL文件。
- 切换至OCSP Stapling:由服务器缓存OCSP响应,减少客户端查询压力。
- 优化下载策略:仅在CRL文件哈希值变化时才下载,避免无效请求。
吊销列表缓存策略不当
频繁下载CRL会增加CA服务器负担,而缓存时间过长则无法及时响应吊销事件。
- 最佳实践: 遵循CRL文件中指定的“Next Update”字段,大多数CA建议的更新间隔为24小时至7天不等,对于高安全要求场景,可缩短至12小时。
CRL更新最佳实践总结
构建健壮的CRL更新机制,需要技术配置与管理流程的双重保障。
技术层面
- 自动化优先: 杜绝手动更新,使用脚本或组策略实现全自动下载与替换。
- 多重验证: 结合CRL与OCSP,利用OCSP Stapling提升性能,利用CRL提供离线兜底。
- 监控告警: 对CRL下载失败、时间不同步等异常设置监控告警,确保问题及时发现。
管理层面
- 定期审计: 每季度检查一次CRL更新日志,确认自动化任务正常运行。
- 应急响应: 制定私钥泄露应急预案,明确吊销证书后的CRL更新时效要求。
常见问题解答
如何验证CRL是否已成功更新?
可以通过命令行工具检查CRL文件的最后修改时间,或使用OpenSSL命令查看CRL中的最近吊销记录,使用 openssl crl -in root.crl -text -noout 可以查看CRL的详细信息,包括最后更新时间,如果最后更新时间与当前时间接近,说明更新成功。
CRL更新失败会影响现有HTTPS连接吗?
不会,CRL更新是后台异步操作,只有在新连接建立时,服务器才会加载最新的CRL文件进行验证,现有的活跃连接不受影响,直到它们断开并重新建立,更新失败不会导致服务中断,但会导致新连接可能使用旧的吊销状态,存在安全风险。
小型网站是否需要配置CRL更新?
需要,无论网站规模大小,只要使用SSL/TLS证书,就面临证书吊销的风险,对于小型网站,建议启用OCSP Stapling,并配置简单的CRL缓存机制,许多现代浏览器和CDN服务会自动处理部分CRL检查逻辑,但服务器端的配置仍是最后一道防线,据工信部数据,近年来因证书管理不当导致的安全事件占比逐年上升,合规配置是基本要求。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/260835.html