在iOS开发中,安全不是可选功能,而是核心基石,开发人员必须从设计阶段就融入安全思维,保护用户数据免受泄露、篡改或未授权访问,iOS平台虽以封闭性著称,但威胁如中间人攻击、恶意代码注入或隐私侵犯仍存在,忽略安全会导致应用被App Store拒绝、用户流失或法律风险,本教程将深入iOS安全开发的实操策略,基于苹果官方指南和行业最佳实践,确保您的应用坚固可靠。

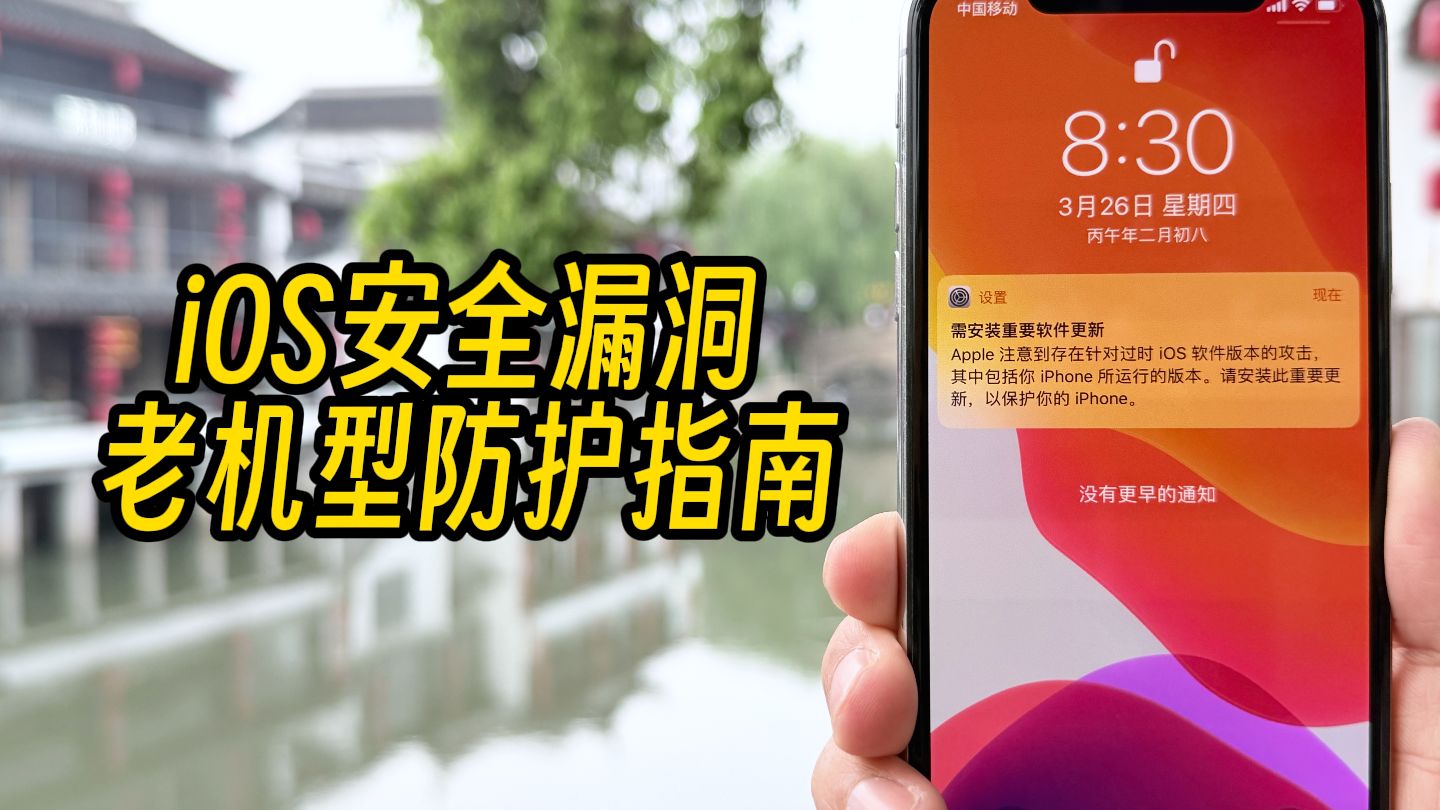
iOS安全威胁概览
移动应用面临多样化威胁:数据泄露源于未加密存储,如用户凭据或敏感信息被黑客窃取;网络攻击包括中间人截取或DNS欺骗,危及传输中的内容;代码漏洞如缓冲区溢出或注入攻击(SQL注入或跨站脚本)可被利用执行恶意操作;设备级风险如越狱设备或恶意软件,破坏应用隔离,苹果生态相对安全,但开发者不能依赖平台防护2019年TikTok漏洞事件暴露了数据存储不当的后果,独立见解:随着AI辅助攻击兴起,威胁模型更复杂,开发中需模拟真实场景测试,而非仅遵循标准清单。
核心安全原则
遵循最小权限原则:应用只请求必要的权限(如位置或相机),并通过Info.plist文件明确定义,避免过度采集引发用户疑虑,纵深防御策略是关键多层防护(网络、数据、代码)确保单点失败不影响整体,结合加密和访问控制,即使网络层被攻破,数据仍安全,权威依据来自苹果的《App Security Overview》,强调数据最小化和用户透明,独立见解:在隐私法规(如GDPR)趋严下,开发应内置“隐私设计”,默认不收集数据,而非事后修补。
开发实践:数据保护
数据存储安全是首要任务,使用Keychain服务存储敏感信息(如密码或令牌),而非UserDefaults或文件系统Keychain提供硬件级加密和沙箱隔离,代码示例:
// 保存密码到Keychain
let query: [String: Any] = [
    kSecClass as String: kSecClassGenericPassword,
    kSecAttrAccount as String: "userAccount",
    kSecValueData as String: "securePassword".data(using: .utf8)!
]
let status = SecItemAdd(query as CFDictionary, nil)
if status != errSecSuccess { print("保存失败") }
对于文件加密,集成苹果的Data Protection API,基于设备密码自动加密文件,传输数据时启用HTTPS和App Transport Security (ATS),强制使用TLS 1.2+协议,防止网络嗅探,专业解决方案:在离线场景,使用本地数据库(如Core Data)时添加加密层,通过SQLCipher库实现这比单纯依赖系统更可靠。

开发实践:网络安全
网络安全防止中间人攻击,启用Certificate Pinning验证服务器证书,避免伪造连接,代码中集成URLSession的代理方法:
func urlSession(_ session: URLSession, didReceive challenge: URLAuthenticationChallenge, completionHandler: @escaping (URLSession.AuthChallengeDisposition, URLCredential?) -> Void) {
    if challenge.protectionSpace.authenticationMethod == NSURLAuthenticationMethodServerTrust {
        if let serverTrust = challenge.protectionSpace.serverTrust {
            // 验证证书指纹匹配
            if validateCertificate(serverTrust) {
                completionHandler(.useCredential, URLCredential(trust: serverTrust))
                return
            }
        }
    }
    completionHandler(.cancelAuthenticationChallenge, nil)
}
处理用户输入时实施输入验证和输出编码,防止XSS或SQL注入,使用参数化查询替代字符串拼接,独立见解:结合OAuth 2.0和生物认证(如Face ID)增强授权流程,减少密码依赖这在金融应用中已验证有效。
开发实践:代码与运行时安全
代码安全始于静态分析,使用Xcode内置工具如Clang Static Analyzer检测内存泄漏或空指针;动态测试通过Instruments监控运行时行为,避免常见漏洞:用ARC管理内存防溢出,沙箱机制限制应用访问外部资源,针对越狱设备,检测并拒绝运行代码示例:
func isJailbroken() -> Bool {
    if FileManager.default.fileExists(atPath: "/Applications/Cydia.app") { return true }
    // 检查其他越狱标志
    return false
}
集成第三方库时(如Alamofire),只从CocoaPods或Swift Package Manager获取,并审计源码,专业解决方案:采用DevSecOps流程,在CI/CD中嵌入安全扫描工具(如OWASP ZAP),自动化漏洞检测。

测试与监控
安全测试不可或缺,单元测试覆盖加密逻辑;渗透测试模拟攻击(如Burp Suite工具扫描网络弱点);代码审查聚焦高风险区域,部署后监控使用Apple的Crashlytics或自定义日志跟踪异常,快速响应事件,权威参考:苹果App Store审核指南要求提交前完成安全评估,独立见解:结合AI工具(如IBM Watson)分析日志模式,预测潜在威胁这比被动修复更高效。
未来趋势与专业建议
新兴技术如端到端加密和零信任架构将重塑iOS安全,开发者应关注苹果的Privacy Manifests和加密更新,提前适配,独立见解:安全不是终点而是旅程定期参加WWDC安全会议,加入开源社区(如GitHub的OWASP项目)共享知识,用户信任是最大资产,投资安全即投资品牌。
如果您在iOS安全开发中遇到挑战,或有经验分享,欢迎在评论区留言讨论您的反馈将帮助社区共同成长!(互动提示:请分享您用过的高效安全工具或提问具体漏洞解决方案。)
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/26421.html