国内大宽带高防安全吗?

答案是:安全,但有前提必须选择真正具备实力、运营规范的IDC服务商。 大带宽和高防御能力本身是提升安全性的关键要素,但国内IDC市场鱼龙混杂,服务质量参差不齐,只有满足特定条件的大宽带高防服务才能提供可靠的安全保障,理解其安全性的核心在于剖析其优势、认清潜在风险,并掌握科学的选择标准。
大宽带高防的核心安全优势
-
充裕带宽资源对抗海量流量攻击:
- 基础保障: DDoS攻击的本质是耗尽目标服务器的带宽或计算资源,国内大型数据中心通常拥有Tbps级别的骨干网接入带宽和丰富的城域网资源。
- “硬扛”能力: 真正的大带宽(如单机数百Gbps甚至Tbps级别接入)为清洗海量攻击流量提供了物理基础,当攻击流量小于或接近清洗阈值时,服务商能直接将恶意流量“吸收”并清洗,保障正常业务流量通行无阻,避免服务器直接瘫痪。
-
专业级清洗中心与智能调度:
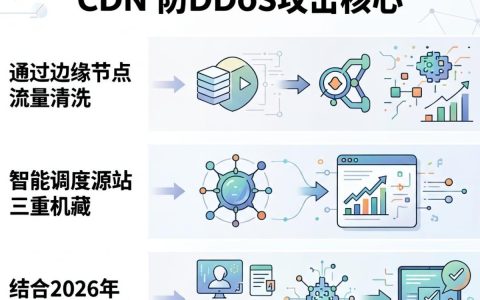
- 分布式清洗: 优质的高防服务依托遍布全国或全球的分布式清洗中心(通常采用Anycast技术),攻击流量在进入用户源站前,被智能调度到最近的清洗中心进行过滤。
- 多层深度清洗: 结合流量基线分析、特征匹配、行为分析、AI智能学习等技术,对SYN Flood、UDP Flood、HTTP Flood、CC攻击等各类攻击进行精准识别和清洗,只将纯净流量回源到用户服务器。
-
BGP多线智能路由优化:
- 网络稳定性: 国内优质高防机房通常采用多线BGP(边界网关协议)接入,能够智能选择最优路径,有效避免单线故障或拥堵导致的业务中断。
- 访问加速: 无论用户使用电信、联通、移动还是其他中小运营商网络,BGP都能实现快速互联互通,提升正常用户的访问速度和体验。
-
本地化运维与快速响应:
- 7×24小时值守: 国内正规IDC服务商提供全天候安全运维团队,实时监控网络状态和攻击态势。
- 秒级攻击响应: 一旦检测到攻击,自动化防御系统会立即启动清洗策略,专业团队同步介入分析攻击特征并优化防御策略,最大限度缩短攻击影响时间。
- 合规性支持: 熟悉国内网络安全法规要求,能协助用户进行必要的备案和安全加固建议。
国内大宽带高防的安全风险与挑战

-
“伪大带宽”与超售陷阱:
- 虚假宣传: 部分服务商宣传的“大带宽”可能并非真实的单机独享带宽,而是共享带宽池或存在严重超售,一旦遭遇真实的大流量攻击,带宽瞬间被挤占,防御形同虚设。
- 成本考量: 真正的Tbps级带宽成本极高,低价兜售“大宽带高防”的服务商,其承诺的可信度需要打上问号。
-
清洗能力不足或黑洞策略滥用:
- 清洗上限虚标: 标称的防御峰值(如T级防御)可能只是理论值或集群总能力,单点清洗能力有限,当攻击超过其真实清洗能力时,服务商可能直接将被攻击IP“黑洞”(路由到null,彻底断网),导致业务完全不可访问。
- 清洗精度不高: 清洗算法落后或配置不当,可能导致误杀正常用户请求(假阳性)或漏掉部分攻击流量(假阴性),影响业务可用性。
-
技术局限性与新型攻击挑战:
- 复杂混合攻击: 攻击者常混合使用多种攻击类型(如大流量DDoS + 精准CC),对清洗系统的综合分析和处理能力提出极高要求。
- 应用层攻击(CC): 针对应用层(如Web API、登录接口)的CC攻击,模拟正常用户行为,消耗服务器CPU、内存、数据库连接等资源,仅靠流量清洗难以完全奏效,需要结合WAF(Web应用防火墙)等应用层防护。
- 加密攻击(HTTPS Flood): 利用SSL/TLS加密的HTTPS洪水攻击,增加了流量分析识别的难度。
-
运维与服务水平的差异:
- 响应滞后: 部分服务商缺乏足够的技术团队或监控能力,攻击发生时响应迟缓,错过最佳防御时机。
- 透明度不足: 攻击发生时,用户无法清晰了解攻击详情、清洗状态和防御效果,缺乏有效的沟通和报告机制。
如何选择真正安全的国内大宽带高防服务?(关键评估标准)
-
验证带宽与防御的真实性:
- 独享带宽承诺: 明确要求单机独享的保证带宽(不是峰值带宽),并了解其上游带宽资源(如国家级骨干网节点)。
- 实测防御能力: 要求提供近期的真实攻击清洗案例报告(脱敏处理),关注其成功清洗的最大攻击流量峰值、攻击类型及持续时间,可考虑在业务低峰期进行小范围压力测试(需与服务商充分沟通协调)。
- 黑洞策略透明度: 清晰了解服务商的黑洞触发阈值、执行流程和恢复机制,避免随意黑洞,优先选择承诺“尽力清洗,非极端情况不轻易黑洞”的服务商。
-
考察清洗技术与基础设施:

- 清洗中心规模与分布: 了解其清洗节点的数量、地理位置分布和单点清洗能力,分布式Anycast清洗是主流且有效的技术。
- 清洗算法与策略: 询问其采用的核心清洗技术(如基于AI/ML的行为分析、动态指纹学习等),是否支持针对特定协议(TCP/UDP/ICMP)和应用层(HTTP/HTTPS)攻击的精细化防护策略。
- WAF集成能力: 确认是否提供或可无缝集成专业的Web应用防火墙(WAF),以有效防御SQL注入、XSS、CC攻击等应用层威胁,大带宽高防与WAF的结合是应对混合攻击的关键。
-
评估网络架构与性能:
- BGP线路质量: 确认是否为真正的多线BGP接入,测试不同运营商网络下的访问延迟和稳定性。
- 回源质量: 清洗后的纯净流量回源到用户服务器的网络质量(延迟、丢包率)至关重要,直接影响用户体验。
-
审视服务商资质与服务水平:
- IDC/ISP牌照: 确认服务商持有国家颁发的正规IDC/ISP经营许可证。
- 技术团队与响应: 了解其安全运维团队的规模、经验和7×24小时响应机制,询问攻击告警方式(短信、电话、邮件、工单)、平均响应时间(MTR)和问题解决时间(MTTR)。
- SLA与服务报告: 仔细阅读服务等级协议(SLA),明确可用性保证、防御能力承诺及赔偿条款,要求提供定期的安全报告和攻击事件分析。
- 口碑与案例: 调研服务商在行业内的口碑,特别是同行业或相似业务规模用户的评价,参考其成功服务的大型或知名客户案例(需注意保密性)。

结论与专业建议:国内大宽带高防的“安全”在于选择与配置
国内的大宽带高防服务具备提供高水平安全保障的潜力,其核心价值在于利用充裕的带宽资源和专业的清洗技术构建坚实的“防洪堤坝”,其安全性并非天然存在或普遍适用,而是高度依赖于服务商的技术实力、资源投入、运营规范和服务水平。
确保安全的专业建议:
- 拒绝“唯价格论”: 安全是核心需求,过低的价格往往意味着在带宽、设备、技术或服务上的妥协,根据业务价值和风险承受能力进行合理预算。
- 穿透宣传看本质: 要求服务商提供可验证的技术细节、真实案例报告和明确的SLA承诺,用数据和事实说话。
- 重视“4+1”评估体系: 将带宽真实性、清洗能力、网络质量、服务水平作为四大核心评估维度,并将应用层防护(WAF) 作为关键补充项进行综合考量。
- 明确需求,量体裁衣: 清晰评估自身业务面临的DDoS风险等级(预计攻击规模、类型)、业务可用性要求(SLA目标)和预算,选择与之匹配的防护方案,不要过度追求不切实际的防御峰值。
- 建立纵深防御体系: 大宽带高防是网络安全的重要一环,但非全部,应结合服务器安全加固、系统漏洞修补、访问控制、Web应用防火墙(WAF)、安全监控与应急响应等,构建多层次、纵深化的安全防御体系。
您当前使用的国内高防服务是否曾遭遇过超出防御能力的攻击?在服务商响应速度、清洗效果或黑洞策略方面,有哪些经验或教训愿意分享?欢迎留言交流,共同探讨如何构建更可靠的业务安全防线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/26652.html