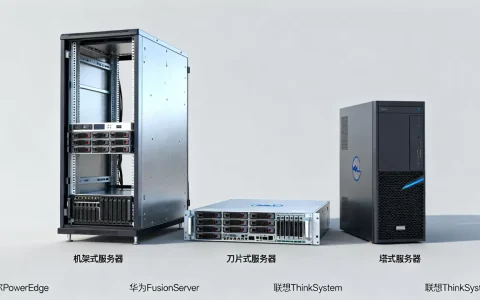
在数字化世界的核心地带,服务器最高管理员账号(如 Unix/Linux 系统中的 root,Windows 系统中的 Administrator 或拥有同等权限的域管理员账号)如同掌控王国命脉的终极钥匙,它代表着对服务器操作系统、其上运行的所有应用程序、数据以及底层配置的绝对控制权。其核心价值在于赋予管理者执行关键系统级操作、配置安全策略、部署服务和维护整体 IT 基础设施稳定运行的至高能力,但伴随而来的,是巨大的安全风险与责任重担。 确保其安全、规范使用,是任何组织 IT 治理的基石。


权限的本质与安全边界:理解“最高”的含义
最高管理员账号并非一个简单的登录凭证,它是系统权限模型的顶点,其核心权限包括:
- 完全文件系统访问: 可读取、修改、删除服务器上的任何文件,无论其所有权或权限设置如何,这包括操作系统核心文件、应用程序配置、敏感数据库和用户数据。
- 用户与权限管理: 可创建、修改、删除任何用户账号和用户组,并分配或撤销任何权限,这直接决定了谁能访问什么资源。
- 系统服务掌控: 可启动、停止、重启、安装或卸载任何系统服务(如 Web 服务器、数据库、防火墙、备份服务),这控制了所有关键业务应用的命脉。
- 网络配置控制: 可修改网络接口设置(IP 地址、路由、防火墙规则、端口开放状态),直接影响服务器的可达性和安全边界。
- 内核与驱动操作: 可加载、卸载内核模块和驱动程序,这触及操作系统最底层,操作不当可能导致系统崩溃或引入安全漏洞。
- 审计日志管理: 通常拥有查看、修改甚至清除系统审计日志的权限,这既是管理需要,也带来了潜在的掩盖痕迹风险。
理解“最高权限”的双刃剑特性至关重要:它是系统维护不可或缺的工具,也是攻击者梦寐以求的首要目标,一旦失守,整个服务器及其承载的业务将门户洞开。
企业级防护体系:守护“王冠上的明珠”
鉴于其极端重要性,对最高管理员账号的管理必须超越简单的密码强度要求,构建纵深防御体系:
-
严格禁用默认账号直接登录:

- 对于
root(Linux/Unix) 和Administrator(Windows),务必禁止通过 SSH、RDP 或控制台直接登录。 - 强制要求管理员先使用个人、权限受限的普通账号登录,然后通过权限提升机制(如
sudo/su或 Windows UAC + Run as Administrator)执行特权操作,这确保了操作可追溯性。
- 对于
-
实施特权访问管理:
- 最小权限原则: 确保只有绝对必要的人员拥有最高权限账号的使用权(或提升权限),定期审查权限分配。
- 多因素认证: 在权限提升的关键节点(如
sudo执行、特权会话建立)强制启用 MFA(如硬件令牌、手机认证器、生物识别),这是防止凭证泄露后未经授权访问的最有效屏障。 - 会话监控与录制: 对通过最高权限进行的操作实施实时监控和会话录制,记录命令历史、屏幕活动,提供不可抵赖的操作审计。
- 特权访问工作站: 要求管理员从经过加固、专门用于特权操作的安全工作站(PAW)发起特权会话,减少被恶意软件窃取凭证的风险。
-
凭据安全与轮换:
- 高强度、唯一密码: 即使禁用了直接登录,相关凭据(如
sudo配置、特权账号本身密码)仍需极其复杂、唯一,并安全存储(如使用企业级密码管理器)。 - 定期轮换: 制定严格策略,定期轮换最高权限账号的凭据(密码、SSH密钥等),轮换后立即验证旧凭据失效。
- 密钥管理: 对用于自动化运维的 SSH 密钥等实施严格的生命周期管理(生成、分发、轮换、撤销)。
- 高强度、唯一密码: 即使禁用了直接登录,相关凭据(如
-
集中化日志审计与告警:
- 将所有服务器(特别是特权操作日志)的审计日志集中收集到安全的 SIEM 或日志管理平台。
- 配置精细化的告警规则,实时监控异常特权操作(如非工作时间登录、大量文件删除、关键配置修改、新增用户等),并立即通知安全团队。

日常运维的黄金法则:规范使用最高权限
拥有权限不等于滥用权限,规范操作是降低风险的关键:
- “按需使用,用完即退”: 仅在执行确需最高权限的任务时进行权限提升,任务完成后立即退出特权会话或上下文。
- 避免日常操作使用: 浏览网页、收发邮件、处理文档等常规工作绝对禁止在最高权限会话中进行。
- 脚本与自动化安全: 自动化脚本如需特权,应使用服务账号(而非个人管理员账号),并严格控制脚本的访问权限和内容安全(防止注入恶意代码),避免在脚本中硬编码明文凭据。
- 变更管理流程: 任何使用最高权限进行的生产环境变更(配置修改、软件安装/更新等),必须严格遵守变更管理流程,经过审批、测试(在非生产环境)、记录和验证。
- 持续培训与意识: 定期对拥有或可能接触最高权限的人员进行安全意识和操作规范培训,强调其责任与风险。
灾备恢复:最高权限的最后防线

最高管理员账号也是灾难恢复的核心:
- 安全备份凭据: 在符合安全策略的前提下(如使用保险箱、加密存储),安全离线备份最高权限的恢复凭据(如物理令牌、紧急访问密码包),确保在主要认证方式失效时(如 MFA 主设备丢失),仍有可控的恢复途径。
- 定期测试恢复流程: 灾难恢复计划中必须包含在丢失所有常规访问方式后,如何安全使用备份凭据恢复最高权限访问的详细步骤,并定期演练测试。
- 紧急访问机制: 考虑建立安全、受控的“Break Glass”紧急访问流程,用于极端情况,该流程应包含严格的审批、使用监控和事后审计。
责任重于权力
服务器最高管理员账号绝非一个便利的工具,而是一份沉甸甸的责任,其管理水准直接反映了组织的整体安全成熟度,将最高权限视为“王冠上的明珠”,通过严格的策略、先进的技术工具(如 PAM 解决方案)、规范的操作流程和持续的安全意识教育,构建牢不可破的防护体系,是保障业务连续性和数据资产安全的根本要求,在数字时代,守护好这把“终极钥匙”,就是守护企业生存与发展的命脉。
您所在的组织是如何管理服务器最高权限账号的?在平衡安全与运维效率方面,您遇到过哪些挑战或有何最佳实践?欢迎在评论区分享您的见解与经验!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/29488.html