国内大带宽DDoS防御如何选择
直接回答: 在国内选择大带宽DDoS防御方案,核心在于精准匹配业务规模、性能需求与安全水位,优先考虑具备Tbps级真实防御带宽、毫秒级攻击响应、智能清洗策略、完善SLA保障及本土化服务能力的顶级云安全厂商或专业IDC服务商。 避免仅关注价格或单一指标。


面对日益猖獗、规模动辄数百Gbps甚至Tbps的DDoS攻击,国内企业的基础设施安全面临严峻考验,选择一套真正可靠的大带宽DDoS防御体系,是保障业务连续性的生命线,以下是如何做出专业决策的关键维度:
防御能力的核心量化指标
-
真实防御带宽(Tbps级是门槛):
- 关键点: 供应商宣称的“总防御带宽”需严格验证其真实性、可用性及独占性,警惕共享带宽池的虚标风险,应对国内常见的UDP Flood、SYN Flood、DNS/ NTP反射放大等超大流量攻击,至少需保障单点1Tbps以上的清洗能力,头部云厂商的核心清洗中心通常具备数Tbps甚至更高冗余。
- 验证: 要求查看第三方压力测试报告、成功防御案例(特别是TB级攻击实录),了解其骨干网容量和清洗节点分布密度。
-
清洗能力与智能程度:
- 核心算法: 是否采用多层次、自学习的清洗引擎?能否精准识别并过滤新兴的复杂攻击向量(如TCP ACK Flood、HTTP慢速攻击、混合攻击)?基于AI/机器学习的智能行为分析能力至关重要。
- 低误杀率: 在清洗超大攻击流量的同时,必须保障合法业务流量的极低延迟和近乎零误杀,这是衡量清洗技术优劣的金标准。
部署架构:匹配业务特性
-
云端清洗(云盾/高防IP):
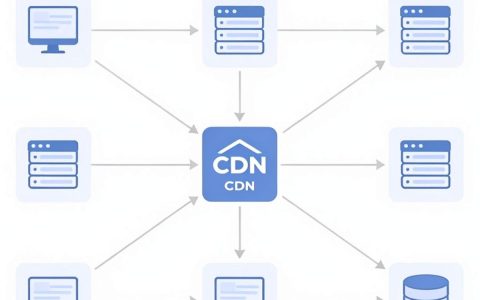
- 优势: 弹性扩容(按需购买防御带宽),分钟级生效,零硬件投入,顶级厂商拥有全球分布式清洗节点(Anycast技术),能有效就近吸收和清洗攻击流量。
- 适用场景: Web应用、API服务、游戏服务器、线上业务等IP暴露且对弹性要求高的业务。
- 选择要点: 确认回源方式(透明传输 vs 代理转发)、回源线路质量(低延迟、稳定性)、支持协议范围(TCP/UDP/HTTP/HTTPS等)。
-
流量牵引(DDoS防护+清洗中心):
- 优势: 适用于需要保护整个IP段或拥有自有IDC/物理服务器的场景,攻击发生时,通过BGP/ DNS将流量智能调度至清洗中心,清洗后回注。
- 适用场景: 金融核心交易系统、大型企业自建数据中心、对源站隐匿性要求极高的业务。
- 选择要点: 牵引生效速度(秒级还是分钟级?)、调度精准性、清洗中心能力、回注带宽保障。
-
混合架构(云清洗+本地设备/运营商合作):
- 优势: 纵深防御,本地设备/运营商近源清洗可应对小规模攻击或特定类型攻击,超大攻击由云清洗兜底,充分利用运营商骨干网优势。
- 适用场景: 对安全等级要求极高、业务极其关键且预算充足的大型企业或机构。
- 选择要点: 方案集成的复杂度、协同防御效率、统一管理界面。
-
运营商级防护:
- 优势: 直接利用运营商骨干网入口处的清洗能力,在攻击流量进入城域网前进行压制,响应速度可能更快。
- 适用场景: 与特定运营商深度绑定的业务,或作为其他方案的补充。
- 选择要点: 运营商本地化服务能力、防御带宽上限、清洗策略灵活性。
性能与体验:不可妥协的底线
-
攻击响应时间:

- 从攻击流量达到阈值到启动清洗,顶级服务商能做到秒级甚至毫秒级自动响应,手动切换或长延迟意味着业务已遭受实质性损害。
-
业务访问延迟:
- 清洗节点位置(特别是国内骨干网接入点)、回源线路优化直接影响用户体验,防御状态下,合法用户的访问延迟增加应控制在毫秒级,且稳定无抖动。
-
高可用与冗余设计:
清洗中心自身需具备多机房、多线路冗余,无单点故障,支持攻击过程中无缝切换,保障业务100%在线。

专业服务与权威保障
-
SLA(服务等级协议):
- 核心条款: 明确承诺防御成功率(如99.99%)、攻击响应时间上限、业务可用性保障(如99.95%以上)、故障赔偿细则,SLA是服务商技术底气的体现。
-
7x24x365 安全专家支持:
攻击发生时,能否立即接通具备实战经验的安全专家?能否提供实时攻击分析报告、溯源建议?服务团队的专业性和响应速度是最后防线。
-
合规性与认证:
服务商需具备完备的国内安全资质(如等保测评合作单位、ICP/IP/ISP许可),数据处理符合《网络安全法》《数据安全法》要求。

实战决策路径
-
精准评估自身风险:
- 业务价值: 遭受攻击时,每小时宕机损失是多少?
- 历史与威胁情报: 是否曾是攻击目标?所属行业是否高危(游戏、金融、电商、政企)?
- 暴露面: 公网IP数量、关键业务端口、带宽峰值?
-
明确防御需求基线:
- 必要带宽: 基于风险评估,确定所需防御带宽下限(建议预留50%-100%冗余)。
- 性能要求: 可接受的清洗延迟上限?业务对抖动的容忍度?
- 预算范围: 结合业务价值设定合理安全投入。
-
严格供应商筛选验证:
- 能力实测: 要求进行模拟攻击测试(UDP Flood, SYN Flood等),验证防御效果、延迟、控制台功能。
- 案例审查: 深入研究其防御同行业、同规模客户TB级攻击的成功案例。
- 架构审视: 理解其清洗网络拓扑、节点位置、扩容机制。
- SLA逐条确认: 理解每项承诺的含义和违约条款。
- 服务演练: 测试其技术支持的响应速度和处理能力。
-
选择与持续优化:
- 综合技术实力、服务保障、成本效益,选择最佳方案。
- 部署后定期进行攻防演练,优化清洗策略。
- 关注威胁情报,动态调整防御策略和资源配置。
头部方案对比参考(精要)
- 顶级公有云厂商(阿里云DDoS高防、腾讯云宙斯盾、华为云Anti-DDoS): 优势在于海量带宽资源(Tbps级)、全球分布式清洗、与云产品深度集成、强大的AI引擎、丰富的安全生态,适合上云业务或需要极致弹性的场景。
- 专业云安全厂商(如网宿科技、知道创宇、青藤云等): 在特定领域(如游戏安全、政务安全)深耕,具备独立、专注的清洗网络和更灵活的定制能力,服务响应可能更专注高效。
- 电信运营商防护(中国电信云堤、中国联通云盾、中国移动大网防护): 依托骨干网入口优势,近源压制能力突出,响应速度可能极快,与运营商业务结合紧密,带宽上限和服务灵活性需确认。
- 高性能IDC服务商(附带高防): 部分一线IDC自建或整合了优质高防资源,提供机柜+高防的一体化服务,适合对物理环境有要求且需要本地化服务的客户,需严格考察其防御能力的真实性和技术来源。
结论与行动建议: 国内大带宽DDoS防御绝非简单的“买带宽”,它是基于对自身业务风险、性能极限的深刻理解,对服务商技术底蕴、服务能力、权威资质的严苛筛选,以及对防御架构的前瞻设计。最优解往往是以顶级云安全防护为核心底座,必要时融合运营商近源清洗或本地设备,构建纵深、弹性、智能的混合防御体系。 切勿因短期的成本考量,让核心业务暴露在不可承受的风险之下。
互动: 您的业务当前面临的最大DDoS风险是什么?在评估防御方案时,最让您纠结的决策点又是什么?欢迎分享您的挑战或经验,共同探讨最优防护之道。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/31898.html