服务器有些可以访问?精准定位与解决之道
服务器出现“部分可访问”现象,核心原因在于网络路径或服务配置的不一致性。 这并非服务器本身完全宕机,而是访问请求在抵达目标或获取响应的过程中,在特定路径、特定条件下遭遇了阻塞或异常,这通常源于DNS解析差异、网络设备(防火墙、路由器、负载均衡器)策略限制、服务器本地防火墙规则、路由问题或后端服务自身状态异常。

这种“时好时坏”、“部分人能连”的现象,比完全不可用更令人困扰且更具隐蔽性,精准定位问题源头是高效解决的关键。
核心原因深度剖析:为何访问呈现“选择性”?
-
DNS解析的“迷宫效应”
- 缓存污染与不一致性: 不同地区的递归DNS服务器或用户本地DNS缓存可能存储了错误或过期的服务器IP记录,用户被导向了错误的IP(可能不存在、已下线或并非目标服务器)。
- 解析策略差异: 智能DNS根据用户来源返回不同IP(如电信用户返回电信机房IP,联通用户返回联通机房IP),若某一线路的IP或对应网络路径有问题,该区域用户即无法访问。
- TTL设置不当: DNS记录的生存时间过短,导致频繁查询权威DNS,增加解析失败风险;过长则故障IP切换后生效缓慢。
-
网络设备的“隐形屏障”
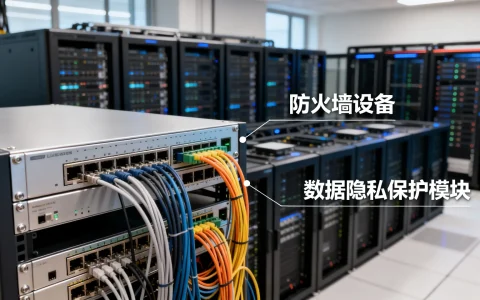
- 防火墙策略“厚此薄彼”: 这是最常见原因之一,防火墙(网络边界防火墙、云平台安全组、主机防火墙如iptables/firewalld)配置了基于源IP、目标端口、协议甚至特定时间段的访问控制规则,规则配置错误、过于严格或未及时更新,会精准拦截部分流量。
- 负载均衡器的“分配失衡”: 负载均衡器(如F5, Nginx, HAProxy, AWS ALB/NLB)负责分发流量到后端服务器池,若其健康检查机制配置不当(检查频率、超时、成功阈值),可能误判健康服务器为不健康,停止向其转发流量;或后端某台服务器实例确实故障,导致发往该实例的请求失败。
- 路由的“迷途羔羊”: 网络路由配置错误(如静态路由错误、BGP路由泄露/过滤不当)会导致部分区域的网络流量被错误引导至无效路径或黑洞,造成区域性访问失败,非对称路由(请求和响应路径不同)也可能在某些防火墙严格模式下引发问题。
-
服务器自身的“门户之见”

- 本地防火墙规则限制: 服务器操作系统自带的防火墙未正确开放服务所需端口,或限制了特定来源IP的访问。
- 服务绑定与监听问题: 服务进程未在所有必要网络接口(如仅绑定了127.0.0.1而非0.0.0.0)或端口上监听。
- 资源瓶颈与连接限制: 服务器进程达到最大连接数限制、端口耗尽、CPU/内存资源耗尽,导致无法处理新连接,表现为部分用户连接超时或被拒绝。
- 后端服务实例故障: 在分布式或集群环境中,某个特定的服务实例(如某个微服务实例、数据库分片节点)出现故障,导致依赖该实例的请求失败。
-
用户端的“视野局限”
- 本地网络限制: 用户自身网络环境存在防火墙、代理服务器或ISP路由策略限制,阻碍了访问特定目标IP或端口。
- 客户端缓存/配置问题: 过时的客户端缓存、错误的代理配置、浏览器插件干扰等。

专业排查方案:四步精准定位与根除
第一步:清晰界定问题范围(缩小战场)
- 谁不能访问? 是所有用户,还是特定地区、特定ISP、特定公司内网用户?使用在线多地Ping工具(如Ping.pe, Bitcatcha)或CDN厂商提供的测试工具验证不同地域的访问性。
- 访问什么失败? 是整个网站/应用不可用,还是特定端口(如80, 443)、特定URL、特定功能(如上传、登录)?使用
telnet [IP] [端口]或nc -zv [IP] [端口]测试基础端口连通性。 - 何时发生? 是否持续存在?是否有固定时间段?是否与特定操作(如配置变更、发布)相关?
第二步:网络层与DNS深度探测(检查路径与路标)
- DNS验证:
- 让故障用户执行
nslookup yourdomain.com和nslookup yourdomain.com 8.8.8.8(指定公共DNS),对比解析结果是否正确且一致。 - 检查权威DNS记录配置(A, AAAA, CNAME)是否准确无误,TTL是否合理。
- 检查智能DNS策略配置是否正确。
- 让故障用户执行
- 网络连通性测试:
- Traceroute/MTR诊断: 让故障用户运行
tracert yourdomain.com(Win)或mtr -n yourdomain.com(Linux/macOS),观察数据包在何处中断或出现高延迟/丢包,在服务器端对用户IP进行反向traceroute。 - 端口扫描验证: 使用
telnet/nc或专业扫描工具(如Nmap),从不同网络位置测试访问目标服务器的关键端口(确保符合安全规范),验证防火墙是否实际放行了流量。 - 云平台安全组/ACL检查: 仔细核对入站和出站规则,确保允许相关源IP、目标端口和协议,特别注意优先级规则。
- 负载均衡器检查: 验证后端服务器池健康状态;检查监听器配置(协议、端口);检查转发规则和健康检查配置(路径、间隔、阈值)。
- Traceroute/MTR诊断: 让故障用户运行
第三步:服务器层细粒度检查(聚焦目标)

- 服务器本地防火墙:
- Linux: 检查
iptables -L -n -v或firewall-cmd --list-all。 - Windows: 检查“高级安全Windows Defender防火墙”入站规则。
- 确保服务端口对公网或必要来源IP开放。
- Linux: 检查
- 服务监听状态:
- Linux:
netstat -tulnp | grep :[端口]或ss -tuln | grep :[端口]。 - Windows:
netstat -ano | findstr :[端口]。 - 确认服务进程在预期的IP(0.0.0.0 或 公网IP)和端口上处于
LISTEN状态。
- Linux:
- 服务进程状态与日志:
- 检查服务进程是否在运行 (
systemctl status [服务名],ps aux | grep [进程名])。 - 关键! 查阅服务应用日志、系统日志 (
/var/log/下相关日志, Windows事件查看器),寻找错误、警告、连接拒绝等记录,日志是定位应用层问题的黄金钥匙。
- 检查服务进程是否在运行 (
- 资源限制检查:
- 检查系统负载 (
top,htop,uptime)。 - 检查内存使用 (
free -h)。 - 检查进程打开文件数限制 (
ulimit -n, 检查/etc/security/limits.conf或systemd服务配置)。 - 检查网络连接状态 (
netstat -an,ss -s),看是否达到上限。
- 检查系统负载 (
第四步:后端服务与依赖检查(深入腹地)
- 分布式/微服务架构: 使用链路追踪工具(如Jaeger, Zipkin)定位故障具体发生在哪个服务实例或调用链环节,检查服务注册中心(如Consul, Eureka, Nacos)中各实例状态。
- 数据库/缓存/中间件: 验证后端数据库连接是否正常,缓存服务(如Redis, Memcached)是否可达,消息队列(如RabbitMQ, Kafka)是否工作,检查这些服务的日志。
- 会话与状态: 如果是集群环境,检查用户会话(Session)是否被正确复制或粘滞(sticky session)到同一后端实例。
构建韧性:有效预防与最佳实践
- 基础设施即代码与严格变更管理: 使用Terraform、Ansible等工具管理防火墙规则、负载均衡配置、安全组,确保环境一致性,所有变更需通过审批流程并在低风险时段进行。
- 全方位监控与智能告警:
- 网络层: 持续监控关键路径延迟、丢包率、端口状态。
- 服务层: 监控服务进程状态、端口监听、HTTP状态码、关键业务接口响应时间与成功率。
- 资源层: 监控CPU、内存、磁盘、网络带宽、连接数。
- 日志集中分析: 使用ELK Stack、Splunk等工具集中收集分析日志,设置异常模式告警。
- 合成监控: 模拟用户行为从多地发起定期探测。
- 负载均衡与健康检查优化: 配置合理、可靠的健康检查机制(如TCP检查+HTTP Get检查),采用多可用区部署,后端服务器分散在不同故障域。
- DNS管理规范化: 设置合理的TTL值,使用主备DNS服务提供商,对智能DNS策略进行充分测试,定期检查DNS记录。
- 容量规划与弹性伸缩: 基于历史数据和增长预测进行容量规划,利用云平台或Kubernetes的自动伸缩能力应对流量波动,避免资源耗尽。
- 定期演练与预案: 定期进行故障切换演练,验证高可用方案有效性,制定详尽的故障处理预案(Runbook)。
“服务器有些可以访问”的复杂性源于其背后网络与应用栈的层层关联,解决之道在于系统性地缩小范围、分层验证(网络->传输->应用)、善用工具(Ping/Traceroute/Netstat/日志分析/监控)、并坚守基础设施即代码与严格变更管理的原则,每一次成功排障的经验都应沉淀为自动化检查项或监控指标,持续提升系统的可观测性与韧性。
您在实际工作中遇到的最棘手的“部分访问故障”是什么?是哪个环节最终成为解决问题的关键突破口?欢迎分享您的实战经验与见解! (后续可探讨:SSL证书问题、CDN配置错误、BGP路由劫持等更深层案例)
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/32720.html