分布式拒绝服务攻击,即DDoS攻击,其核心目标是通过海量恶意流量淹没目标服务器、服务或网络,使其无法响应正常用户的合法请求,从而达到瘫痪服务的目的,利用“大宽带”资源发动的DDoS攻击因其巨大的流量冲击力,对企业和关键基础设施构成了极其严峻的威胁,理解其运作机制和掌握有效防御策略至关重要。


大宽带DDoS攻击的核心原理与常见类型
大宽带DDoS攻击的本质在于攻击者控制了分布在广泛地域、拥有高带宽接入能力的设备(即“肉鸡”或“僵尸网络”),协调一致地向单一目标发起流量洪泛,国内大宽带环境(如高带宽IDC机房、企业专线、甚至被入侵的高性能服务器)被恶意利用,为攻击提供了强大的“火力”基础,常见的大流量攻击类型包括:
-
流量型攻击 (Volumetric Attacks):
- UDP Flood: 利用用户数据报协议(UDP)无连接的特性,向目标随机端口发送海量UDP数据包,目标服务器需要检查这些无用的数据包并尝试回应,消耗大量带宽和计算资源。
- ICMP Flood (Ping Flood): 向目标发送海量ICMP Echo Request (Ping) 数据包,迫使目标不断回应,耗尽带宽和处理能力。
- 反射放大攻击 (Reflection/Amplification Attacks): 这是当前最具破坏力的大流量攻击手段之一,攻击者伪造受害者的IP地址,向大量可被利用的“反射器”(如开放的DNS解析器、NTP服务器、Memcached服务器、SNMP服务器、SSDP设备等)发送特定的、体积很小的查询请求,这些反射器会将数倍、数十倍甚至数百倍于查询包大小的响应数据发送回受害者IP地址,利用国内大量存在配置不当的反射器和大带宽肉鸡,攻击者能以极小的自身投入产生惊人的攻击流量(Tbps级别)。
-
协议型攻击 (Protocol Attacks):
- SYN Flood: 利用TCP三次握手机制的缺陷,攻击者发送大量伪造源IP的TCP SYN连接请求,但不完成后续的握手步骤(ACK),目标服务器需要为每个半开连接分配资源并等待超时,最终耗尽连接资源(如TCP半连接队列),导致无法接受新的合法连接。
- ACK Flood & Other State-Exhaustion Attacks: 发送大量伪造或不完整的TCP ACK、RST或FIN包,扰乱目标服务器的TCP状态机,消耗其处理能力和状态表资源。
- Ping of Death / Fragmentation Attacks (变种): 发送畸形或超大尺寸的IP分片数据包,导致目标系统在重组时崩溃或消耗过多资源,虽然现代系统有防护,但变种攻击仍可能出现。
-
应用层攻击 (Application Layer Attacks): 虽然单点流量相对较小,但更难以防御,攻击者模拟真实用户行为,针对特定的应用资源(如网页URL、API接口、登录页面、数据库查询)发起高频请求,当结合大宽带肉鸡进行分布式攻击时,其消耗服务器CPU、内存、数据库连接等资源的效果同样致命(如 HTTP Flood, CC攻击)。
为何国内大宽带环境成为DDoS攻击的“温床”?
- 带宽资源丰富且成本相对下降: 国内IDC市场发展迅速,提供了大量高带宽接入选项,攻击者通过入侵、租用或购买(黑产)等方式获取这些资源变得相对容易。
- 存在大量脆弱设备与服务: 包括配置不当的服务器、未及时更新的老旧设备、缺乏安全防护的IoT设备(如摄像头、路由器)、以及未做安全加固的公共服务(如DNS、NTP),这些设备极易被利用成为反射源或直接加入僵尸网络。
- 黑灰产链条成熟: 国内存在活跃的地下黑市,提供DDoS攻击工具(Booter/Stresser)、僵尸网络租赁(Botnet-for-Hire)、甚至“攻击即服务”(DDoS-as-a-Service),大大降低了发动大规模攻击的技术门槛。
- 跨境攻击的复杂性: 部分攻击源来自境外,利用国内大带宽资源作为跳板或直接攻击国内目标,增加了追踪和处置的难度。
专业级防御策略:构建纵深防护体系

面对大宽带DDoS攻击,单一防御手段往往力不从心,必须采用多层、纵深防御策略:
-
基础防护:提升自身“免疫力”
- 服务器加固: 及时更新操作系统、应用程序及安全补丁;禁用不必要的服务和端口;配置严格的防火墙规则(如仅允许必要IP/端口访问);优化系统参数(如调整SYN Cookie设置、增大连接队列)。
- 源IP验证: 在网络边界实施反向路径转发(uRPF)检查,过滤伪造源IP的数据包。
- 资源限制: 在服务器或应用层面设置连接速率限制、请求频率限制等,减缓攻击影响。
-
本地防护设备:第一道防线
- 部署专业抗D硬件/软件: 在本地网络入口部署具备深度流量检测和清洗能力的专业抗DDoS设备或软件(如 Arbor/Arista TMS, Radware DefensePro, FortiDDoS 等),这些设备能基于行为分析、特征匹配、速率限制、信誉库等技术,在攻击流量进入内部网络前进行实时识别和清洗。
-
云端清洗中心:应对超大流量攻击的核心
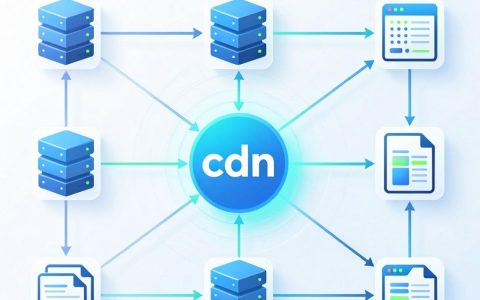
- 接入高防IP/高防CDN服务: 这是当前防御大宽带DDoS攻击最主流、最有效的方式,国内主流云服务商(阿里云、腾讯云、华为云、百度云等)和专业安全厂商(如网宿、知道创宇、青松云安全等)均提供此类服务。
- 工作原理:
- 用户将业务域名解析或业务IP指向服务商提供的高防IP地址。
- 所有访问流量首先经过服务商遍布全球或全国的清洗中心。
- 清洗中心利用海量带宽资源(通常达Tbps级别)和智能清洗系统,实时分析流量,精准识别并过滤掉恶意流量。
- 仅将清洗后的纯净流量回源到用户的真实服务器。
- 优势: 能轻松吸收和清洗超大流量攻击(数百Gbps甚至数Tbps);提供24/7的专业监控和应急响应;服务弹性可扩展,按需付费;通常集成Web应用防火墙(WAF)防御应用层攻击。
-
智能调度与高可用架构
- 多节点负载均衡: 将业务分散到多个服务器或数据中心,避免单点故障,结合智能DNS解析(如云解析DNS的负载均衡、分线路解析、分地域解析),可在某个节点遭受攻击时将流量引导至其他健康节点。
- 架构冗余设计: 设计具备容灾能力的业务架构,确保在遭受攻击时关键服务仍能维持最低限度运行或快速切换。
-
持续监控与应急响应
- 部署流量监控系统: 使用网络流量分析(NTA)工具、NetFlow/sFlow分析器或云监控服务,实时监控网络带宽、连接数、请求速率等关键指标,设置告警阈值。
- 建立应急响应预案(IRP): 明确在遭受攻击时的责任人、沟通流程、处置步骤(如启动高防服务、联系ISP、收集证据等)和恢复方案,并定期演练。
- 威胁情报利用: 关注安全社区、厂商发布的DDoS威胁情报(如新型攻击手法、活跃僵尸网络IP段),及时更新防护策略和特征库。
总结与关键认知

防御国内大宽带DDoS攻击是一场持续的斗争,攻击技术不断演进,防御策略也必须随之升级,企业应清醒认识到:
- 没有绝对的安全: 防御的目标是提高攻击成本,保障业务在可接受范围内持续运行(业务连续性),而非追求100%拦截。
- 纵深防御是根本: 结合基础加固、本地防护、云端清洗、架构优化和智能调度,形成多层防护体系。
- 云端高防是必备选择: 对于面向公众的重要业务,尤其是可能成为攻击目标的企业(如游戏、金融、电商、在线服务),接入专业的云端DDoS防护服务是应对超大流量攻击的必备投资。
- 安全是持续过程: 需要持续的投入、监控、评估和改进。
相关问答 (Q&A)
-
Q1: 如何判断我的网站或服务器是否正在遭受DDoS攻击?
- A1: 主要观察以下异常现象:
- 网络/服务器性能骤降: 网站访问极其缓慢甚至完全无法打开,服务器响应迟钝,SSH连接困难。
- 带宽异常激增: 监控显示入站带宽长时间持续接近或达到饱和状态,远超出正常业务峰值。
- 连接数异常飙升: TCP连接数、SYN半连接数、HTTP并发连接数等指标异常高企。
- 服务器资源耗尽: CPU、内存利用率异常高,甚至导致服务崩溃。
- 特定服务不可用: 如Web服务宕机,但Ping服务器IP可能还能通(针对应用层攻击)。
- 查看防火墙/安全设备日志: 发现大量来自不同IP的重复请求、异常协议包或触发防护规则的记录。
一旦出现多个上述迹象,应高度怀疑遭受DDoS攻击,需立即启动应急响应预案。
- A1: 主要观察以下异常现象:
-
Q2: 对于个人站长或小型企业,防御DDoS攻击有哪些经济可行的方案?
- A2:
- 基础加固是前提: 严格做好服务器安全配置(更新补丁、最小化服务、防火墙),这是成本最低但非常重要的防线。
- 利用CDN服务: 基础CDN服务(如Cloudflare免费版、国内部分厂商的入门套餐)本身就具备一定的流量分发和基础DDoS缓解能力,能应对小规模攻击,同时提升访问速度。
- 选择带基础防护的云主机/VPS: 国内主流云服务商的基础云服务器产品通常包含一定量(如5Gbps)的免费DDoS基础防护,适合应对小型攻击。
- 按需购买云高防服务: 对于可能面临更大风险的业务(如刚上线推广、有竞争压力),可以预先了解并选择提供弹性按天或按次付费的高防IP/高防CDN服务,在攻击发生时快速接入,攻击结束后可停用,控制成本。
- 做好数据备份和应急计划: 确保网站数据和配置有可靠备份,并了解在遭受攻击导致服务中断时的最低恢复流程(如展示静态维护页面)。
核心思路是:基础免费防护 + 按需弹性付费升级,对于确实重要的业务,应将专业高防服务纳入必要的运营成本预算。
- A2:
面对汹涌的DDoS洪流,您是否已为您的业务筑起足够坚固的防线?欢迎分享您在防护实践中的经验或遇到的挑战,共同探讨更有效的安全之道。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/32770.html