当服务器在杀毒后无法启动时,最紧急有效的解决方案是:立即尝试进入安全模式或使用系统修复工具(如Windows Server的安装介质启动修复/恢复环境,或Linux的救援模式/单用户模式),这通常是排查和修复因杀毒软件误操作导致关键系统文件、驱动被隔离/删除或配置冲突的第一步。
服务器杀毒后无法开机的深度分析与专业解决方案
杀毒软件是服务器安全防护的基石,但有时执行全面扫描或清除病毒后,服务器却陷入无法启动的困境,这不仅意味着服务中断,更可能隐藏着更深层次的系统损伤,理解其根本原因并掌握专业的恢复流程至关重要。
核心故障原因深度剖析
服务器杀毒后无法开机绝非偶然,通常指向以下几个关键环节的冲突或破坏:
-
关键系统文件/驱动被误隔离或删除:
- 杀毒软件误判: 杀毒引擎(尤其是启发式或行为分析)可能将某些合法的系统文件、硬件驱动(如存储控制器驱动
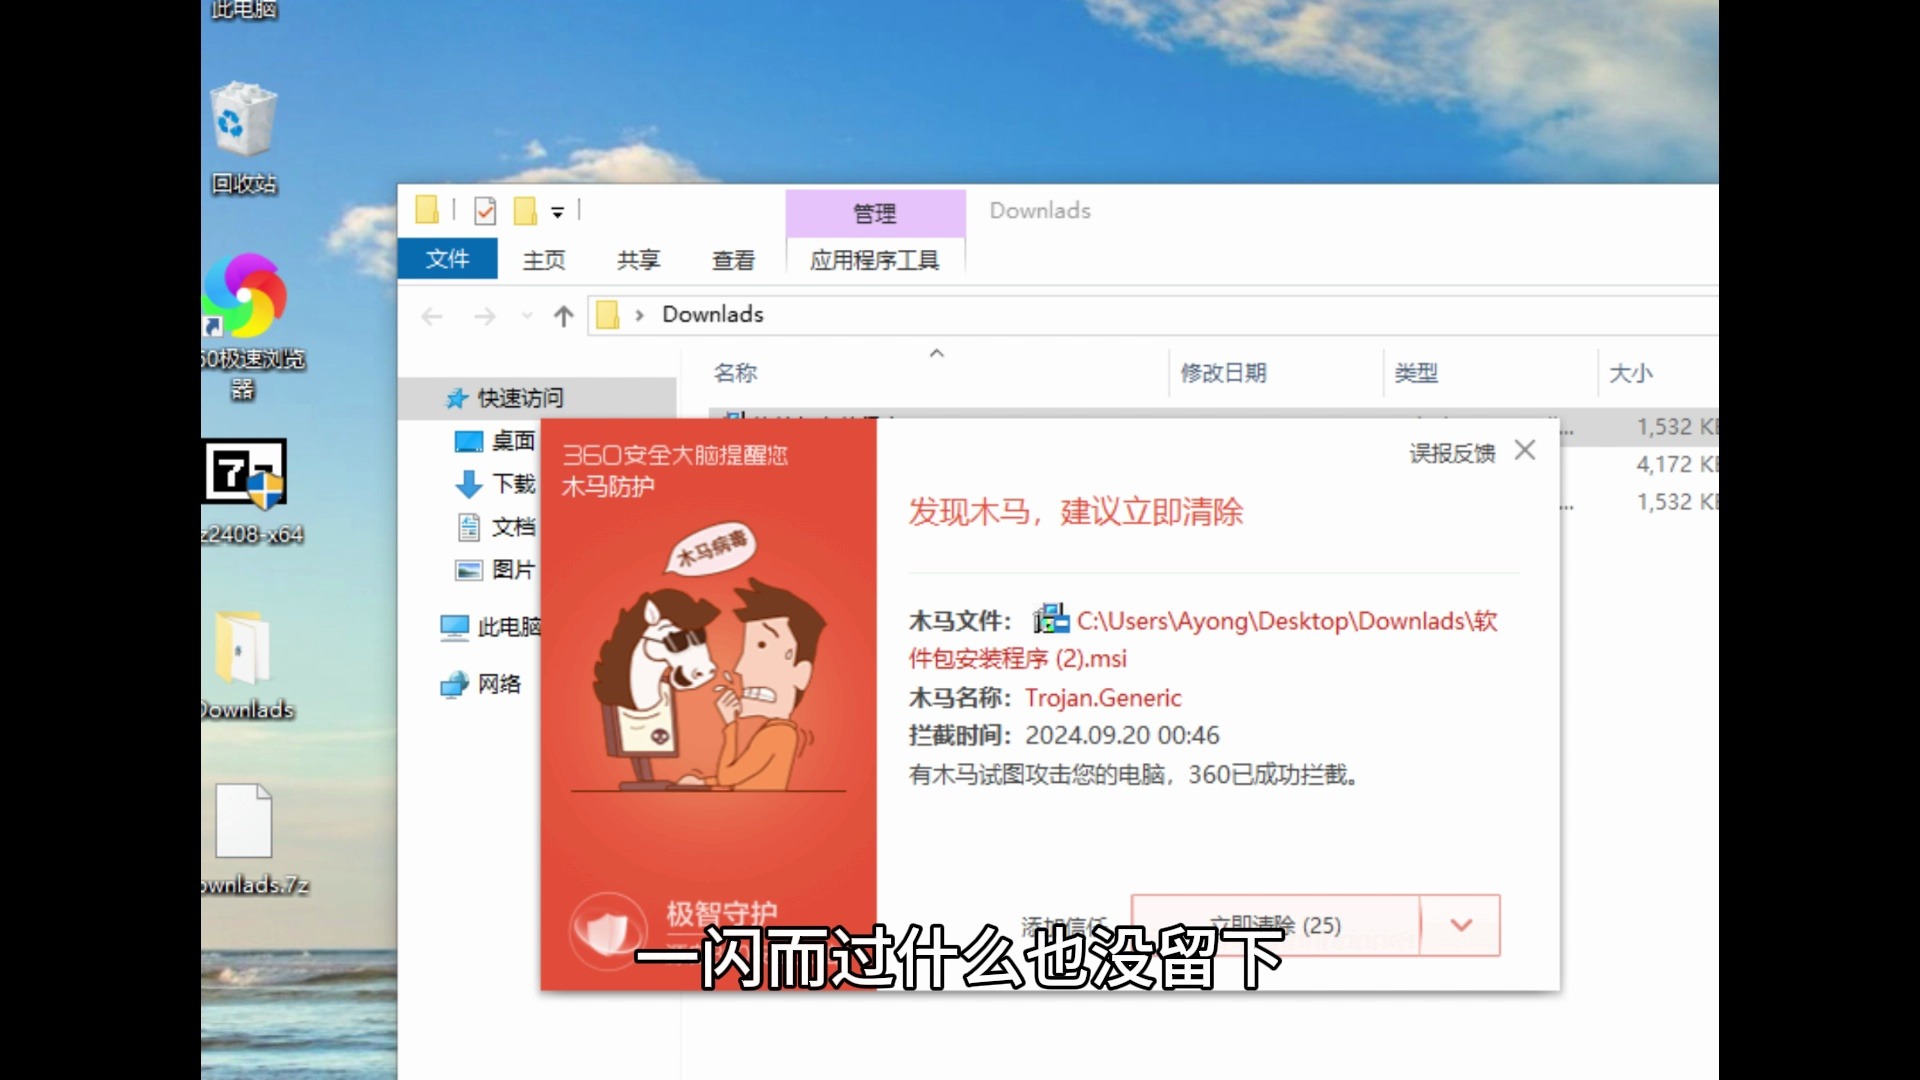
storport.sys、磁盘驱动disk.sys、内核组件ntoskrnl.exe等)或引导文件(bootmgr,BCD)误识别为恶意软件并执行隔离或删除操作。 - 清除病毒时的连带损伤: 病毒/木马有时会深度嵌入或劫持系统文件,杀毒软件在清除这些恶意代码时,如果处理机制不够精细,可能导致宿主系统文件损坏或连带被删除。
- 后果: 系统缺少启动必需的组件,导致启动过程在初始化阶段(如黑屏、光标闪烁)、加载驱动阶段或登录阶段失败,常见蓝屏错误(如
CRITICAL_PROCESS_DIED,INACCESSIBLE_BOOT_DEVICE,SYSTEM_THREAD_EXCEPTION_NOT_HANDLED并指向特定驱动)或直接卡死在厂商Logo/Windows徽标处。
- 杀毒软件误判: 杀毒引擎(尤其是启发式或行为分析)可能将某些合法的系统文件、硬件驱动(如存储控制器驱动
-
驱动程序冲突(尤其安全类驱动):
- 杀毒软件驱动问题: 杀毒软件自身安装的底层过滤驱动(用于实时监控文件、网络、注册表等)在更新病毒库、引擎或执行深度扫描后,可能与操作系统新更新产生兼容性问题,或与其他安全软件/硬件驱动(如HBA卡驱动、虚拟化驱动)冲突。
- 修复/清除操作触发冲突: 清除病毒过程中对系统状态的修改,可能激活了潜在的驱动兼容性问题。
- 后果: 系统在加载驱动阶段崩溃(蓝屏),错误代码常与内存管理、驱动签名验证或特定驱动名相关。
-
引导配置数据损坏:
- 操作影响: 虽然较少见,但杀毒软件在扫描或处理引导区(MBR/GPT)或引导配置文件(Windows BCD Store)附近区域的恶意代码时,有可能意外损坏这些关键数据结构。
- 后果: 服务器无法找到或正确加载操作系统,提示如“
Bootmgr is missing”, “An operating system wasn't found”, “Invalid partition table” 或直接进入固件设置界面。
-
安全更新/系统补丁冲突:
- 间接关联: 有时杀毒操作会伴随或触发系统更新检查,如果在杀毒后或杀毒过程中自动安装了有问题的系统补丁或安全更新,也可能导致启动失败,杀毒软件可能并非直接原因,但时间上的关联性容易混淆。
专业应急处理与恢复步骤
重要前提:
- 立即停止非必要操作: 避免反复强制重启,可能加剧硬盘损坏(尤其物理故障时)。
- 优先保障数据: 如果服务器存储关键业务数据且无可靠备份,在尝试修复启动前,强烈建议先使用可启动介质挂载磁盘备份数据(如Linux Live CD/USB, WinPE环境)。
步骤1:尝试进入安全模式/恢复环境
- Windows Server: 反复强制关机再开机2-3次触发“自动修复”-> “高级选项” -> “疑难解答” -> “高级选项”:
- 安全模式/带网络的安全模式/带命令提示符的安全模式: 优先尝试,若能进入,说明核心系统尚存。
- 启动修复: 让系统自动尝试修复启动问题。
- 命令提示符: 手动修复的关键入口。
- Linux Server (常见发行版如CentOS/RHEL, Ubuntu):
- 在GRUB引导菜单(启动时按
Shift或Esc)选择内核条目,按e编辑启动参数。 - 找到以
linux或linux16/linuxefi开头的行,在行尾添加single、init=/bin/bash或systemd.unit=rescue.target(取决于Init系统) 进入单用户/救援模式。 - 或选择“Recovery Mode”选项(如果有)。
- 在GRUB引导菜单(启动时按
步骤2:在安全模式/恢复环境下的关键操作
-
A. 检查杀毒软件日志与隔离区:
- 定位杀毒软件安装目录(通常在
Program Files或Program Files (x86))和日志文件夹。 - 查看最近扫描和清除操作的日志文件(
.log文件),重点查找被隔离或删除的文件路径和名称,尤其是位于C:WindowsSystem32,C:WindowsSystem32drivers, 引导分区(可能无盘符)的文件。 - 访问杀毒软件的隔离区(Quarantine/Vault)。这是恢复误删文件的最直接途径! 尝试将日志中识别出的、疑似关键的系统文件或驱动从隔离区恢复到原始位置,注意恢复时可能需要临时禁用杀毒软件的实时防护(如果能在安全模式下运行其界面)。
- 定位杀毒软件安装目录(通常在
-
B. 执行系统文件完整性检查:
- Windows Server (CMD/PowerShell):
sfc /scannow: 扫描并修复受保护的系统文件。在恢复环境或安全模式下的命令提示符中运行效果更佳。DISM /Online /Cleanup-Image /RestoreHealth: 如果SFC无法修复或需要从Windows Update获取源文件。需要网络连接(带网络的安全模式)。
- Linux Server (Bash):
- 对于RPM系(如RHEL/CentOS):
rpm -Va(验证所有包,输出需仔细分析)或针对关键包重装yum reinstall 包名。 - 对于Debian/Ubuntu:
debsums -c或apt-get install --reinstall 包名。 - 使用发行版特定的修复工具(如
ubuntu-support-status)。
- 对于RPM系(如RHEL/CentOS):
- Windows Server (CMD/PowerShell):
-
C. 回滚驱动/系统更改:
- 驱动程序回滚:
- Windows: 若怀疑特定驱动(尤其是存储、显示、杀毒驱动),在安全模式下打开“设备管理器”,找到对应设备,右键“属性”->“驱动程序”->“回滚驱动程序”(如果可用)。
- 或使用命令:
pnputil /enum-drivers查看驱动列表,pnputil /delete-driver <oem#.inf> /force删除问题驱动,重启后系统会尝试加载基本驱动或提示安装。
- 系统还原: 如果之前启用了系统还原点,在Windows高级启动选项中选择“系统还原”,恢复到杀毒操作前的一个时间点。这是成功率较高且相对安全的方案。
- 卸载最近更新: 在Windows“控制面板”->“程序和功能”->“查看已安装的更新”中,卸载最近安装的Windows更新或杀毒软件自身的更新。
- 驱动程序回滚:
-
D. 修复引导配置:
- Windows Server (在恢复环境命令提示符中):
- 重建BCD:
bootrec /rebuildbcd(自动扫描并修复),bootrec /fixmbr,bootrec /fixboot,有时需要先diskpart分配引导分区盘符(如S盘),然后bcdboot C:Windows /s S:(假设C是系统盘,S是引导分区)。 - 检查磁盘分区状态:
diskpart->list disk->select disk X->list partition->list volume,确保系统保留分区(或EFI分区)存在、活动(MBR)且格式正确(FAT32 for EFI)。
- 重建BCD:
- Linux Server (在救援模式/单用户模式):
- 重新安装GRUB:
grub2-install /dev/sdX(X为目标磁盘,如sda),grub2-mkconfig -o /boot/grub2/grub.cfg(路径可能因发行版和BIOS/UEFI而异,如/boot/efi/EFI/redhat/grub.cfg)。 - 检查
/etc/fstab文件是否正确,确保根分区等挂载无错误。
- 重新安装GRUB:
- Windows Server (在恢复环境命令提示符中):
步骤3: 临时禁用或卸载杀毒软件
- 如果在安全模式下能确认是杀毒软件驱动或服务本身导致冲突,尝试:
- 通过杀毒软件自身的设置选项临时禁用所有防护模块后重启。
- 使用杀毒软件官方提供的专用卸载工具(Safe Uninstaller / Removal Tool)在安全模式下彻底卸载该杀毒软件。卸载后务必重启测试! 成功启动后,再考虑安装其他兼容性更好的安全产品。
步骤4: 终极手段 – 系统重装(数据备份后)
- 当以上所有方法均告失败,或者确定系统损坏过于严重时,在已备份所有重要数据的前提下,使用服务器原厂提供的操作系统安装介质进行修复安装(保留原有数据和程序)或全新安装,这是最后的选择。
构建预防体系,杜绝后患
根治问题不如防患于未然,建立健壮的运维策略是避免此类事故的关键:
-
严格测试与沙盒验证:
- 在非生产环境(测试服务器/虚拟机)上,先行测试新版本的杀毒软件、病毒库更新和全盘扫描策略,观察是否影响系统稳定性、关键应用和服务。
- 利用虚拟化或容器技术的快照功能,在扫描前创建系统快照,便于快速回滚。
-
精细化配置杀毒策略:
- 关键路径排除: 在杀毒软件中明确排除对操作系统核心目录(
C:Windows,C:Program Files,C:Program Files (x86),/bin,/sbin,/lib,/lib64,/usr等)的实时监控和深度扫描/启发式扫描。此项需极度谨慎,仅排除确认安全的系统文件路径,并定期审查。 - 排除特定文件类型/进程: 对于已知可能被误报的特定应用文件(如某些加密软件、开发工具组件)或进程,添加例外。
- 调整扫描敏感度/启发式级别: 在保证安全的前提下,适当降低扫描的敏感度,减少误报风险,优先使用基于签名的检测。
- 禁用“激进清除”选项: 避免使用可能直接删除而非隔离可疑文件的选项。
- 关键路径排除: 在杀毒软件中明确排除对操作系统核心目录(
-
强化备份与恢复能力(黄金法则):
- 实施3-2-1备份策略: 至少3份数据副本,存储在2种不同介质上,其中1份异地保存。
- 定期验证备份有效性: 定期执行备份恢复演练,确保备份可成功还原。
- 系统状态/裸机备份: 使用专业备份软件(如Veeam, Commvault, Acronis, Windows Server Backup)定期执行包含完整系统状态、应用程序和数据的裸机备份(Bare Metal Recovery),确保能快速恢复到任何时间点。这是应对无法开机的最可靠保障。
-
保持更新与兼容性管理:
- 及时更新操作系统和驱动: 使用厂商认证的驱动,保持系统补丁最新,修复可能导致冲突的已知漏洞。
- 谨慎选择与更新杀毒软件: 选择市场口碑好、企业级支持完善的主流服务器杀毒产品,在更新杀毒软件主程序或大版本前,务必在生产环境部署前进行充分测试。
-
监控与日志审计:
- 启用并集中收集服务器和杀毒软件的详细日志。
- 设置告警,监控杀毒软件的关键操作(如大规模文件隔离/删除、扫描错误、服务异常停止)。
服务器杀毒后无法开机是运维中棘手的状况,通常源于杀毒软件的误操作或深层冲突,快速定位需从关键文件/驱动隔离删除、驱动冲突、引导损坏等核心原因入手,应急恢复的核心在于利用安全模式/恢复环境,优先检查杀毒日志和隔离区恢复文件,辅以系统文件检查、驱动回滚、引导修复等手段,预防胜于救灾,通过严格的测试排除策略、精细的杀毒配置、牢不可破的备份体系以及规范的更新管理,才能从根本上规避风险,保障服务器在安全防护下持续稳定运行,每一次成功的恢复都是对运维流程的一次检验。
您在服务器维护中还遇到过哪些由安全软件引发的意外挑战?是否有独特的预防或恢复经验值得分享?欢迎在评论区交流探讨。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/33090.html