高防IP回源到WAF的核心逻辑是:先由高防IP清洗DDoS流量,再将清洗后的正常HTTP/HTTPS请求转发至后端WAF进行应用层深度防御,最后由WAF将干净流量回源至服务器,这种架构能同时抵御网络层洪水攻击和应用层CC攻击。
在2026年的网络安全环境下,单纯依靠高防IP或单纯依靠Web应用防火墙(WAF)已无法应对复杂的混合攻击,攻击者越来越擅长利用“流量洪峰”掩盖“应用层探测”,导致传统防御体系出现盲区,将高防IP与WAF结合,形成“网络层清洗+应用层过滤”的双层防御体系,已成为企业级业务的标准配置,这种架构不仅解决了带宽被撑爆的问题,更关键的是它确保了进入业务核心的流量是经过深度语义分析的。

高防IP与WAF的协同工作原理
理解这一架构的关键在于厘清流量的“旅程”,当用户发起访问时,DNS解析指向高防IP,高防IP作为第一道防线,负责处理海量的TCP/UDP连接,如果此时遭遇大规模DDoS攻击,高防IP会在边缘节点进行流量清洗,丢弃恶意大包和无效连接,只有那些通过高防IP验证的、符合正常TCP握手特征的流量,才会被转发到后端的WAF集群。
流量转发路径详解
在这个链条中,数据流向非常明确,首先是客户端请求到达高防IP节点,高防IP识别出这是正常的HTTP/HTTPS请求后,会建立与WAF的隧道连接,WAF接收到这些请求后,执行更精细的规则匹配,比如SQL注入检测、XSS过滤、Bot行为分析等,确认安全后,WAF再将请求转发给真正的源站服务器。
这里有一个技术细节需要注意:源站服务器看到的客户端IP不再是真实用户的IP,而是WAF节点的IP,为了解决这个问题,通常需要在WAF和源站之间配置X-Forwarded-For(XFF)头传递,或者使用内网专线连接,确保源站能获取真实用户IP用于日志审计和风控策略。
为何需要双层过滤而非单层
业内专家指出,单层防御存在明
显的性能瓶颈,如果让高防IP直接回源到源站,源站将在DDoS攻击下瞬间瘫痪,因为高防IP通常不解析HTTP协议,无法识别CC攻击,如果让WAF直接暴露在公网,虽然能防御CC攻击,但面对Tbps级别的DDoS流量,WAF的带宽资源会被瞬间耗尽,导致正常业务也无法访问。
高防IP负责“抗量”,WAF负责“抗质”,高防IP消耗的是带宽资源,WAF消耗的是计算资源,这种分工协作,使得两者都能在各自擅长的领域发挥最大效能。
高防IP回源到WAF的架构优势
这种组合架构在实际业务中带来了显著的安全提升和运维便利,对于电商、游戏、金融等高流量行业,这种架构几乎是必选项。
应对混合攻击的能力提升
现代攻击往往具有混合特征,攻击者可能先发起10Gbps的UDP Flood攻击来压制高防IP的带宽,同时在攻击间隙发起针对登录接口的CC攻击,如果只有高防IP,CC攻击会直接打到源站;如果只有WAF,DDoS攻击会让WAF宕机。
采用高防IP回源WAF后,高防IP拦截了99%的UDP Flood流量,剩余1%的流量进入WAF,WAF可以专注于分析这1%流量中的恶意行为特征,如高频请求、异常User-Agent、缺少Cookie等,这种“先瘦身,再体检”的模式,极大地提高了检测准确率。
资源成本的最优配置
从成本角度看,高防IP按带宽峰值计费,WAF按请求量或并发连接数计费,DDoS攻击主要消耗带宽,CC攻击主要消耗CPU和内存,将两者分离,意味着企业不需要为WAF购买昂贵的带宽扩容,也不需要为高防IP购买昂贵的应用层分析能力。
据行业共识认为,合理的架构拆分可以使整体安全成本降低30%-50%,虽然引入了额外的网络跳数,但现代云服务商提供的内网回源链路延迟极低,通常增加在1-5毫秒以内,对用户体验影响微乎其微。
实施高防IP回源WAF的关键配置步骤
在实际部署中,配置不当会导致业务中断或安全漏洞,以下是确保架构稳定运行的核心操作路径。
DNS解析策略配置
确保DNS解析指向高防IP,对于主域名和子域名,建议分别配置高防IP,以便针对不同业务模块设置不同的防护策略,静态资源域名可以指向CDN,而API域名指向高防IP+WAF。
回源IP白名单设置
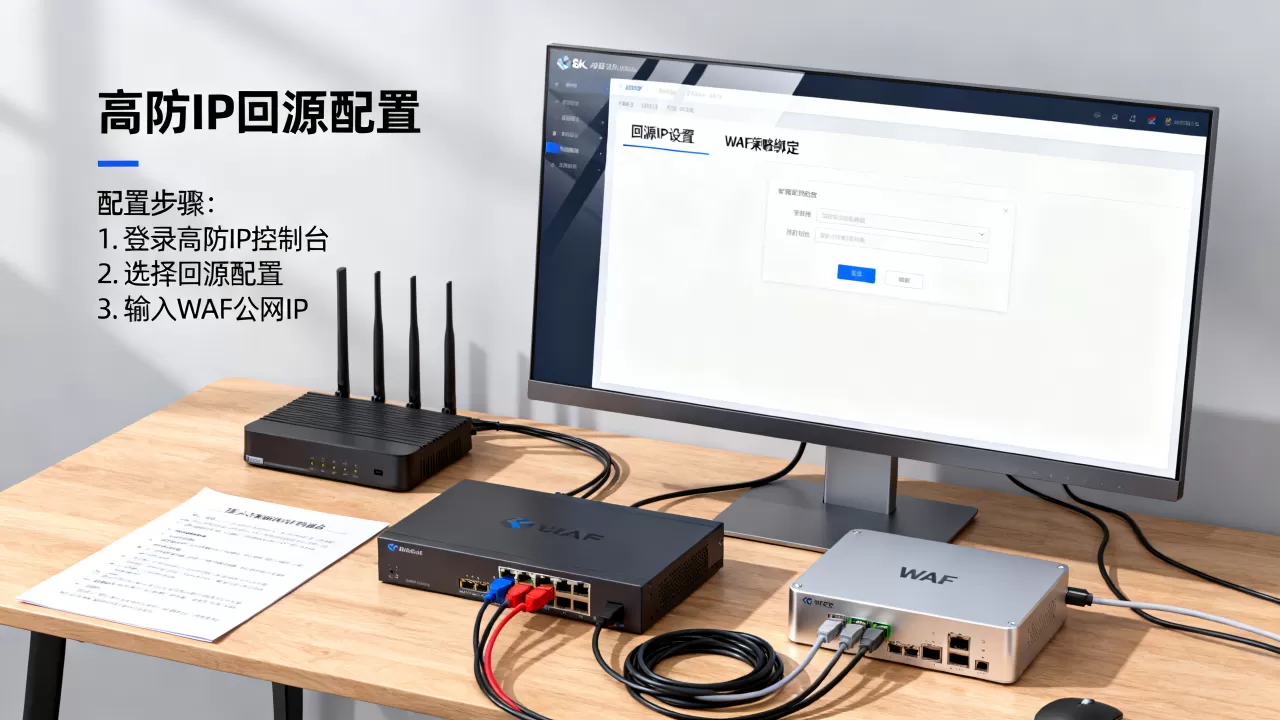
这是最关键的一步,必须在源站服务器(如Nginx、Apache或负载均衡器)上配置白名单,只允许来自WAF节点的IP地址访问,如果配置错误,攻击者可能绕过WAF,直接通过IP扫描找到源站IP进行攻击。
在Linux系统中,可以使用iptables或firewalld设置规则,仅允许WAF网段访问80和443端口,在源站应用层,也要校验X-Forwarded-For头,确保请求确实来自可信的WAF节点。
协议转换与SSL卸载
如果源站只支持HTTP,而前端使用HTTPS,需要配置高防IP或WAF进行SSL卸载,通常建议在WAF层进行SSL终止,因为WAF需要解密流量才能进行内容检测,高防IP层可以选择透传TCP连接,减轻其解密负担。
对于HTTPS回源,确保证书配置正确,WAF需要持有源站的私钥或配置证书路径,以便建立加密回源通道,如果使用SNI(服务器名称指示),需确保高防IP和WAF都支持SNI透传。
监控与日志联动
建立统一的监控面板,同时监控高防IP的带宽利用率、QPS,以及WAF的拦截次数、误报率,当高防IP带宽接近阈值时,应触发告警,以便及时调整防护策略或扩容带宽,WAF的日志应实时同步到SIEM系统,用于威胁情报分析。
常见误区与优化建议
尽管架构成熟,但在实施过程中仍有许多企业踩坑。
认为高防IP能防御所有攻击
高防IP主要防御网络层和传输层攻击,对于应用层的SQL注入、逻辑漏洞、爬虫抓取,高防IP无能为力,必须搭配WAF或主机安全软件。
WAF直接暴露公网
有些企业为了节省成本,将WAF直接暴露在公网,希望WAF自带的高防能力能抵挡DDoS,WAF的高防能力有限,通常只能防御几百Gbps的攻击,一旦攻击超过阈值,WAF本身就会成为瓶颈,导致业务不可用。
优化建议:动态调度与弹性扩容
在2026年的云原生环境下,建议采用动态调度策略,当检测到攻击流量激增时,自动增加高防IP的带宽配额,并触发WAF的弹性扩容,通过API接口实现自动化运维,减少人工干预带来的延迟。
定期更新WAF的规则库和高防IP的防护策略,攻击手法日新月异,静态的规则很快会过时,利用机器学习算法,对异常流量进行实时建模,能显著提升对未知攻击的防御能力。
高防IP回源到WAF常见问题解答
高防IP回源到WAF会增加多少延迟?
正常情况下,增加一跳网络转发带来的延迟通常在1-5毫秒之间,具体取决于高防IP节点、WAF节点和源站之间的网络链路质量,如果三者位于同一可用区或通过专线连接,延迟可控制在1毫秒以内,对于大多数Web应用,这个延迟增量用户完全无感知,只有在对延迟极度敏感的实时游戏或高频交易场景中,才需要仔细评估网络拓扑。
如果WAF节点故障,高防IP如何处理?
高防IP通常具备健康检查机制,如果配置了多个WAF节点,高防IP会定期向WAF发送探测包,一旦检测到某个WAF节点无响应,高防IP会将流量自动切换到健康的WAF节点,如果所有WAF节点都不可用,高防IP可以根据预设策略,将流量直接丢弃或转发到备用源站,具体取决于业务容忍度。
高防IP回源到WAF的价格通常是多少?
价格因服务商、带宽峰值、防护能力和WAF功能模块而异,高防IP按带宽峰值计费,起步价可能在几千元每月,峰值带宽越大单价越低,WAF通常按请求量或包年包月计费,基础版几千元,企业版或旗舰版可能达到数万元,综合来看,对于中等规模业务,每月安全成本可能在1万-5万元之间,具体需根据实际流量和防护需求向服务商询价。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/331818.html