HTML表单将数据插入数据库的核心逻辑是:前端HTML收集用户输入,通过HTTP POST请求发送至后端服务器,后端脚本(如PHP、Python或Node.js)接收数据后,使用参数化SQL语句将其安全写入数据库。
这一过程看似简单,实则涉及前端交互、网络传输、后端逻辑处理以及数据库安全等多个环节,很多初学者在尝试实现【html表单提交数据到数据库】时,往往只关注了HTML标签的编写,却忽略了后端接收与安全验证的关键步骤,导致数据丢失或面临SQL注入风险,本文将拆解这一完整链路,提供可落地的实操指南。

前端构建:数据收集的基石
一切始于用户界面,HTML表单是用户与服务器沟通的桥梁,一个标准的表单结构需要明确指定提交方式、目标地址以及数据接收字段。
表单标签的关键属性设置
在编写HTML代码时,<form>标签的属性配置直接决定了数据如何传输。
- method属性:必须设置为
POST,GET方法会将数据附加在URL后面,不仅长度受限,且敏感信息(如密码)会明文暴露,极易被浏览器历史记录捕获。 - action属性:指定后端处理脚本的URL路径,如果后端脚本位于
/api/submit,则此处应填写该路径。 - enctype属性:若表单包含文件上传,必须设置为
multipart/form-data;若仅包含文本数据,默认值application/x-www-form-urlencoded即可。
输入字段的规范性
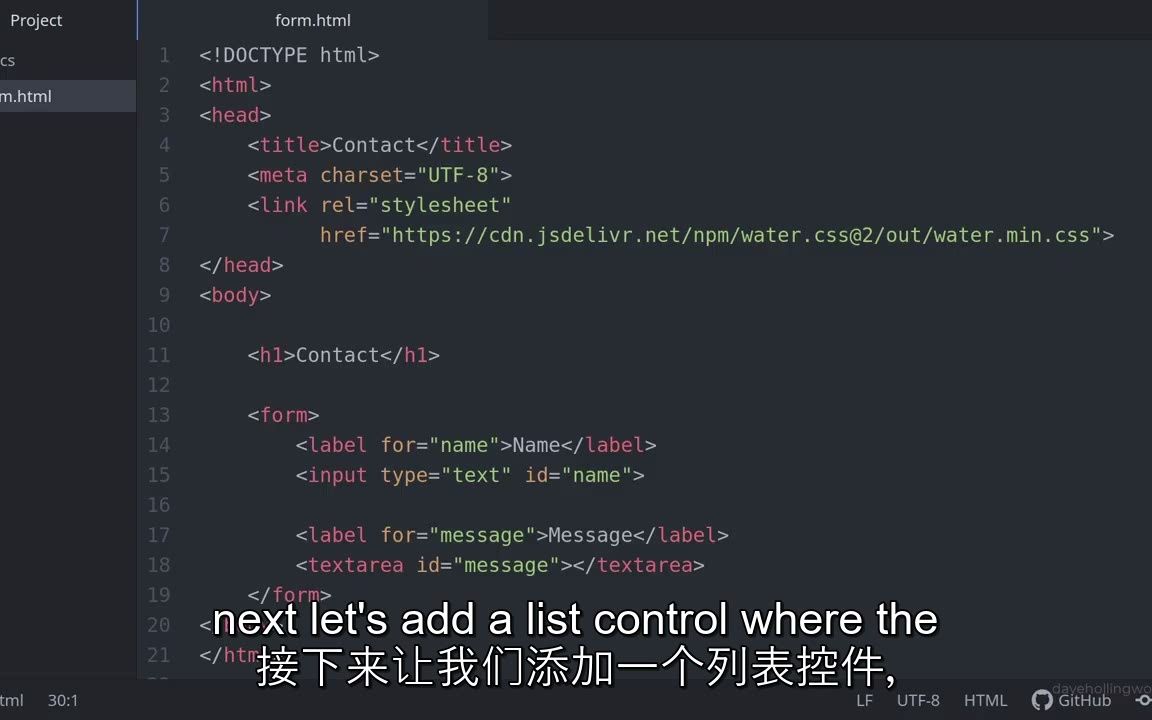
每个<input>、<textarea>或<select>元素都必须拥有唯一的name属性,后端脚本正是通过name值来识别和提取对应的数据。
<form action="/api/user/register" method="POST">
    <label for="username">用户名:</label>
    <input type="text" id="username" name="username" required>
    <label for="email">邮箱:</label>
    <input type="email" id="email" name="email" required>
    <button type="submit">提交</button>
</form>
在此示例中,当用户点击提交按钮时,浏览器会生成类似username=test&email=test@example.com的数据包,并通过POST请求发送至服务器。
后端接收:数据解析与验证
前端发送的数据到达服务器后,后端语言负责“拆包”和“验货”,不同编程语言的处理方式略有差异,但核心逻辑一致:接收、验证、准备。
主流后端语言的数据获取方式
业内专家指出,无论使用何种语言,获取表单数据的第一步都是解析HTTP请求体。
- PHP场景:PHP拥有超全局数组
$_POST,可以直接通过键名获取值。$username = $_POST['username'];即可获取用户名,这种方式简洁高效,是许多传统Web项目的首选。 - Node.js (Express)场景:需要引入
body-parser中间件或使用内置的express.json()和express.urlencoded(),获取方式类似:const username = req.body.username;。 - Python (Flask/Django)场景:Flask中通过
request.form['username']获取;Django中通过request.POST.get('username')获取。
数据验证的重要性
直接信任前端传来的数据是极其危险的,后端必须进行严格的验证,包括:
- 非空检查:确保必填字段不为空。
- 格式校验:如邮箱必须符合正则表达式,手机号长度是否正确。
- 类型转换:确保数字字段确实是整数或浮点数,防止类型混淆攻击。
据统计,相当一部分Web安全漏洞源于后端未对输入数据进行充分清洗,在将数据送入数据库之前,务必进行二次验证。
数据库交互:安全写入的核心
这是整个流程中最关键的一环,如何防止SQL注入?如何确保数据准确入库?
参数化查询:防御SQL注入的金标准
许多初学者习惯使用字符串拼接的方式构建SQL语句,"INSERT INTO users (name) VALUES ('" + name + "')". 这种做法极其危险,攻击者可以通过输入' OR '1'='1来绕过验证或篡改数据。
正确的做法是使用参数化查询(Prepared Statements),参数化查询将SQL逻辑与数据内容分离,数据库驱动会自动处理转义,从根本上杜绝注入风险。
- PHP (PDO):
$stmt = $pdo->prepare("INSERT INTO users (username, email) VALUES (:user, :email)"); $stmt->execute(['user' => $username, 'email' => $email]); - Node.js (mysql2):
const sql = "INSERT INTO users (username, email) VALUES (?, ?)"; connection.query(sql, [username, email], (error, results) => { ... }); - Python (SQLite3/MySQLdb):
cursor.execute("INSERT INTO users (username, email) VALUES (?, ?)", (username, email))
事务处理:保证数据一致性
如果插入操作涉及多张表(同时插入用户信息和用户档案),必须使用事务,事务确保要么所有操作成功,要么全部回滚,避免数据出现半截状态。
常见误区与优化建议
在实际开发中,开发者常遇到一些棘手问题,了解这些坑,能帮你节省大量调试时间。
跨域问题(CORS)
当HTML表单所在的域名与后端API域名不同时,浏览器会拦截请求,此时需要在后端服务器配置CORS头,允许特定域名的访问,对于初学者,建议在开发阶段使用代理服务器或同源策略宽松配置,生产环境则需严格限制。
中文乱码问题
如果数据库或前端页面出现乱码,通常是字符集不统一导致的,确保HTML头部声明<meta charset="UTF-8">,数据库连接时指定字符集为utf8mb4,后端输出时也保持一致。
错误处理与用户反馈
当数据库插入失败时(如主键冲突、网络超时),后端应返回明确的错误码和消息,前端则通过Toast提示或弹窗告知用户,不要直接暴露数据库错误堆栈,以免泄露系统信息。
从HTML表单到数据库插入,是一条严谨的数据流水线,前端负责采集,后端负责校验与安全处理,数据库负责持久化存储,掌握参数化查询是保障系统安全的底线,而严格的数据验证则是提升用户体验的关键,对于正在探索【html表单数据存入mysql】或类似技术栈的开发者而言,遵循上述步骤,即可构建出稳定、安全的数据录入模块。
Q&A:关于HTML表单数据插入的常见问题
html表单提交数据到数据库报错怎么办?
首先检查浏览器开发者工具的Network面板,查看POST请求的状态码,如果是4xx错误,通常是参数缺失或格式错误,需核对后端接收字段名是否与HTML的name属性一致,如果是5xx错误,通常是后端代码异常或数据库连接失败,需查看服务器日志,检查数据库连接配置是否正确,包括主机地址、端口、用户名和密码,确认数据库表结构是否与插入的数据字段匹配,特别是数据类型和长度限制。
html表单数据插入数据库速度慢怎么优化?
如果数据量较小,速度差异通常不明显,若涉及批量插入,应使用批量INSERT语句而非循环单条插入,可显著减少网络往返和事务开销,检查数据库索引是否合理,避免在插入时触发不必要的索引重建,对于高并发场景,可引入消息队列(如RabbitMQ、Kafka)进行异步处理,将即时响应与数据持久化解耦,提升系统吞吐量。
html表单数据插入数据库安全性如何保障?
安全性保障需贯穿全流程,前端使用HTTPS加密传输,防止数据在链路中被窃听,后端必须使用参数化查询或预编译语句,严禁字符串拼接SQL,对敏感数据(如密码)进行加盐哈希存储,绝不明文保存,实施输入验证,过滤非法字符,定期更新数据库驱动和后端框架,修补已知漏洞,据工信部数据,加强身份认证和访问控制也是提升整体安全性的必要手段。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/333299.html