aspnet中如何正确实现HTML过滤以避免XSS攻击的最佳实践是?

在ASP.NET开发中,过滤HTML是保障应用安全、防止跨站脚本攻击(XSS)的核心环节,通过系统性地清理或编码用户输入的HTML内容,可以有效阻止恶意脚本注入,确保数据呈现的安全性与纯净性,本文将深入探讨ASP.NET中HTML过滤的原理、方法及最佳实践,并提供专业解决方案。

aspnet过滤HTML

为什么需要在ASP.NET中过滤HTML?

用户通过表单、评论框或富文本编辑器提交的内容可能包含HTML标签或JavaScript代码,如果直接将这些内容输出到网页,攻击者可注入恶意脚本,窃取用户Cookie、篡改页面内容或发起其他攻击,对用户输入的HTML进行过滤是Web应用安全的基础要求。

ASP.NET内置的HTML过滤机制

ASP.NET提供多种内置防护措施,可有效应对XSS风险:

  • 请求验证(Request Validation):默认启用,会检测包含潜在危险内容的请求(如<script>标签),并抛出异常,适用于简单防护,但可能误拦合法HTML内容。
  • HTML编码:通过Server.HtmlEncode()或HttpUtility.HtmlEncode()方法,将特殊字符(如<、>)转换为HTML实体(如&lt;、&gt;),使浏览器将其视为文本而非代码,这是输出非信任数据时的首选方法。
  • Razor视图的自动编码:在Razor视图中直接使用输出变量时,会自动进行HTML编码,无需手动处理。

专业级HTML过滤解决方案

对于需要允许部分安全HTML标签(如富文本编辑场景)的应用,需采用更精细的过滤策略:

aspnet过滤HTML

  1. 使用白名单过滤库
    推荐使用专业库如HtmlSanitizer(NuGet包),它基于白名单机制,只允许预设的安全标签和属性通过,并自动移除危险内容,示例:

    var sanitizer = new HtmlSanitizer();
    sanitizer.AllowedTags.Add("b");
    sanitizer.AllowedAttributes.Add("class");
    string safeHtml = sanitizer.Sanitize(rawHtml);
  2. 自定义正则表达式过滤
    对于简单场景,可通过正则表达式移除危险标签,但需注意正则的局限性,避免绕过漏洞,示例:

    string filtered = Regex.Replace(input, @"<script[^>]*>.*?</script>", "", RegexOptions.IgnoreCase);
  3. 结合ASP.NET Core的防伪令牌与模型验证
    在ASP.NET Core中,配合使用[ValidateAntiForgeryToken]、模型验证及自定义过滤器,可构建多层防护体系。

    aspnet过滤HTML

最佳实践与独立见解

  • 分层防御:不应依赖单一方法,建议组合使用请求验证、输出编码、白名单过滤及内容安全策略(CSP)。
  • 上下文感知编码:根据输出位置(HTML、JavaScript、URL)选择对应编码方法,避免防护失效。
  • 富文本处理规范:若必须允许用户输入HTML,应严格限定白名单,并禁用onclick、style等高风险属性。
  • 日志与监控:记录过滤操作,对异常输入进行审计,以便及时发现攻击尝试。

实战示例:在ASP.NET Core中集成HtmlSanitizer

  1. 安装NuGet包:HtmlSanitizer。
  2. 在服务容器中注册:
    services.AddSingleton<IHtmlSanitizer, HtmlSanitizer>(_ => {
        var sanitizer = new HtmlSanitizer();
        sanitizer.AllowedTags.Add("strong");
        return sanitizer;
    });
  3. 在控制器或服务中注入使用,确保存储或显示前过滤数据。

通过系统化过滤HTML,ASP.NET应用可显著提升安全性,平衡功能需求与风险控制,开发者需根据具体场景选择合适策略,并保持对安全更新的关注。

您在开发中是如何处理用户输入的HTML内容的?是否有其他高效的安全过滤经验分享?欢迎在评论区交流探讨!

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/3503.html

赞 (0)
服务器域名加入白名单,这一举措背后的原因和意义是什么?
上一篇 2026年2月4日 05:34
如何使用Asp结合MicrosoftXMLHTTP高效抓取网页内容并精准过滤所需信息?
下一篇 2026年2月4日 05:36

相关推荐

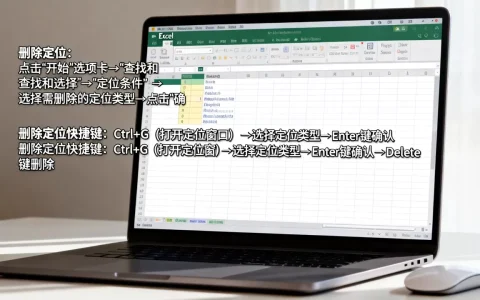
  • Excel中如何删除定位?,删除定位的快捷键是什么

    Excel中删除特定类型数据(如空行、隐藏行或公式结果)的最快方法是使用“定位条件”功能,它能按类型精准选中目标单元格,然后一键执行删除操作,比手动筛选或逐行删除节省至少80%的时间,掌握Excel删除定位条件,提升数据清理效率Excel里的“定位条件”是隐藏在日常菜单下的高效工具,专门用于批量选中特定属性的单……

    2026年7月18日
    3600
  • 洛杉矶CMIN2线路VPS好用吗?2026年高性价比海外VPS推荐

    DigitalVirt新上线的洛杉矶CMIN2线路VPS以59元/月起的价格,通过强制四网走CMIN2高端网络,实现了奈飞、TikTok等流媒体内容的稳定解锁,在VPS租赁市场日益内卷的当下,网络质量往往比单纯的硬件配置更能决定用户体验,DigitalVirt此次推出的洛杉矶节点,并非简单的线路叠加,而是针对国……

    2026年6月26日
    2000
  • SpinServers独立服务器测评,美国49美元/月实测数据与性能表现,美国vps租用多少钱,美国vps租用

    SpinServers美国49美元/月独立服务器实测结论:该配置适合对I/O性能有极高要求的跨境电商及游戏服部署,但在网络延迟与售后响应上存在明显短板,不建议作为国内访问首选,在2026年的服务器租赁市场中,性价比与稳定性已成为用户决策的核心指标,SpinServers作为新兴的云服务商,其入门级独立服务器以极……

    2026年5月18日
    5500
  • ftp服务器文件存在哪?ftp服务器文件默认路径在哪

    FTP 服务器中文件的具体存储位置并没有一个统一的标准路径,它完全取决于你使用的FTP 软件/服务类型、操作系统以及管理员的配置,我们可以根据常见的场景来归纳文件通常存放的位置:Windows 系统如果你使用的是 Windows 自带的 IIS FTP 服务或常见的第三方 FTP 软件(如 FileZilla……

    2026年7月11日
    8400
  • 我的世界2b2t服务器怎么使用,2b2t服务器排队要多久

    想用我的世界2b2t服务器,核心流程只有三步:准备Java版正版账号、添加服务器IP并排队、进入后快速逃离出生点开始生存, 下文会按进入方法、排队时长、服务器差异、手机与价格、新手实操、常见问题六个模块展开,我的世界2b2t服务器怎么进:从账号到队列的完整流程准备Java版正版账号2b2t只认Minecraft……

    2026年9月12日
    200
  • AIoT是什么意思?AIoT有哪些主要用途?

    AIoT(人工智能物联网)的本质是人工智能(AI)与物联网(IoT)的深度融合,其核心结论在于:它并非简单的技术叠加,而是实现了从“万物互联”到“万物智联”的质变, 传统物联网解决了设备连接与数据采集的问题,但缺乏对数据的深度理解能力;人工智能具备强大的计算与认知能力,却受限于数据获取渠道,AIoT将两者优势互……

    2026年3月22日
    15700
  • SCP秘密实验室进不了国服服务器?,怎么解决

    开篇直接给答案SCP秘密实验室进不了国服服务器,最常见的原因是网络连接问题、游戏版本不匹配或服务器状态异常,优先检查加速器、Steam下载区设置和游戏文件完整性,scp秘密实验室进不去国服服务器原因排查网络连接问题多数情况下,进不了国服服务器是因为你的网络无法稳定连接到国内服务器,SCP秘密实验室的国服服务器通……

    2026年7月26日
    1500
  • 极光KVMVPS测评10元/月怎么样?极光KVMVPS测评价格性能如何

    极光 KVMVPS 在 2026 年 10 元/月档位中,凭借独享 100% CPU 资源与 NVMe 固态存储,在轻量级建站与跨境网络加速场景中展现出超越同价位竞品的性价比,是预算敏感型用户的首选方案,在 2026 年云计算市场趋于饱和的背景下,极光 KVMVPS 作为新兴的性价比品牌,其核心优势在于对底层硬……

    2026年5月10日
    3900
  • Excel文本怎么实现快速递增,Excel文本自动填充怎么设置?

    Excel文本递增的核心实现方式是通过“填充柄”拖拽、使用TEXT函数配合ROW函数,或利用SEQUENCE函数结合文本连接符,快速生成带有特定前缀且数字连续增长的序列,Excel文本递增的基础操作逻辑在处理企业级数据时,文本递增并非简单的数字增加,而是“文本前缀+数字序列”的组合,这种需求在生成订单号、员工工……

    2026年7月13日
    18400
  • 南京租AI训练服务器,算力与机房成本各占多少?怎么省钱

    南京租AI训练服务器,算力与机房成本各占多少在南京租AI训练服务器,算力成本(GPU服务器租金)占七成以上,机房成本(机柜、电费、带宽)占两到三成,具体比例取决于你选择整机租赁还是算力切片模式,这个结论来自我们对南京本地多家算力服务商报价单的交叉比对比,也符合行业共识,下面把账拆开算清楚,算力成本:为什么占大头……

    2026年8月13日
    2300

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

评论列表(3条)

  • 雨雨4884
    雨雨4884 2026年2月17日 06:10

    博主YYDS!这篇讲ASP.NET的HTML过滤防XSS的文章太戳心了,干货满满,看完直接提升代码安全感,跪谢分享!

  • kind975er
    kind975er 2026年2月17日 07:48

    这文章聊到ASP.NET里HTML过滤防XSS攻击,我超感兴趣!作为爱讨论接口兼容和版本演进的开发者,我得说这个话题太关键了。在早期ASP.NET Web Forms时代,我们基本靠手动用Server.HtmlEncode编码输出,但容易漏掉细节,出bug了还难调试。后来ASP.NET MVC改进不少,Razor视图的自动编码帮了大忙,可对付富文本输入时,还是得小心自定义过滤规则。 现在ASP.NET Core版本演进真给力,内置了更智能的防XSS机制,比如Tag Helpers默认编码,还能集成HTML Sanitizer这类库做安全清理。我亲身体验过,从旧版迁移过来时,兼容性处理要特别注意——新API更严格,但减少了人为错误。不过,框架再强也不能完全依赖,开发者得懂原理,比如坚持白名单过滤,别图省事用黑名单。实际项目中,我就见过因过滤不严导致脚本注入的坑,所以文章强调的系统性清理很中肯。总之,版本升级让安全更简便,但主动学习最佳实践才是王道,期待文章深挖具体实现细节!

  • 甜sunny7441
    甜sunny7441 2026年2月17日 09:32

    文章开头点明了重要性,但具体过滤方法没细说,比如ASP.NET的AntiXSS库怎么用?建议加点实际例子会更实用。