HTML网站安全检测没有唯一的“神器”,而是需要结合在线扫描器、本地漏洞扫描工具以及人工代码审计的综合体系,其中OWASP ZAP和Burp Suite是业内公认的核心利器。
构建一个安全的HTML网站,就像给房子装防盗门,光看外观没用,得检查锁芯、墙体和监控,很多站长以为HTML是静态页面就高枕无忧,其实静态资源同样面临跨站脚本(XSS)、点击劫持和敏感信息泄露的风险,选择正确的检测工具,能帮你把风险扼杀在摇篮里。
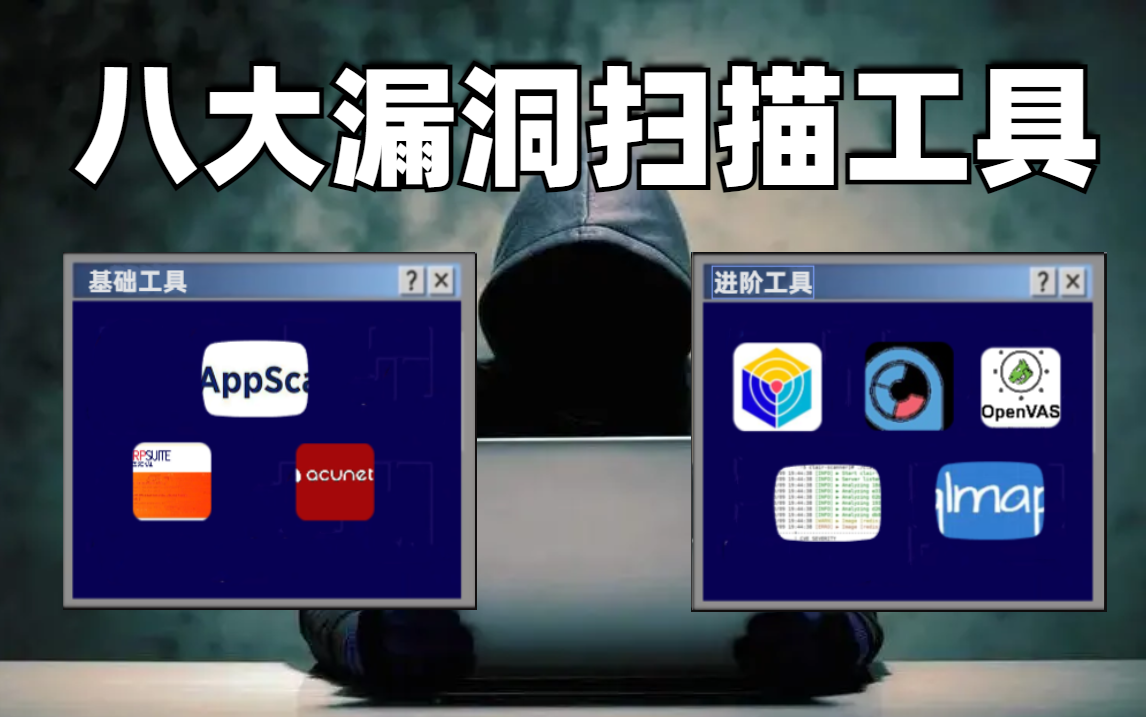

主流在线HTML安全检测工具对比
对于中小型网站或初次接触安全检测的用户,在线工具是最快捷的入门选择,这类工具无需安装,打开浏览器即可使用,适合快速排查基础漏洞。
常见在线扫描平台分析
目前市面上有许多提供HTML代码安全检测的服务,它们主要通过爬虫技术抓取页面,分析HTML结构中的潜在风险。
- SecurityHeaders.com:这个工具专注于检测HTTP响应头,虽然它不深入扫描HTML内容,但能告诉你是否配置了Content-Security-Policy(内容安全策略)等关键头部信息,对于防范XSS攻击至关重要。
- Pentest-Tools.com:提供综合性的在线扫描服务,包括SQL注入、XSS和目录遍历检测,它的界面友好,报告生成速度快,适合非专业人士进行初步体检。
- W3C Markup Validation Service:这是万维网联盟提供的官方验证器,虽然它主要检查HTML语法规范性,但错误的标签闭合或属性缺失可能导致浏览器解析异常,进而引发安全漏洞。
在线工具的优缺点
使用在线工具时,你需要权衡便利性与深度。
- 优势:零成本、无需配置环境、即时反馈。
- 劣势:扫描深度有限,无法检测逻辑漏洞;部分工具对大型网站扫描速度慢;数据经过第三方服务器,敏感信息存在泄露风险。
业内专家指出,在线工具仅适合作为第一道防线,不能替代专业的本地扫描。
专业本地安全扫描工具详解

当网站涉及用户数据交互或需要深度安全审计时,本地部署的专业工具是必选项,这类工具功能强大,可定制化程度高,是安全工程师的标配。
OWASP ZAP:开源界的瑞士军刀
OWASP ZAP(Zed Attack Proxy)是由OWASP基金会维护的免费开源DAST(动态应用安全测试)工具,它不仅能扫描HTML页面,还能拦截和修改HTTP请求,模拟黑客攻击。
核心功能亮点
- 被动扫描:在正常浏览网站时,ZAP在后台自动分析流量,识别潜在问题。
- 主动扫描:对指定URL发起自动化攻击测试,如注入恶意脚本、尝试绕过认证。
- API扫描:支持REST和SOAP API的安全测试,适合现代前后端分离的网站架构。
实操建议
对于初学者,建议从“快速扫描”模式入手,在ZAP中设置目标URL,启动扫描后,查看“警报”标签页,重点关注高风险项,如“Cross Site Scripting (Reflected)”。
Burp Suite:渗透测试的行业标准
Burp Suite是Web安全测试中最流行的集成平台,尤其擅长处理复杂的HTML表单和JavaScript交互,它分为社区版(免费)和专业版(付费)。
关键模块解析
- Repeater:允许你手动修改和重放HTTP请求,这是测试HTML表单提交逻辑漏洞的神器。
- Intruder:用于自动化攻击,如暴力破解登录框或枚举目录。
- Scanner:专业版内置的自动扫描器,能发现社区版无法检测的深层漏洞。
价格与版本对比
| 特性 | Burp Suite Community | Burp Suite Professional |
|---|---|---|
| 价格 | 免费 | 订阅制,价格较高 |
| 自动扫描 | 无 |
有 |
| 插件支持 | 有限 | 完整 |
| 适用人群 | 学习、基础测试 | 专业渗透测试、企业审计 |

行业共识认为,对于商业网站,专业版的自动化扫描能节省大量人工审计时间,但社区版对于学习原理和基础排查依然足够。
代码静态分析与HTML特异性检测
除了动态扫描,静态分析工具能在代码运行前发现安全隐患,这对于HTML模板引擎生成的页面尤为重要。
静态应用安全测试(SAST)工具
SAST工具通过分析源代码来识别漏洞,对于HTML网站,重点在于检查模板文件中是否直接渲染了用户输入。
推荐工具:Semgrep
Semgrep是一个轻量级、快速的静态分析工具,支持多种语言,包括HTML和模板语言。
- 规则库:内置大量针对XSS和CSRF的检测规则。
- 自定义规则:你可以编写简单的YAML规则,匹配特定的HTML标签组合,如
<iframe>嵌入外部资源。
HTML特异性风险检测
在静态分析中,需特别关注以下HTML相关风险:
- 不安全的HTML属性:如
javascript:伪协议在href或src中的使用。 - 外部资源加载:检查是否从不可信的CDN加载CSS或JS文件,防止供应链攻击。
- Meta标签注入:检查
<meta>标签是否被恶意修改,导致搜索引擎劫持或自动重定向。
自动化集成与持续安全检测
在现代DevOps流程中,安全检测不应是上线前的最后一道关卡,而应嵌入到开发流水线中。
CI/CD中的安全集成
将安全工具集成到Jenkins、GitLab CI或GitHub Actions中,实现每次代码提交都自动触发安全扫描。
实施步骤
- 选择工具:根据团队技术栈选择ZAP或Semgrep。
- 编写脚本:在CI配置文件中添加扫描步骤,例如运行
zap-baseline.py进行ZAP基线扫描。 - 设置阈值:配置失败阈值,如“发现1个高危漏洞则构建失败”。
- 生成报告:将扫描结果上传至安全仪表盘,便于团队追踪。

定期人工审计的重要性
尽管自动化工具强大,但无法完全替代人工判断。
- 业务逻辑漏洞:自动化工具难以理解复杂的业务场景,如权限绕过。
- 社会工程学风险:如钓鱼页面设计,需人工评估用户体验与安全性平衡。
建议每季度进行一次全面的人工渗透测试,结合自动化工具的日常扫描,形成多层次防御体系。
HTML网站安全检测常见问题解答
HTML网站安全检测工具哪个最好?
没有绝对的“最好”,只有最适合,对于初学者和小型项目,OWASP ZAP免费且功能全面,是首选;对于需要深度挖掘和报告的专业团队,Burp Suite Professional是行业标准;若仅需快速检查HTTP头配置,SecurityHeaders.com等在线工具更为便捷,选择时应考虑团队技术能力、预算及网站复杂度。
HTML网站安全检测工具价格是多少?
价格差异巨大,开源工具如OWASP ZAP和Semgrep完全免费,适合预算有限的个人或中小企业,在线扫描平台通常采用Freemium模式,基础功能免费,高级功能按月或按次收费,几十到几百美元不等,专业商业工具如Burp Suite Professional,年费通常在数百至数千美元之间,具体取决于许可证类型和功能模块。
HTML网站安全检测需要多久?
检测时长取决于网站规模和扫描深度,在线工具扫描单页HTML通常只需几分钟,本地工具如ZAP进行基线扫描,对于中小型网站约需10-30分钟,深度渗透测试可能持续数天甚至数周,涉及人工测试和复杂逻辑验证,自动化集成扫描通常在代码提交后几分钟内完成,但全面回归测试可能需要更长时间。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/361870.html