服务器有防火墙保护吗?核心结论与深度解析
核心结论:专业的服务器部署,防火墙是绝对必要的核心安全屏障,它不是“可有可无”的选项,而是保障服务器免受外部攻击、控制内部网络访问、防范数据泄露的必备防御机制,忽视防火墙等同于将服务器暴露在巨大的风险之中。

防火墙:服务器安全的第一道防线
防火墙本质上是一套预先定义的安全策略规则集,部署在服务器网络边界的关键节点(如服务器前端、不同网络区域之间),它像一位严格的“守门人”,对所有试图进出服务器网络的数据包进行深度检查:
- 访问控制: 依据源/目标IP地址、端口号、协议类型(TCP/UDP/ICMP等)等要素,精准判断是放行、拒绝还是丢弃数据包,严格限制仅允许特定IP访问关键的数据库端口(如3306)。
- 状态检测: 现代防火墙(状态防火墙)能智能追踪连接状态,对于外部主动发起的非法连接请求(如SYN洪水攻击),它能有效识别并拒绝,仅允许建立合法会话的后续通信。
- 基础攻击防御: 内置功能可识别并拦截常见的网络层攻击,如IP欺骗、Ping of Death、端口扫描探测等,显著降低服务器遭受基础攻击的风险。
服务器防火墙的形态与部署策略
服务器防火墙的实现并非单一形式,需根据环境选择最优方案:
-
网络边界防火墙:
- 硬件防火墙: 高性能专用设备,部署在数据中心入口或核心交换机处,为整个服务器集群提供统一防护,优势在于吞吐量大、稳定性高,适合大型业务或高安全需求场景。
- 下一代防火墙: 在传统功能上集成深度包检测(DPI)、应用识别与控制、入侵防御系统(IPS)、高级威胁防护(如沙箱)等,提供更智能、更全面的安全防护。
-
主机防火墙:

- 操作系统内置防火墙: 如Linux的
iptables/nftables、Windows的Windows Defender防火墙,直接运行在服务器操作系统内核层,提供精细化的进程级访问控制(哪个应用可以访问哪个端口),是网络防火墙的重要补充,实现“纵深防御”。
- 操作系统内置防火墙: 如Linux的
-
云平台防火墙:
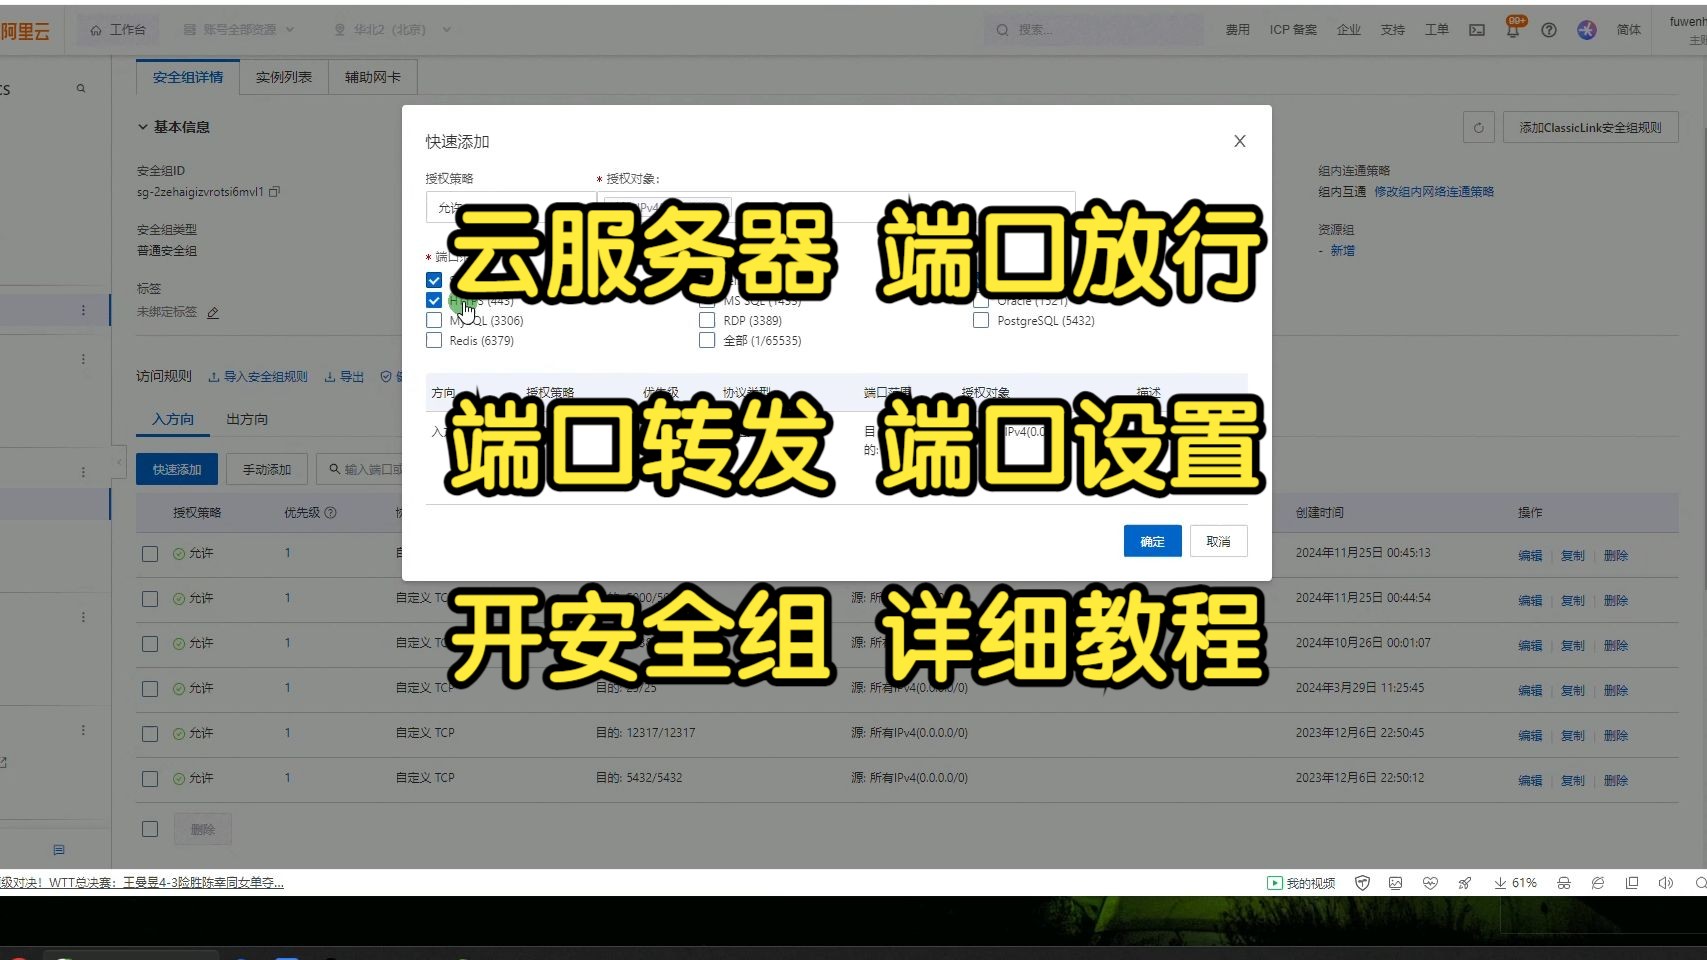
- 安全组: 云服务商(阿里云、AWS、Azure等)提供的虚拟防火墙,是保护云服务器的首要且关键手段,通过配置入站/出站规则,精确控制进出云服务器实例的流量。
- 云原生防火墙: 高级云防火墙服务,通常具备NGFW能力,提供集中管理、可视化、自动化策略编排,并能与云环境深度集成。

部署黄金法则: 最佳实践是采用分层防御策略,在网络边界部署硬件/NGFW或云安全组进行粗粒度防护,同时在每台服务器上启用并严格配置主机防火墙,实现细粒度的访问控制,最大化安全效益。
配置与管理:防火墙有效性的核心关键
仅部署防火墙远远不够,科学严谨的配置与持续管理才是其发挥效能的命脉:
- 最小权限原则: 严格遵循“仅开放必要的端口和服务”,Web服务器通常仅需开放80(HTTP)/443(HTTPS)和必要的管理端口(如SSH 22,并限制源IP)。
- 默认拒绝策略: 初始规则应设置为拒绝所有入站/出站连接,再根据业务需求显式添加允许规则(白名单)。
- 规则优化与审计: 定期审查防火墙规则,清理过期、冗余或过于宽松的规则,保持规则集精简高效,避免成为攻击跳板。
- 日志监控与分析: 启用并集中收集防火墙日志,实时监控异常连接、频繁拒绝尝试、端口扫描行为等,这是发现入侵迹象的关键。
- 变更管理: 所有防火墙策略变更必须通过严格的审批流程和测试验证,避免人为错误引入风险。
- 定期更新与打补丁: 及时更新防火墙固件/软件和安全规则库(特征库),以防御新出现的漏洞和威胁。
防火墙的局限性与协同防御
必须清醒认识:防火墙非万能银弹。 它是安全体系的重要基石,但需与其他措施协同:

- 无法防御所有威胁: 对应用层攻击(如精心构造的SQL注入、跨站脚本攻击)、内部人员恶意操作、已授权连接中的恶意行为、0day漏洞利用、社会工程学攻击等效果有限。
- 协同防御体系: 防火墙需与入侵检测/防御系统(IDS/IPS)、Web应用防火墙(WAF)、终端安全防护(EDR)、安全信息和事件管理(SIEM)、定期的漏洞扫描与渗透测试、严格的访问控制与身份认证(如多因素认证MFA) 以及员工安全意识培训等共同构建纵深防御体系,才能全面应对复杂威胁。
专业建议:构建服务器防火墙防护体系
- 明确需求,选择方案: 评估业务规模、数据敏感性、合规要求(如等保、GDPR)、预算,选择硬件防火墙、云安全组+主机防火墙,或云原生NGFW方案。
- 实施最小权限与默认拒绝: 这是配置的黄金准则。
- 启用主机防火墙: 无论边界防护多强,务必启用并妥善配置每台服务器的主机防火墙。
- 建立运维规程: 制定包括规则变更流程、日志审查周期、应急响应预案在内的标准操作规程(SOP)。
- 持续监控与改进: 利用日志和监控工具主动发现异常,定期评估策略有效性并根据威胁态势调整。
- 专业服务支持: 对于复杂环境或缺乏专业团队的企业,考虑借助专业的安全运维服务(MSSP)进行防火墙部署、管理和优化。
服务器防火墙常见问题解答 (Q&A)
Q1:我们是中小企业,预算有限,如何为服务器提供基础的防火墙保护?
- A1: 核心策略是充分利用免费/低成本资源+严格配置:
- 云服务器: 务必精细配置云平台提供的安全组规则,严格限制入站流量(仅开放业务端口给必要IP)和出站流量(防止服务器被控后外联)。
- 物理/虚拟机: 无条件启用操作系统自带防火墙(Linux iptables/nftables/firewalld, Windows防火墙),投入时间学习其配置方法,遵循“最小权限”和“默认拒绝”原则进行严格设置。
- 开源防火墙: 考虑部署如pfSense、OPNsense等开源防火墙系统(可安装在旧硬件或虚拟机上),它们提供接近商业NGFW的功能,成本主要为运维人力。
- 重点投入: 将有限预算优先用于专业配置服务或关键服务器的基础WAF防护(如云WAF基础版),而非昂贵硬件。
Q2:如何知道我的服务器防火墙是否真正在起作用并有效阻挡了攻击?
- A2: 验证有效性需结合主动测试与被动监控:
- 查看防火墙日志: 这是最直接证据,定期检查日志中记录的拒绝(DENY/DROP)连接,分析其来源IP、目标端口、协议,判断是否为恶意扫描或攻击尝试,大量针对敏感端口的拒绝记录通常表明防火墙在有效工作。
- 使用端口扫描工具自检: 从外部网络(如家庭宽带)使用
nmap等工具扫描服务器公网IP,扫描结果应仅显示你明确允许开放的端口,其他所有端口状态应为filtered(被防火墙拦截)或closed(端口无服务但未被拦截),而非open,注意:此操作需谨慎,避免触发自身安全告警或被云商误判为攻击。 - 模拟攻击测试: 在授权和安全环境下,尝试发起已知会被防火墙阻挡的攻击(如向未开放端口发送SYN包、尝试访问管理端口),观察防火墙日志是否记录并阻止了这些行为。
- 部署入侵检测系统(IDS): 在网络内部部署IDS(如Suricata, Zeek),监控经过防火墙放行的流量中是否仍存在攻击行为,如果IDS频繁在“内部”捕获到本应被边界防火墙阻挡的攻击,则说明防火墙策略可能存在漏洞。
- 安全监控告警: 如果SIEM或安全监控平台从未收到来自防火墙的严重告警(如大量拒绝、端口扫描),也需要排查日志记录和告警规则是否配置正确。
您的服务器防火墙策略最近一次全面审计和优化是在什么时候?是否曾遭遇因配置疏漏导致的安全事件?欢迎在评论区分享您的经验与挑战。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/36336.html