CDN监控DNS劫持的核心在于通过多节点、多线路的实时解析对比与异常行为分析,结合主动探测技术,在用户感知前拦截并阻断恶意解析,确保业务流量指向合法IP。
DNS劫持是网络安全的隐形杀手,它不像DDoS攻击那样声势浩大,却能在悄无声息间将你的用户引流到钓鱼网站或广告页面,对于依赖CDN加速的企业来说,监控这一环节不仅是技术需求,更是品牌信誉的生命线,传统的单点监控往往存在盲区,而现代化的CDN监控体系则像是一个全天候的雷达站,通过分布式节点实时比对解析结果,一旦发现异常,立即触发清洗或切换机制。
为什么CDN需要专门监控DNS劫持
DNS(域名系统)是互联网的通讯录,负责将域名转换为IP地址,当这个通讯录被篡改,后果不堪设想,业内专家指出,DNS劫持通常分为两种:一种是中间人攻击,劫持者在传输过程中修改响应数据;另一种是服务器端劫持,直接篡改权威DNS服务器的记录。
对于使用CDN的业务而言,风险尤为突出,因为CDN本身依赖DNS进行调度,如果DNS被劫持,CDN节点可能无法正确识别用户来源,或者更糟糕的是,攻击者可能利用CDN的合法性来分发恶意内容,导致你的网站被搜索引擎降权甚至封禁。
传统监控的局限性
过去,许多企业仅依靠单一监控工具或本地测试来检查DNS状态,这种做法存在明显的缺陷:
- 视角单一:本地测试只能看到当前网络环境下的解析结果,无法反映全国不同运营商、不同地域用户的真实体验。
- 响应滞后:往往在大量用户投诉无法访问或访问错误页面后,运维人员才介入排查,此时损失已经造成。
- 难以区分:难以区分是正常的DNS缓存延迟还是恶意的劫持行为,导致误报或漏报。
构建一个全局、实时、多维度的监控体系成为必然选择。
CDN监控DNS劫持的技术实现路径
要实现有效的监控,必须结合被动监测与主动探测两种手段,被动监测通过收集全球CDN节点的日志数据,分析解析行为的统计特征;主动探测则模拟真实用户请求,从不同地理位置、不同运营商线路发起DNS查询,实时验证解析结果的准确性。
多节点分布式探测架构
一个健壮的监控系统通常部署在全球各地的探针节点,这些节点分布在电信、联通、移动等主流运营商网络中,确保覆盖绝大多数用户群体。
探测频率与策略优化
探测频率并非越高越好,需要在数据时效性与系统负载之间找到平衡,多数情况下,核心域名建议每1-3分钟进行一次全量探测,非核心域名可适当降低频率,采用智能探测策略,当发现某地区解析异常时,自动增加该地区的探测频次,以快速确认故障范围。
解析结果比对算法
系统会将各节点获取的IP地址与预设的白名单IP进行比对,如果超过一定比例的节点返回了非白名单IP,系统即判定为疑似劫持,还需结合TTL(生存时间)值、响应时间等指标进行综合判断,排除网络抖动带来的干扰。
实战中的DNS劫持识别与处置流程
发现异常只是第一步,快速准确地处置才是关键,以下是一套标准化的应急响应流程,帮助运维团队在黄金时间内恢复业务。
第一步:确认劫持范围与类型
当监控平台发出告警时,首先需要通过控制台查看受影响的具体地域和运营商,是仅北京电信用户受影响,还是全国范围内所有用户均被重定向?这一步有助于判断是区域性网络污染还是全局性攻击。
第二步:隔离与切换
一旦确认劫持,立即启动应急预案。
- 切换解析线路:如果当前使用的是第三方DNS服务,立即切换至备用DNS,如阿里云DNS、腾讯云DNS或Cloudflare DNS。
- 启用CDN故障转移:部分高级CDN服务支持DNS故障转移功能,可自动将流量切换至备用IP段。
- 封禁恶意IP:在CDN后台或WAF(Web应用防火墙)中,临时封禁劫持返回的恶意IP地址,防止恶意流量继续进入。
第三步:溯源与加固
处置完成后,需对劫持来源进行深入分析,检查域名注册信息是否泄露,DNS服务器密码是否过于简单,或是否存在内部配置错误,启用DNSSEC(域名系统安全扩展)签名,从技术层面防止DNS记录被篡改。
选择DNS监控服务的考量因素
市场上提供DNS监控服务的厂商众多,企业在选型时不应仅关注价格,更应关注服务的覆盖能力、响应速度及智能化水平。
覆盖广度与精度
优质的监控服务应覆盖全国主要城市及海外关键节点,据工信部数据,国内互联网用户分布广泛,仅覆盖北上广深的监控方案无法满足全国业务的监测需求,监控精度应达到分钟级,确保在劫持发生后的最短时间内发现异常。
智能化告警能力
传统的阈值告警容易产生误报,现代监控服务应引入机器学习算法,学习正常解析行为的基线,自动识别偏离基线的异常模式,当某域名在特定地区的解析时间突然延长,但IP地址未变时,系统应能识别为潜在的网络拥塞而非劫持,避免不必要的告警骚扰。
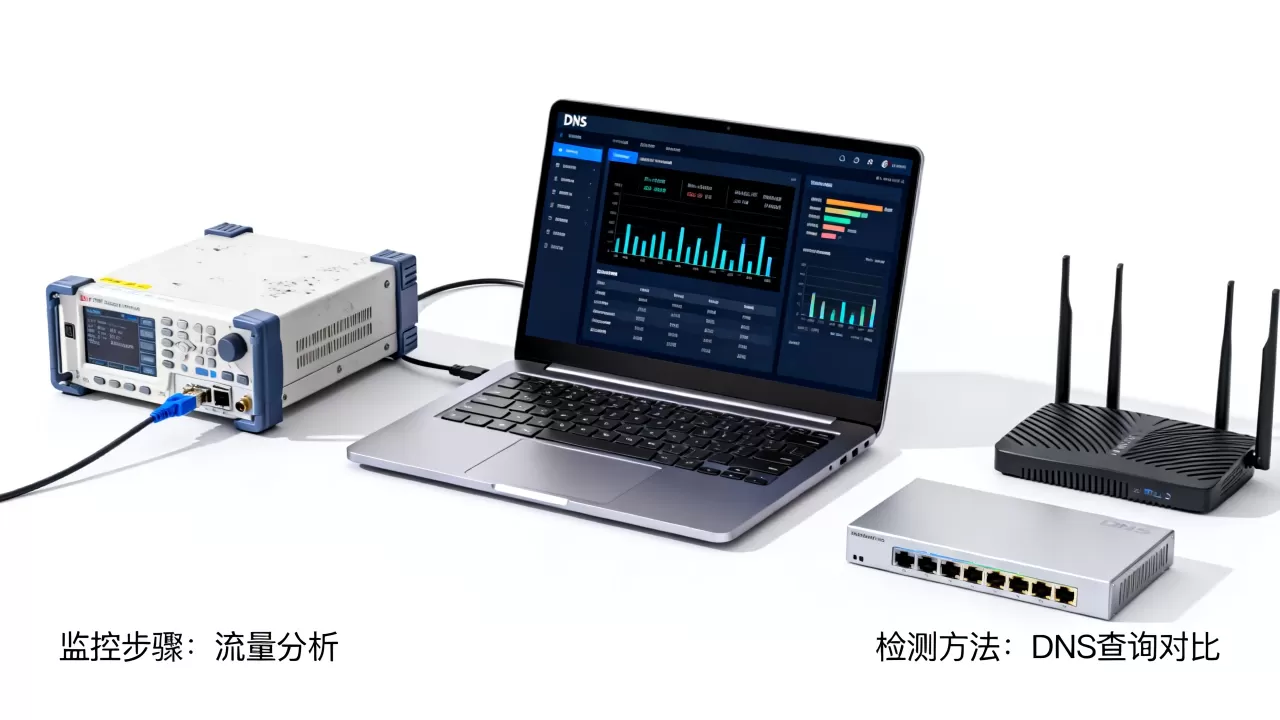
可视化与报告
直观的数据展示有助于快速决策,优秀的监控平台应提供全球DNS解析状态地图,用不同颜色标识正常、异常及未知状态,生成详细的分析报告,包括劫持发生时间、持续时长、影响用户数等,为后续的安全加固提供数据支持。
常见问题解答
CDN监控dns劫持多久能发现异常
在配置合理的监控体系下,异常发现时间通常在1-3分钟以内,这取决于探测频率和告警阈值设置,对于高优先级业务,建议将探测频率提升至30秒一次,以实现近乎实时的监控。
如何区分DNS劫持与DNS污染
DNS劫持通常是恶意的、定向的攻击行为,旨在篡改解析结果以获利或破坏;而DNS污染多由运营商或政府出于合规目的进行,通常表现为特定域名的解析失败或重定向,从技术角度看,两者都表现为解析结果异常,但劫持往往伴随IP地址的剧烈变化,而污染可能仅表现为TTL异常或响应超时。
开启DNSSEC能完全防止劫持吗
DNSSEC能有效防止DNS记录在传输过程中被篡改,确保数据的完整性和真实性,它无法防止权威DNS服务器本身被入侵或配置错误,DNSSEC是重要的防御手段,但需配合严格的服务器安全管理、双因素认证及定期审计,才能构建完整的防御体系。
DNS劫持监控并非一劳永逸的技术部署,而是一个持续迭代的安全过程,随着网络攻击手段的不断演进,监控策略也需随之升级,通过构建多节点、智能化的监控体系,企业不仅能有效抵御DNS劫持风险,更能提升整体网络服务的稳定性和用户体验,为业务的长期发展筑牢安全基石。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/369278.html