个人信用信息数据仓库的核心在于构建一个集数据采集、清洗、存储、计算与服务于一体的闭环体系,旨在实现征信数据的实时化、标准化与安全化,从而支撑风控决策与合规应用。
在数字化金融全面渗透的今天,个人信用信息早已不再是简单的借贷记录,而是涵盖消费、社交、履约等多维度的数字资产,如何将这些散落在各处的碎片化数据整合成有价值的资产,是金融机构与科技公司面临的共同挑战,一个设计精良的数据仓库,不仅是技术的堆砌,更是业务逻辑的数字化映射。

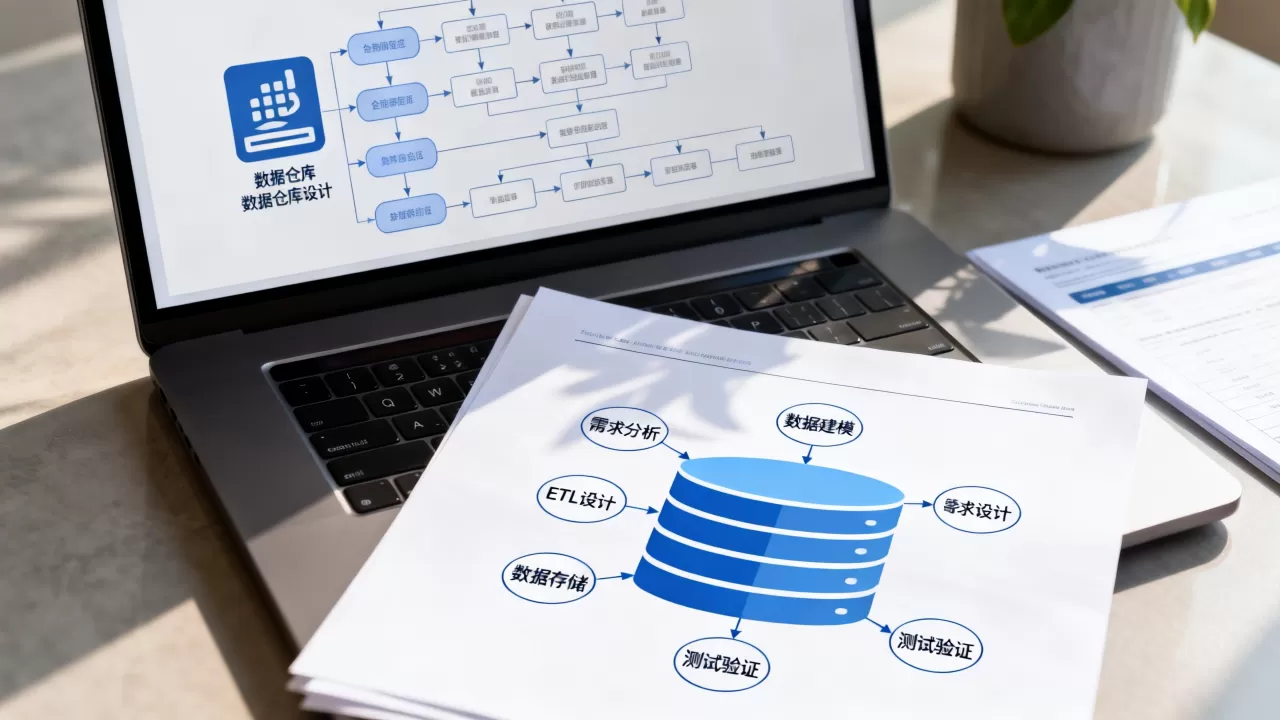
个人信用信息数据仓库架构设计原则
构建信用数据仓库并非从零开始搭建服务器,而是需要遵循严谨的架构逻辑,业内专家指出,现代征信数据仓库通常采用分层架构,以确保数据的可追溯性与处理效率,这种设计能够应对海量异构数据的冲击,同时满足日益严格的数据合规要求。
分层架构的具体实现
数据仓库通常划分为以下几个关键层级,每一层都有明确的职责边界:
数据源层(ODS)
这是数据的入口,负责接入来自央行征信、百行征信、商业银行内部系统、电商平台以及第三方授权数据源的信息,这一层保持数据的原始形态,不进行任何修改,确保“源头可溯”,当用户申请贷款时,原始的查询请求日志会直接落入此层。
数据仓库层(DW)
这是核心处理区,进一步细分为明细层(DWD)和汇总层(DWS)。
– 明细层:对原始数据进行清洗、标准化和脱敏,将不同来源的“性别”字段统一为“M/F”,将模糊的地址信息标准化为省市区三级结构。
– 汇总层:基于业务主题进行轻度汇总,生成“用户近6个月还款行为”、“多头借贷风险指数”等宽表,供上层快速调用。
数据服务层(ADS)
面向具体应用场景的数据集市,这里的数据已经过高度加工,直接服务于风控模型、营销系统或监管报表,为反欺诈系统提供的实时黑名单查询接口,或为信贷审批提供的信用评分卡数据。
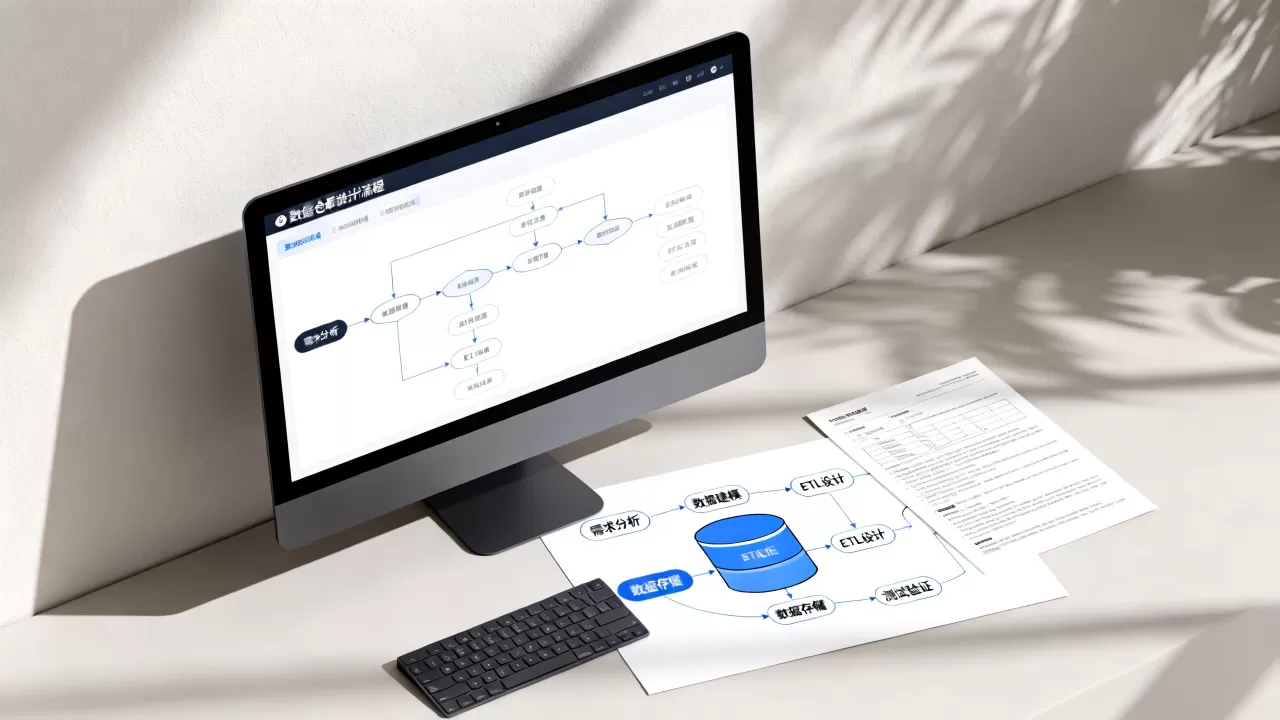
实时性与离线处理的平衡
传统的数据仓库以T+1(隔天)更新为主,但在反欺诈和实时授信场景中,这种延迟是不可接受的,现代设计往往引入流批一体架构。
- 离线处理:用于生成月度信用报告、长期趋势分析,保证数据的准确性和完整性。
- 实时处理:用于毫秒级的风险拦截,如识别同一设备短时间内发起的多笔贷款申请。
通过Kafka等消息队列技术,将实时数据流与离线数据湖打通,既保证了实时风控的灵敏度,又兼顾了历史数据的深度挖掘能力。
个人信用信息数据仓库建设中的关键挑战
在实际落地过程中,数据仓库的设计者面临着数据质量、隐私合规和技术性能三大挑战,这些问题若处理不当,将直接导致模型失效或合规风险。
数据孤岛与标准化难题
不同机构的数据标准差异巨大,A银行将“逾期”定义为超过还款日1天,而B平台可能定义为超过3天,这种口径不一致会导致数据融合时的严重偏差。
- 统一数据字典:建立企业级的数据标准规范,明确每个字段的定义、类型和取值范围。
- 主数据管理:通过手机号、身份证号、设备指纹等多维特征,进行实体解析(Entity Resolution),将同一用户在不同渠道的数据进行关联,形成唯一的“客户视图”。
隐私保护与合规性设计
随着《个人信息保护法》等法规的实施,数据仓库的设计必须将隐私保护前置,行业共识认为,合规是数据应用的底线。
- 数据脱敏:在入库前或查询时,对姓名、身份证号等敏感信息进行掩码处理或加密存储。
- 权限控制:实施最小权限原则,确保只有授权人员才能访问特定级别的数据。
- 审计追踪:记录所有数据的访问、修改和导出操作,确保每一步操作都可审计、可追溯。
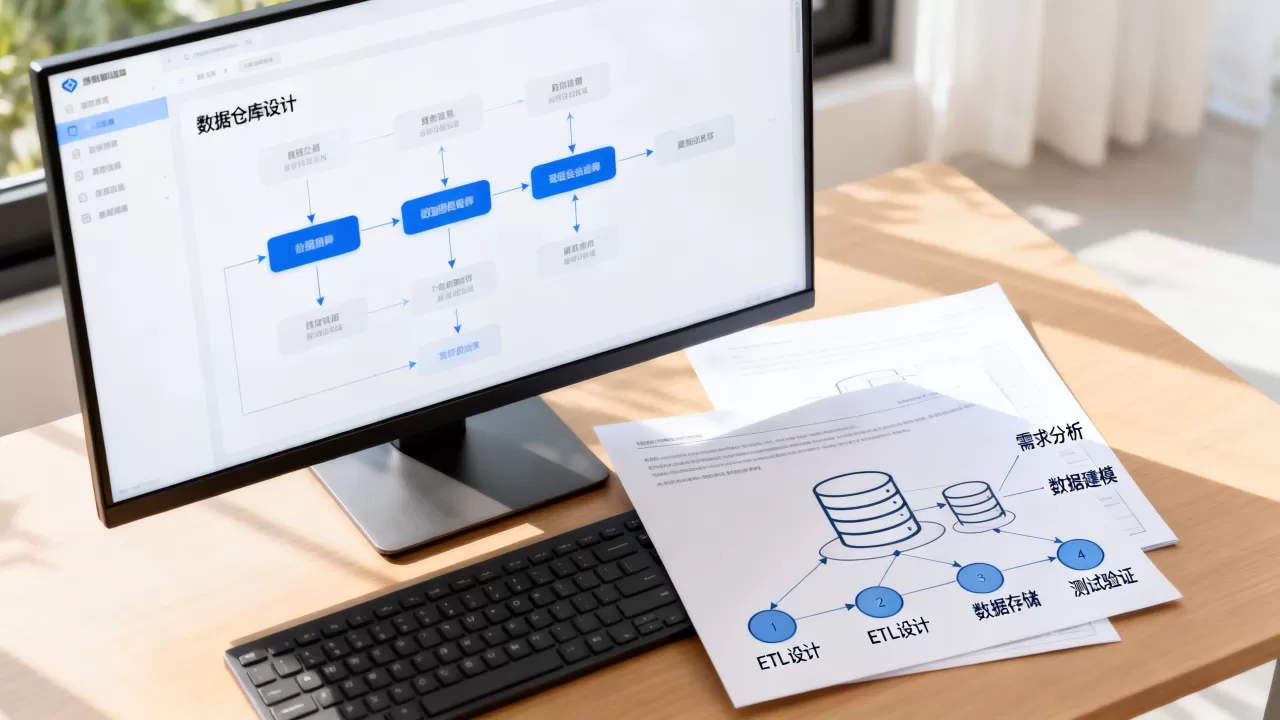
海量数据存储与计算成本
个人信用数据具有高频、高并发的特点,据统计,头部金融机构每日产生的征信相关数据量达到PB级别。
- 列式存储:采用Parquet或ORC等列式存储格式,大幅压缩存储空间并提升查询效率。
- 冷热数据分离:将近期高频访问的热数据存储在高性能SSD上,将历史冷数据归档至低成本的对象存储中,从而优化成本结构。
个人信用信息数据仓库应用场景与价值
数据仓库的价值最终体现在应用场景中,一个高效的数据仓库能够显著提升风控精度、优化用户体验并降低运营成本。
精准风控与反欺诈
这是数据仓库最直接的价值体现,通过整合多维数据,系统可以构建更全面的用户画像。
- 多头借贷识别:通过关联查询用户在多个平台的行为,识别“以贷养贷”的高风险群体。
- 关联网络分析:利用图数据库技术,挖掘用户之间的隐性关联,如共同联系人、共同设备IP等,从而识别团伙欺诈。
个性化信贷定价
基于数据仓库中的历史履约数据和行为特征,金融机构可以为不同风险等级的用户制定差异化的利率。
- 风险分层:将用户分为低风险、中风险、高风险等级,分别对应不同的审批通过率、额度和利率。
- 动态调整:根据用户最新的信用表现,动态调整其授信额度和利率,实现“千人千面”的定价策略。
监管报送与合规管理
监管机构对金融机构的合规性要求日益严格,数据仓库可以自动生成符合监管要求的报表。
- 自动化报送:对接监管接口,自动提取所需数据,减少人工干预,降低报送错误率。
- 数据质量监控:实时监控数据完整性、准确性和及时性,确保报送数据的质量。
个人信用信息数据仓库常见问题解答
个人信用信息数据仓库如何保证数据安全性?
数据仓库通过多层防护机制保障安全,在传输层采用SSL/TLS加密,防止数据在传输过程中被窃听,在存储层对敏感字段进行加密或脱敏,即使数据库文件泄露,攻击者也无法直接读取明文信息,实施严格的访问控制,基于角色的权限管理确保只有授权人员才能访问特定数据,建立完整的审计日志,记录所有数据访问和操作行为,便于事后追溯和责任认定。
个人信用信息数据仓库与传统数据库有什么区别?
传统数据库(如MySQL、Oracle)主要面向事务处理(OLTP),强调数据的实时增删改查,适合在线业务系统,而数据仓库(如Hive、ClickHouse)面向分析处理(OLAP),强调数据的批量加载、复杂查询和统计分析,数据仓库通常采用列式存储,支持PB级海量数据的快速聚合分析,且数据一旦入库通常不可修改,以保证分析的一致性,两者互补,传统数据库处理实时交易,数据仓库处理深度分析。
个人信用信息数据仓库建设周期通常需要多久?
建设周期取决于数据规模、业务复杂度和团队能力,小型项目从需求分析到上线可能需要3-6个月,中型项目需要6-12个月,大型金融机构的全栈数据仓库建设可能长达1-2年,关键路径包括数据源梳理、标准制定、平台选型、数据迁移、模型开发和测试验证,数据清洗和标准化往往是最耗时的环节,因为需要解决大量历史数据的质量问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/382959.html