个人云服务器安全性并非玄学,而是通过“最小权限原则+自动化监控+定期备份”构建的防御体系,只要操作规范,其安全性远高于普通家庭宽带环境。
很多用户刚入手一台轻量级应用服务器时,往往只关注跑分数据和价格,却忽略了背后的安全隐患,个人云服务器本质上是暴露在公网上的微型数据中心,攻击者利用脚本扫描弱口令、漏洞利用等手段进行自动化攻击是常态,业内专家指出,超过半数的服务器入侵事件源于配置不当而非底层系统漏洞,建立一套标准化的安全运维流程,是保障数据资产不受侵犯的唯一路径。
基础加固:切断90%的自动化攻击
服务器上线后的第一件事,不是部署应用,而是“关门”,绝大多数新手忽略这一步,导致服务器在几分钟内就被植入挖矿程序或勒索软件。
SSH远程登录的安全重构
SSH是服务器的命门,默认端口22就像一扇敞开的大门,任何扫描器都能轻易发现。
修改默认端口与禁用密码登录
将SSH端口从22修改为高位随机端口(如22222或更高),可以过滤掉大部分基于端口扫描的暴力破解脚本,必须禁用密码登录,强制使用密钥对认证。
具体操作路径如下:
- 在本地生成密钥对:
ssh-keygen -t rsa -b 4096 - 将公钥上传至服务器:
ssh-copy-id -p 新端口 用户名@IP地址 - 编辑配置文件
/etc/ssh/sshd_config,设置PasswordAuthentication no和Port 新端口 - 重启SSH服务:
systemctl restart sshd
这一套组合拳下来,即使攻击者知道了你的用户名,没有私钥也无法登录。
配置防火墙与访问控制
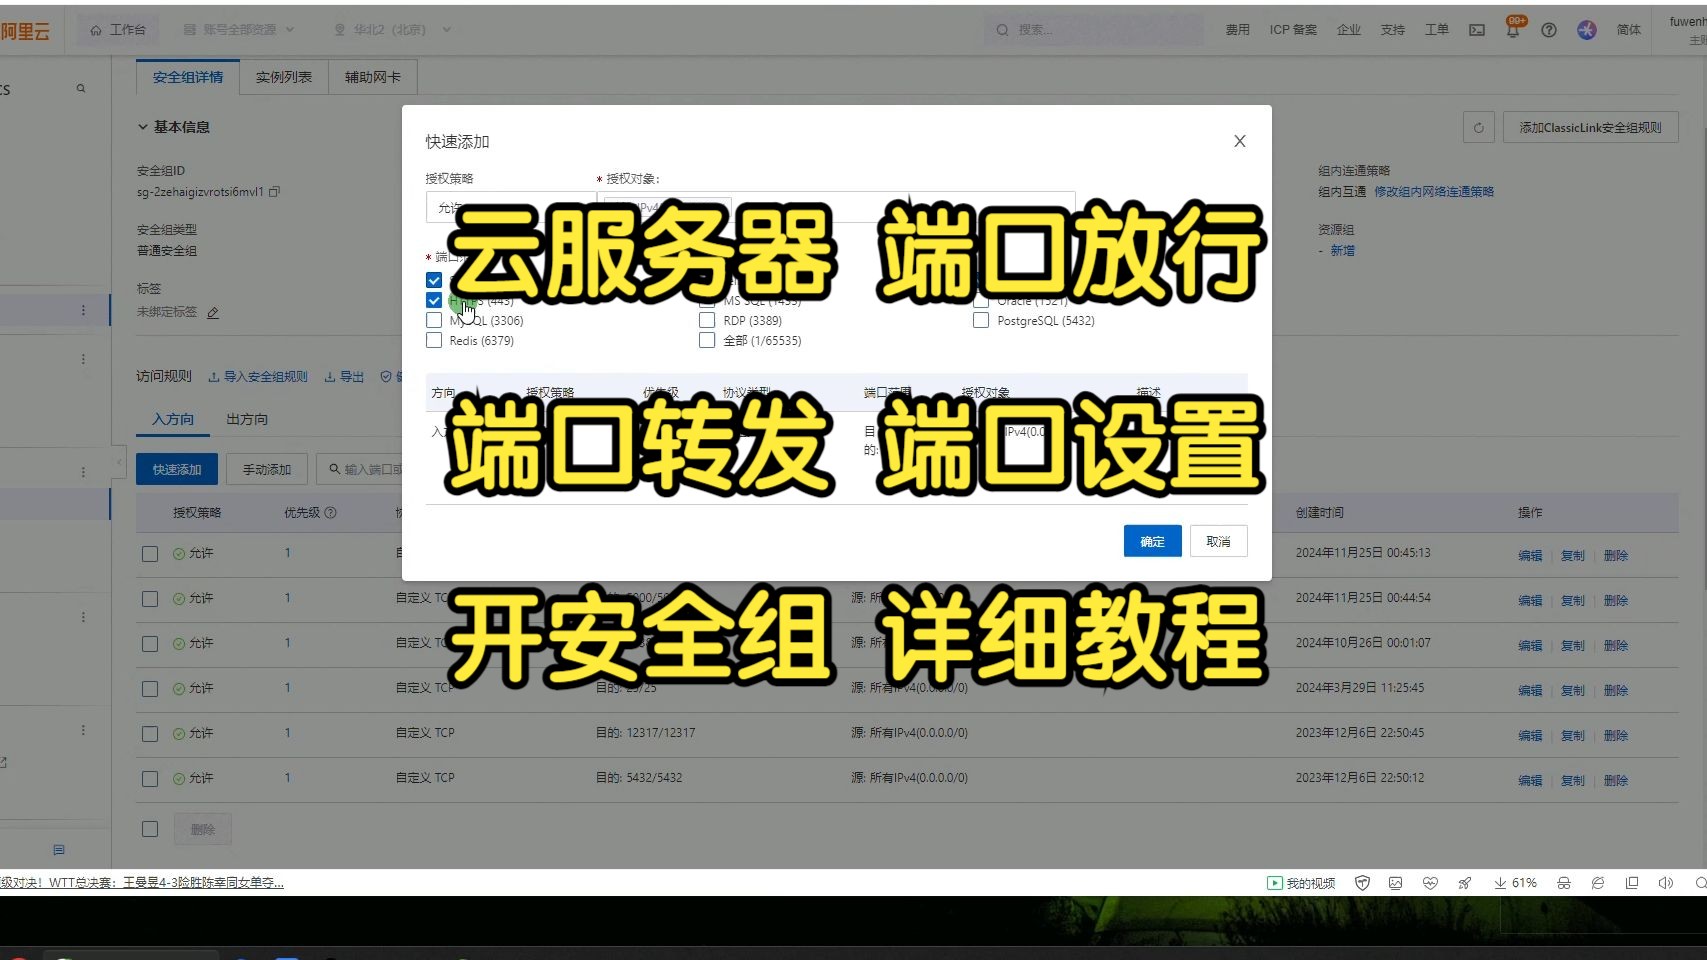
不要依赖云厂商默认的安全组,建议在服务器内部也配置iptables或firewalld,仅开放业务所需端口,如果只运行Web服务,只开放80、443以及你修改后的SSH端口,对于SSH访问,如果可能,限制特定IP段访问,这种“白名单”机制能极大降低被扫描的风险。

系统更新与补丁管理
操作系统内核和常用软件(如Nginx、MySQL)的漏洞是攻击者的主要突破口,保持系统最新是成本最低的安全投入。
- 定期更新:对于CentOS/RHEL系,使用
yum update -y;对于Ubuntu/Debian系,使用apt update && apt upgrade -y。 - 自动化脚本:可以编写简单的Shell脚本,每周自动执行更新并发送通知邮件,避免遗忘。
应用层防护:防止数据泄露与篡改
当攻击者突破基础防线后,目标通常是你的数据和应用程序,这一层的防护重点在于隔离和监控。
最小权限原则落地
永远不要使用root账户进行日常操作,创建一个普通用户,并通过sudo赋予其必要的管理权限。
- 创建用户:
adduser newuser - 赋予权限:将用户加入sudo组:
usermod -aG sudo newuser - 限制sudo:在
/etc/sudoers中配置,限制该用户只能执行特定命令,防止误操作或权限提升。
这种隔离机制确保即使某个应用被攻破,攻击者也无法直接获取系统最高权限,从而限制破坏范围。
Web服务的安全配置
如果你使用Nginx或Apache托管网站,配置不当会导致信息泄露。
- 隐藏版本信息:在Nginx配置中添加
server_tokens off;,防止攻击者根据版本号寻找特定漏洞。 - 限制请求方法:仅允许GET、POST等必要方法,禁用TRACE等危险方法。
- 防止目录遍历:确保配置中禁止列出目录内容,避免敏感文件被下载。

数据库安全加固
数据库是核心资产,严禁直接暴露在公网。
- 绑定本地:修改数据库配置文件,将监听地址改为
0.0.1,仅允许本地连接。 - 强密码策略:为每个数据库用户设置高强度密码,并定期轮换。
- 权限细分:应用使用的数据库账户只授予其所需的最小权限,避免使用root账户连接数据库。
监控与备份:构建最后防线
即使防护做得再好,也不能保证100%不被入侵,监控和备份是最后的救命稻草。
实时监控与日志审计
了解服务器上正在发生什么,是发现异常的关键。
- 登录监控:安装fail2ban,自动屏蔽多次登录失败的IP地址。
- 文件完整性监控:使用AIDE或Tripwire监控关键系统文件的变化,一旦文件被篡改立即报警。
- 日志分析:定期检查
/var/log/auth.log或/var/log/secure,查找异常登录记录。
自动化备份策略
备份不是可选,而是必须,遵循“3-2-1”备份原则:3份数据副本,2种不同介质,1份异地存储。
- :包括系统配置、网站代码、数据库数据。
- 自动化脚本:编写脚本定期打包数据,并通过rsync或scp传输到另一台服务器或对象存储(如OSS、COS)。
- 恢复演练:定期测试备份数据的可恢复性,确保在灾难发生时能真正救急。
个人云服务器安全性与价格及地域的关联分析
很多用户在选购时,会纠结于不同云厂商或不同地域服务器的安全性差异,底层硬件安全由云厂商负责,用户主要关注的是配置和管理。

不同地域服务器的安全考量
选择靠近用户的地域通常能降低延迟,但在安全合规方面需考虑数据驻留法规,国内服务器需符合等保要求,数据存储在境内;而海外服务器可能面临数据跨境传输的法律风险,对于个人开发者,若无特殊业务需求,选择国内主流云厂商的可用区即可,其基础安全防护能力已足够应对绝大多数威胁。
价格与服务等级的权衡
低价服务器往往共享资源较多,可能受到“邻居”噪声影响,但不会直接影响安全配置,关键在于是否提供完善的安全组、快照备份等基础功能,建议优先选择提供免费快照功能和基础DDoS防护的服务商,这些功能在关键时刻能节省大量恢复成本。
个人云服务器安全性常见问题解答
个人云服务器安全性如何评估是否被入侵?
检查CPU和内存占用是否异常升高,查看是否有陌生进程运行,检查SSH登录日志中是否有非授权IP的登录记录,若发现未知用户或异常网络连接,应立即断开网络,保留现场并恢复备份。
个人云服务器安全性是否需要购买专业安全服务?
对于大多数个人用户,遵循上述基础加固和监控措施已足够,除非涉及高敏感数据或高流量业务,否则无需购买昂贵的WAF或主机安全服务,自建监控体系配合定期备份,性价比更高。
个人云服务器安全性在忘记定期更新时会怎样?
系统漏洞会被自动化扫描工具迅速利用,导致服务器被植入木马、挖矿程序或成为僵尸网络节点,后果包括服务器性能下降、数据泄露甚至被勒索加密,定期更新是维持安全基线的最低要求。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/391911.html