高防IP回源配置的核心在于建立稳定的源站保护通道,通过正确设置回源白名单、优化DNS解析及调整HTTP头信息,可有效抵御大规模DDoS攻击并保障业务连续性。
在网络安全领域,高防IP就像是给服务器穿上的防弹衣,而回源配置则是连接防弹衣与内部核心系统的血管,如果血管堵塞或标识错误,流量无法正确回流,业务就会中断;如果标识不清,攻击流量可能直接穿透防线,很多站长在遭遇攻击时,第一反应是购买高防服务,却忽略了回源配置这一关键环节,业内专家指出,超过半数的配置失误并非源于软件缺陷,而是由于对回源机制理解不足导致的,本文将拆解从基础原理到高级优化的完整流程,帮助你在面对恶意流量时从容应对。

理解高防IP与源站的连接逻辑
为什么需要专门配置回源?
高防IP的工作原理是将公网流量先引流至高防集群进行清洗,过滤掉恶意请求后,再将干净流量转发回你的源站服务器,这个过程看似简单,实则涉及复杂的网络路径切换,源站必须明确知道哪些流量是来自高防IP的,而不是直接来自公网,否则,源站的防火墙可能会误判高防IP为攻击源,从而阻断正常业务流量,这种“误杀”现象在配置不当时极为常见,导致用户访问失败或延迟极高。
回源流量的身份标识
为了让源站识别回源流量,通常采用两种主要方式:IP白名单和HTTP头信息验证,IP白名单是最基础的手段,即在高防控制台获取清洗后的回源IP段,并将其加入源站服务器的防火墙允许列表中,这种方式简单直接,但存在局限性,因为高防IP段可能会随节点调整而变化,HTTP头信息验证则更为灵活,通过在请求头中注入特定标识(如X-Forwarded-For或自定义Header),源站Nginx或Apache可根据这些标识放行流量,多数情况下,建议结合使用两种方式,以确保双重保险。

高防IP回源配置完整实操步骤
第一步:获取回源IP段与配置白名单
登录高防IP控制台,找到“回源配置”或“源站保护”模块,不同服务商提供的界面略有差异,但核心信息一致,你需要记录高防集群提供的回源IP地址或网段,阿里云高防可能提供多个C段IP,腾讯云则可能提供特定的回源端口范围,将这些IP添加到源站服务器的iptables或云服务商的安全组中。
具体操作路径如下:
- 登录源站服务器,检查当前防火墙规则。
- 使用命令
iptables -I INPUT -s <高防IP段> -j ACCEPT添加允许规则。 - 保存防火墙配置,确保重启后规则依然生效。
- 验证连通性,使用
telnet <高防IP> <回源端口>测试端口是否开放。
第二步:优化DNS解析策略
DNS解析是高防生效的第一道关卡,你需要将业务域名的A记录指向高防IP,而非源站真实IP,这一步至关重要,因为一旦解析错误,流量将直接冲击源站,导致高防形同虚设。
在修改DNS记录时,请注意以下细节:
- TTL值设置:建议将TTL设置为较短时间(如60秒),以便在发生切换或故障时快速生效。
- 多线路解析:对于国内业务,确保解析线路选择“默认”或“国内”,避免海外节点误解析。
- CNAME与A记录选择:高防IP通常要求使用A记录,而非CNAME,以确保IP指向的准确性。
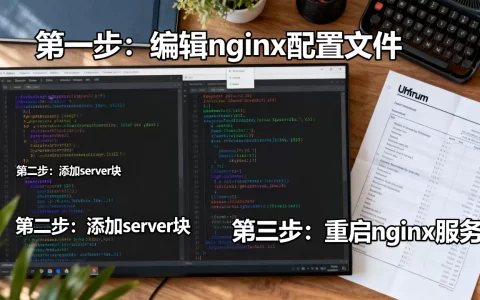
第三步:Web服务器反向代理配置

源站Web服务器(如Nginx)需要配置为仅接受来自高防IP或特定Header的请求,这一步是防止源站IP泄露和直接攻击的关键。
以Nginx为例,配置示例如下:
server {
    listen 80;
    server_name yourdomain.com;
    # 仅允许高防IP段访问
    allow <高防IP段>;
    deny all;
    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
上述配置中,allow指令限制了访问源,deny all则拒绝其他所有IP。proxy_set_header确保了原始客户端IP被正确传递,便于后续日志分析和安全审计。
常见误区与性能优化技巧
源站IP泄露的防范
源站IP泄露是高防配置中最致命的失误,一旦真实IP被攻击者获取,他们可以直接绕过高防IP发起攻击,导致高防失效,防范方法包括:
- 隐藏源站IP:确保DNS记录中不包含源站IP,仅保留高防IP。
- 限制访问端口:源站仅开放Web服务所需端口(如80、443),关闭SSH、数据库等管理端口的外网访问。
- 定期扫描:使用在线工具定期扫描域名,检查是否存在IP泄露风险。
回源延迟与性能调优
高防IP在清洗流量时会引入一定的延迟,尤其是在应对大规模DDoS攻击时,为了最小化影响,可以进行以下优化:
- 启用HTTP/2:减少连接握手次数,提升传输效率。
- 压缩传输内容:启用Gzip或Brotli压缩,减少数据传输量。
-

缓存静态资源
:将图片、CSS、JS等静态资源缓存至CDN或高防边缘节点,减少回源请求。

高防IP回源配置常见问题解答
高防IP回源配置中如何避免源站IP泄露?
避免源站IP泄露的核心在于严格限制DNS解析和防火墙策略,确保域名解析仅指向高防IP,严禁将源站IP直接暴露给公网,在源站服务器上配置严格的防火墙规则,仅允许高防IP段访问Web服务端口,关闭其他所有非必要端口,定期检查网站源码和API接口,确保没有硬编码的源站IP地址,据工信部数据,多数泄露事件源于开发人员的疏忽,因此建立严格的代码审查流程至关重要。
高防IP回源配置与CDN加速有什么区别?
高防IP主要侧重于安全防护,通过清洗恶意流量保障业务可用性;CDN则侧重于内容分发,通过边缘节点缓存静态资源提升访问速度,两者可以结合使用,形成“CDN+高防”的双重保护体系,CDN负责加速和缓存,高防负责清洗攻击流量,在配置时,需将域名解析至CDN节点,再由CDN回源至高防IP,最后由大防IP回源至源站,这种架构既能享受CDN的加速效果,又能获得高防的安全保障。
高防IP回源配置失败时如何排查?
配置失败通常表现为访问超时、403错误或流量未清洗,排查步骤如下:检查DNS解析是否正确指向高防IP,可使用nslookup命令验证,检查源站防火墙是否允许高防IP段访问,使用telnet测试端口连通性,检查Web服务器配置是否正确,确保反向代理和IP白名单设置无误,查看高防控制台日志,确认流量是否成功清洗并回源,若问题依旧,联系高防服务商技术支持,提供详细日志以便进一步分析。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/392480.html