在CentOS系统中禁Ping的核心方法是修改内核参数net.ipv4.icmp_echo_ignore_all为1,或通过防火墙规则丢弃ICMP回显请求包,前者永久生效且彻底阻断,后者灵活可控。
Ping命令作为网络诊断的基础工具,常被黑客用于探测存活主机,对于生产环境的Linux服务器而言,关闭ICMP响应是基础的安全加固手段,这不仅能减少被扫描的概率,还能在一定程度上缓解ICMP Flood攻击,许多运维人员在初次接触服务器安全时,往往纠结于CentOS系统如何禁Ping,因为不同的版本和配置需求会导致操作路径的差异,本文将拆解这一常见需求,提供从临时测试到永久生效的全套解决方案。
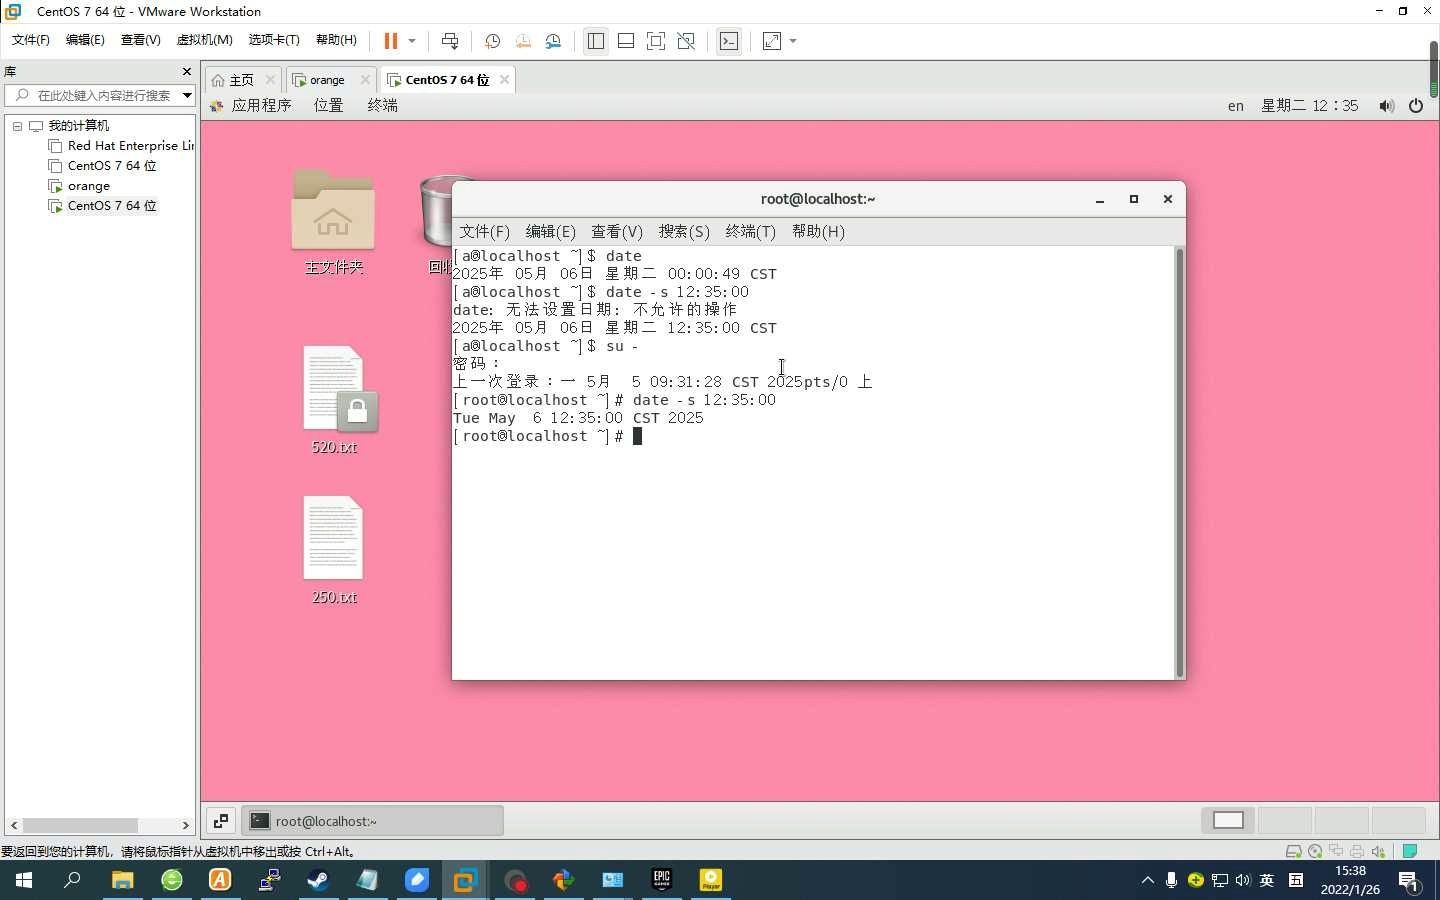

CentOS系统设置禁Ping的常用方法解析
业内专家指出,禁Ping并非单一操作,而是根据服务器角色选择不同策略,主要存在两种主流路径:一是通过内核参数直接忽略所有ICMP回显请求,二是利用iptables或firewalld防火墙过滤特定数据包,前者简单粗暴,适合对安全性要求极高且无需网络诊断的场景;后者则保留了配置灵活性,适合需要精细管控的网络环境。
修改内核参数(sysctl)
这是最彻底且广泛采用的方法,通过修改Linux内核的网络栈参数,让系统内核直接丢弃收到的Ping包,而不是将其传递给应用层或防火墙处理。
临时生效:快速测试
如果你只是想临时关闭Ping功能,例如在排查网络问题时验证连通性,可以使用sysctl命令即时修改,无需重启服务器,改动立即生效。
执行以下命令:
- 打开终端,输入命令:
sysctl -w net.ipv4.icmp_echo_ignore_all=1 - 验证是否生效:再次从外部发起Ping测试,此时应显示“请求超时”或“目标主机不可达”。
这种方式的优点是即时反馈,缺点是重启服务器后失效,它仅适用于临时调试场景。
永久生效:写入配置文件
对于生产环境,必须将配置持久化,否则每次重启都会恢复默认状态,CentOS系统通常使用/etc/sysctl.conf文件来存储内核参数。
具体操作步骤如下:
- 编辑配置文件:使用文本编辑器打开文件,命令为
vi /etc/sysctl.conf。 - 添加配置行:在文件末尾添加一行

net.ipv4.icmp_echo_ignore_all=1
- 保存并退出:按
Esc键,输入wq保存。 - 加载配置:执行命令
sysctl -p,系统会读取配置文件并应用更改。

据行业共识认为,这种方法在CentOS 7及CentOS 8系统中兼容性极佳,值得注意的是,部分老旧脚本可能仍依赖/etc/sysctl.conf,因此确保写入该文件是标准做法。
防火墙规则过滤(Firewalld/Iptables)
随着CentOS 7引入firewalld作为默认防火墙服务,传统的iptables命令逐渐被封装,对于熟悉CentOS系统禁Ping操作的用户来说,使用防火墙工具可能更符合现代运维规范,因为它允许你在不禁用Ping的情况下,针对特定IP或时间段进行控制。
使用Firewalld(CentOS 7/8/9推荐)
Firewalld支持动态管理防火墙规则,且无需重启服务即可生效。
操作步骤:
- 允许ICMP回显请求(默认状态):
firewall-cmd --permanent --add-icmp-block=echo-request - 重新加载配置:
firewall-cmd --reload - 验证规则:
firewall-cmd --list-all,查看输出中是否包含icmp-blocks: echo-request。
此方法的优势在于,你可以随时通过删除该规则来恢复Ping功能,无需修改内核参数,便于故障排查。
使用Iptables(传统兼容方案)
尽管Firewalld是主流,但在某些最小化安装或特殊定制系统中,iptables依然可用。
命令示例:
- 丢弃所有ICMP回显请求:
iptables -A INPUT -p icmp --icmp-type echo-request -j DROP - 保存规则:在CentOS 7中,执行
service iptables save;在CentOS 8中,若未安装iptables-services,需使用iptables-save > /etc/sysconfig/iptables。
虽然iptables功能强大,但其配置复杂度高于firewalld,且在不同发行版间的持久化机制存在差异,容易引发配置混乱。
CentOS系统禁Ping与启Ping的对比分析
在决定采用哪种方案前,理解其利弊至关重要,许多用户在CentOS系统设置禁Ping时,往往忽视了后续的网络诊断需求,一旦禁Ping,你将无法通过简单的Ping命令判断服务器是否在线,这会增加故障排查的难度。

安全性与可用性的权衡
| 特性 | 内核参数修改 (sysctl) | 防火墙规则 (Firewalld) |
|---|---|---|
| 生效速度 | 即时(临时)/需重载(永久) | 即时 |
| 恢复难度 | 需编辑文件并重载,较繁琐 | 删除规则即可,简单 |
| 安全性 | 极高,内核层丢弃,无法绕过 | 高,依赖防火墙策略完整性 |
| 适用场景 | 彻底隐藏主机,无需诊断 | 需要灵活控制,保留诊断能力 |
多数情况下,安全团队倾向于使用内核参数,因为它减少了攻击面,运维团队更倾向于使用防火墙规则,因为当服务器出现网络问题时,Ping是第一步诊断手段,如果Ping不通,运维人员无法确定是网络中断还是主机宕机,必须登录控制台或依赖其他监控工具,增加了运维成本。
不同版本CentOS的差异
近年来,随着CentOS Stream的推出以及Rocky Linux、AlmaLinux等替代品的兴起,Linux发行版的碎片化趋势明显,但在禁Ping这一基础操作上,内核参数net.ipv4.icmp_echo_ignore_all在所有基于RHEL 7及以上的系统中均保持一致,这意味着,无论使用CentOS 7、8还是9,上述sysctl方法均通用。
对于防火墙工具,CentOS 7默认使用firewalld,而CentOS 6则主要依赖iptables,在CentOS 6系统中,若尝试使用firewalld命令将导致报错,业内专家指出,对于仍在维护CentOS 6的老系统,建议直接使用iptables命令,并配合chkconfig iptables on确保开机自启。
常见误区与故障排查
在执行禁Ping操作后,部分用户会发现Ping依然通畅,或者禁Ping后导致其他网络服务异常,这通常源于配置未正确加载或规则冲突。

配置未生效的排查步骤
- 检查sysctl参数:执行
sysctl net.ipv4.icmp_echo_ignore_all,确认返回值是否为1,如果为0,说明配置未加载。 - 检查防火墙状态:执行
systemctl status firewalld,确保防火墙正在运行,如果防火墙停止,内核参数可能因优先级问题而未完全阻断。 - 检查SNAT/DNAT规则:如果服务器位于NAT网关后,网关可能已经处理了ICMP请求,导致后端服务器无需响应,此时禁Ping后端服务器无效,需检查网关配置。
禁Ping后的影响评估
禁Ping仅影响ICMP Echo Request/Reply包,不会影响TCP/UDP通信,SSH、HTTP、数据库等基于TCP的服务不受影响,某些依赖ICMP的路由追踪工具(如traceroute)在Linux下默认使用UDP或ICMP,若禁Ping,traceroute可能无法正常工作,需改用traceroute -T(使用TCP SYN包)或mtr等工具。
据统计,相当一部分新手运维人员在禁Ping后,误以为服务器断网,进而引发不必要的恐慌,在实施禁Ping前,务必确保监控代理(如Zabbix、Prometheus)已配置好TCP连通性检测,而非仅依赖ICMP Ping。
CentOS系统禁Ping操作Q&A
CentOS系统如何禁Ping才能永久生效?
永久生效需修改/etc/sysctl.conf文件,在文件末尾添加net.ipv4.icmp_echo_ignore_all=1,保存后执行sysctl -p加载配置,重启服务器后配置依然有效,若使用防火墙方案,需确保firewalld或iptables服务设置为开机自启,并保存当前规则。
禁Ping后SSH连接会断开吗?
不会,SSH协议基于TCP端口22通信,而Ping使用的是ICMP协议,两者在网络栈中属于不同层级,禁Ping仅丢弃ICMP回显请求,不影响TCP连接的建立与数据传输,只要防火墙未封锁22端口,SSH连接完全正常。
如何验证禁Ping是否成功?
从另一台未禁Ping的机器上执行ping <目标IP>,如果返回“Request timeout”或“Destination Host Unreachable”,则说明禁Ping成功,若使用root权限在目标服务器上执行ping localhost,通常仍能通,因为本地回环接口(lo)的ICMP处理机制可能不同,建议从外部网络进行验证。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/414088.html