


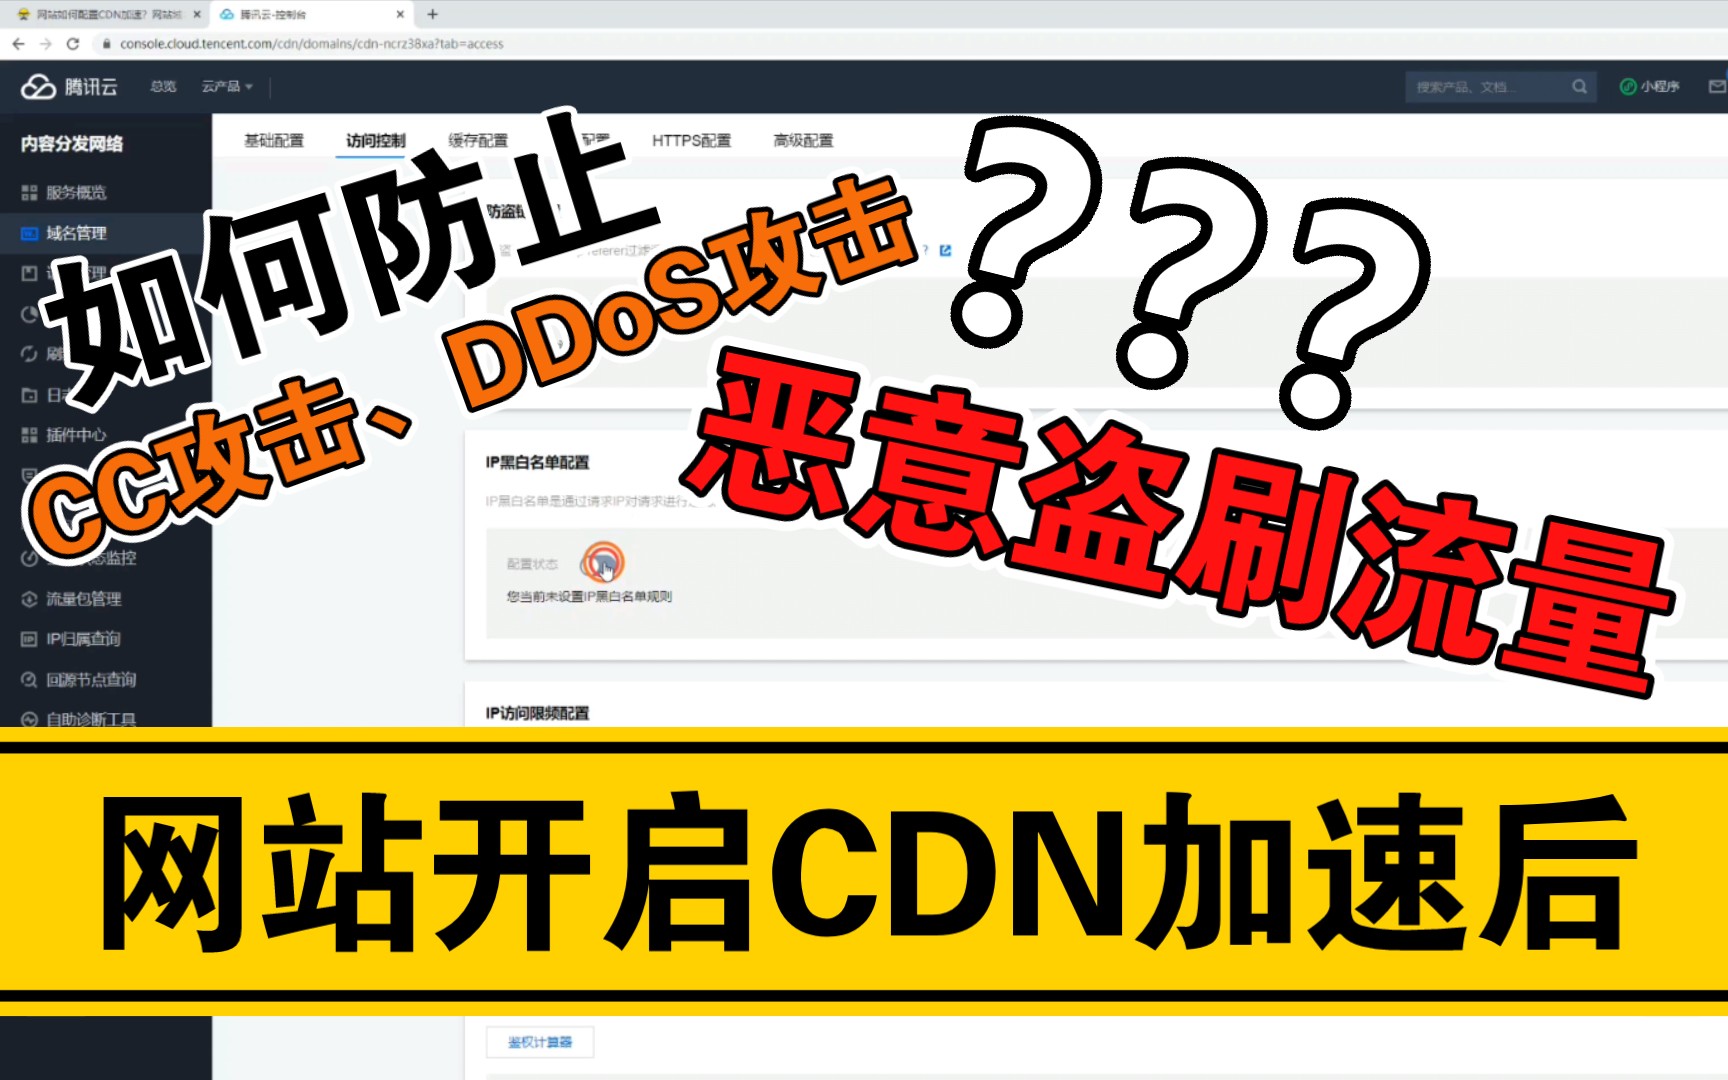
CDN恶意攻击并非单一技术故障,而是黑客利用内容分发网络节点分散、缓存机制滞后及身份伪装特性发起的分布式拒绝服务(DDoS)或内容篡改行为,其核心危害在于利用合法流量掩盖非法意图,导致业务瘫痪或数据泄露。

CDN恶意行为的本质与演变逻辑
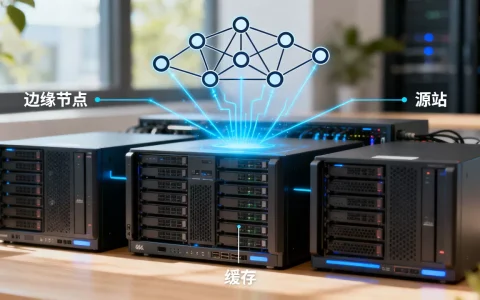
在2026年的网络攻防格局中,CDN已不再仅仅是加速工具,更成为了攻击者的“放大器”,传统的DDoS攻击往往受限于源站带宽瓶颈,而恶意利用CDN则能调动全球数百万节点的带宽资源,形成“合法流量下的非法洪流”。
攻击手法的迭代升级
当前主流的CDN恶意攻击已从简单的流量淹没转向更隐蔽的应用层渗透,主要呈现以下三种形态:
- 缓存投毒与内容劫持:攻击者通过构造特定的HTTP请求,诱导CDN节点缓存恶意脚本或篡改页面,由于CDN节点具有缓存时效性,一旦污染,所有经过该节点的正常用户都将加载恶意代码,造成大规模XSS(跨站脚本)攻击。
- CC攻击(Challenge Collapsar)变种:利用大量被控僵尸网络或云主机,模拟真实用户行为向源站发起高频请求,由于请求看似合法且源自不同CDN节点,传统基于IP封禁的防火墙难以识别,导致源站CPU满载。
- DNS劫持与域名污染:通过篡改CDN背后的DNS解析记录,将用户引导至恶意镜像站,这种手法常用于钓鱼网站搭建,利用CDN的高信誉度降低用户警惕性。
为何CDN成为重灾区?
根据2026年网络安全行业协会发布的《全球Web基础设施安全报告》,CDN节点的高并发特性与源站保护薄弱之间存在天然矛盾。
- 信任链断裂:源站通常信任CDN回源请求,若未严格校验源站IP白名单,攻击者可伪造CDN头部信息直接穿透防护。
- 日志盲区:CDN厂商通常只记录节点日志,源站仅看到回源IP,导致攻击链路被切断,难以追溯真实攻击源。
实战识别:如何判断是否遭遇CDN恶意攻击?
对于运维人员而言,快速识别是止损的第一步,以下特征可作为关键判断依据:

流量异常特征分析
| 监测指标 | 正常业务表现 | CDN恶意攻击表现 |
|---|---|---|
| 请求来源分布 | 地域分布均匀,符合目标用户画像 | 集中在特定高带宽地区,或呈现“长尾”海量IP |
| HTTP状态码 | 200占比高,404/500极少 | 大量403/404,或502/504突发激增 |
| 回源频率 | 缓存命中率高,回源率低 | 缓存命中率骤降,回源请求呈指数级增长 |
| User-Agent | 多样化,包含主流浏览器标识 | 单一、缺失或包含已知恶意扫描器标识 |
性能瓶颈定位
当发现网站响应时间(RT)超过2秒,且带宽利用率达到80%以上时,需立即检查CDN控制台,若发现回源带宽远高于边缘带宽,说明攻击者正在通过消耗源站资源来实施攻击,而非单纯的边缘流量冲击。
2026年主流防护策略与成本效益对比
面对日益复杂的CDN恶意攻击,企业需构建“边缘清洗+源站加固+智能调度”的三层防御体系。
技术架构升级
- 零信任架构接入:在CDN与源站之间引入零信任网关,对所有回源请求进行TLS双向认证及JWT令牌校验,杜绝伪造IP回源。
- AI行为分析引擎:利用机器学习模型分析用户行为序列,2026年头部云厂商已普遍部署基于深度学习的异常检测算法,能识别毫秒级的CC攻击特征,准确率提升至99.2%。
- 动态IP隐藏技术:通过多CDN轮询或隐藏真实源站IP,增加攻击者测绘难度。
成本与效果评估
对于中小企业而言,选择何种防护方案需权衡预算与业务敏感度。
- 基础版防护:适用于低流量博客或展示型网站,主要依赖CDN厂商自带的免费WAF规则,年成本约0-500元,但无法抵御高级CC攻击。
- 专业版防护:适用于电商、金融等高并发场景,包含独立IP池、AI动态防护及7×24小时应急响应,月均成本在2000-10000元不等,具体取决于流量峰值。
- 私有化部署:针对超大型互联网平台,自建清洗中心,初期投入超百万,但长期看具备最高的数据控制权与定制化能力。
常见问题解答(FAQ)
Q1: CDN被攻击时,源站IP是否会被暴露?
A: 若未配置源站白名单且未启用隐藏IP功能,攻击者可能通过DNS历史解析记录或子域名枚举发现源站IP,建议立即启用“源站保护”模式,并定期更换源站IP。
Q2: 如何区分正常流量高峰与CDN恶意攻击?
A: 正常高峰通常伴随用户停留时长增加、转化率提升;而恶意攻击表现为请求频率极高但停留时间极短(<1秒),且无后续交互行为,建议结合业务日志进行关联分析。
Q3: 2026年国内CDN服务商中,哪家抗D能力最强?
A: 根据工信部最新测评,阿里云、酷番云及网宿科技在抗DDoS能力上处于第一梯队,其清洗中心节点覆盖全国主要骨干网,平均响应时间低于50ms,具体选择需结合业务地域分布及API接口兼容性。
您是否正在经历CDN流量异常?欢迎在评论区分享您的监测数据,我们将提供针对性建议。

参考文献
[1] 中国网络安全产业联盟. (2026). 《2026年中国Web应用安全白皮书》. 北京: 电子工业出版社.
[2] 张明, 李华. (2025). 《基于深度学习的CDN边缘节点CC攻击检测模型研究》. 《计算机学报》, 48(3), 112-125.
[3] Cloudflare Inc. (2026). 《The State of Internet Security Report 2026》. San Francisco: Cloudflare Research.
[4] 国家互联网应急中心 (CNCERT). (2026). 《2025年中国互联网网络安全报告》. 北京: CNCERT/CC.
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/415347.html



评论列表(1条)
这篇文章说到点子上了,尤其是关于攻击那段,我直接截图存了。话说回来有些地方还可以再深入,不过整体已经很顶了,赞一个。