服务器有密码吗,云服务器初始密码在哪里查看?

服务器作为数据存储与计算的核心载体,其访问控制机制是安全防御的第一道防线,针对服务器有密码吗这一基础问题,核心结论是:服务器必须设置访问凭证,但现代安全体系下,“密码”的概念已演变为包括传统口令、SSH密钥对及多因素认证在内的综合身份验证体系,单纯依赖简单密码已无法满足当前网络安全需求,构建多层级的认证机制才是保障服务器安全的关键。

服务器有密码吗

服务器认证机制的演变与现状

在传统的运维观念中,服务器确实拥有由数字、字母和符号组成的“密码”,随着黑客攻击手段的日益精进,仅靠单一密码已显得捉襟见肘,目前主流的服务器认证方式主要分为以下三个层级:

  1. 传统口令认证
    这是最基础的认证形式,即用户输入预设的User和Password,虽然操作简单,但极易受到暴力破解、撞库攻击的威胁,为了安全,现代服务器系统通常强制要求密码具备极高的复杂度,且必须定期更换。

  2. SSH密钥对认证
    在Linux服务器及云端环境中,这是更为推荐的方式,它基于非对称加密原理,通过生成一对密钥(公钥和私钥)来进行身份验证。

    • 公钥:放置在服务器上,用于验证持有私钥的用户。
    • 私钥:保存在本地计算机中,严禁泄露。
      这种方式的安全性远高于传统密码,因为其破解难度在计算上几乎是不可能的。
  3. 多因素认证(MFA/2FA)
    这是企业级应用的标准配置,即使攻击者获取了密码或密钥,没有第二重验证因素(如手机验证码、动态令牌OTP、生物特征),依然无法登录服务器,这极大地降低了凭证泄露带来的风险。

为什么服务器必须设置强认证凭证

服务器不同于个人电脑,它通常24小时在线,且直接暴露在公网环境中,承载着核心业务数据和用户隐私,没有密码或认证机制等同于“裸奔”,其后果不堪设想。

  • 防止未授权访问与数据窃取:黑客通过自动化脚本在互联网上扫描开放端口,一旦发现无密码或弱密码的服务器,便会立即入侵,植入勒索病毒或窃取数据库。
  • 满足合规性要求:无论是《网络安全法》还是GDPR等法规,都明确要求对敏感数据的访问进行严格的身份鉴别,未设置密码属于重大安全违规。
  • 抵御自动化攻击:互联网上每时每刻都有数以万计的暴力破解尝试,强密码或密钥认证是阻断这些低级攻击最有效的手段。

常见的服务器密码管理误区

在实际运维过程中,许多管理员因图方便或缺乏安全意识,常陷入以下误区,导致服务器虽然“有密码”,但形同虚设。

服务器有密码吗

  1. 使用默认或弱口令:如“123456”、“admin”、“root”等,这类密码在几秒钟内就会被攻破。
  2. 全环境共用一套密码:开发、测试、生产环境使用同一密码,一旦某一环境被攻破,全线崩溃。
  3. 长期不更换密码:密码在暗网泄露后,若长期不更换,攻击者可长期潜伏。
  4. 直接使用Root用户远程登录:这是极大的安全隐患,一旦Root密码泄露,攻击者将获得系统的最高控制权。

构建专业级的服务器安全解决方案

为了确保服务器的绝对安全,企业应采取“纵深防御”策略,从认证、授权到审计进行全方位管控。

  1. 强制执行复杂度策略

    • 密码长度不得少于12位。
    • 必须包含大小写字母、数字及特殊符号。
    • 启用密码失败锁定策略,例如连续输错5次锁定账户30分钟。
  2. 禁用密码远程登录,仅限密钥

    • 对于Linux服务器,修改SSH配置文件(/etc/ssh/sshd_config),将PasswordAuthentication设置为no。
    • 强制运维人员使用SSH密钥对进行登录,彻底杜绝暴力破解。
  3. 部署堡垒机(Jump Server)

    • 所有运维人员不直接连接服务器,而是通过堡垒机进行中转。
    • 堡垒机负责统一管理账号、密码和密钥,并记录所有操作日志。
    • 通过堡垒机可以实现“运维人员不知道服务器密码,但能通过授权完成操作”的理想状态。
  4. 实施最小权限原则

    • 普通人员仅授予普通用户权限,严禁直接使用Root。
    • 需要提权操作时,必须使用sudo命令,并在堡垒机上留下审批记录。
  5. 定期轮换凭证

    服务器有密码吗

    • 建立密码或密钥的定期轮换机制,建议每90天更新一次密钥对。
    • 人员离职时,必须立即回收其所有访问权限并删除相关凭证。

相关问答

Q1:如果忘记了服务器密码,该如何找回?
A: 这取决于服务器的托管方式,如果是云服务器(如阿里云、AWS),可以通过云控制台提供的“重置实例密码”或“使用密钥对重置密码”功能进行操作,通常需要停止服务器后执行,如果是物理服务器,需要通过控制台或单用户模式进入系统进行重置,此过程需要具备专业的Linux/Windows系统运维知识。

Q2:SSH密钥认证比传统密码认证好在哪里?
A: SSH密钥认证主要在安全性和便利性上更胜一筹,安全性方面,它基于2048位甚至更高位数的加密算法,几乎无法被暴力破解;便利性方面,配置好SSH Agent后,无需每次输入密码即可登录,它还能有效防止中间人攻击。

您在管理服务器时,更倾向于使用传统密码还是SSH密钥?欢迎在评论区分享您的安全配置经验。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/41552.html

赞 (0)
香香云宜宾高防服务器年付7折怎么样?值得买吗?
上一篇 2026年2月19日 08:49
服务器机柜间隔标准是多少,机柜之间留多少距离合适?
下一篇 2026年2月19日 08:52

相关推荐

  • 服务器推送消息至浏览器怎么实现?服务器推送技术原理详解

    在当今实时交互需求激增的互联网环境下,实现高效、低延迟的服务器推送消息至浏览器机制,已成为构建现代Web应用的核心技术挑战,传统HTTP请求-响应模式已无法满足即时通讯、在线协作及金融监控等场景的需求,必须采用持久连接与主动推送技术,核心结论在于:构建优质的消息推送系统,需根据业务场景在WebSocket、Se……

    2026年3月6日
    12300
  • 高端智慧医疗设备有哪些?高端医疗仪器怎么选

    2026年高端智慧医疗设备的核心价值在于打破传统诊疗边界,以AI大模型、量子传感与5G+边缘计算深度融合,实现从“被动治疗”向“主动健康干预”的跨越,成为重塑临床决策与精准医疗体系的决定性力量,技术跃迁:2026高端智慧医疗设备的核心引擎AI多模态大模型:从辅助到决策的质变2026年的高端设备已告别单一影像识别……

    2026年4月29日
    4500
  • DNS服务器常见安全问题有哪些,如何解决?

    DNS服务器面临的安全问题涵盖缓存投毒、DDoS攻击、域名劫持、协议漏洞及配置错误,这些威胁的根源在于DNS协议设计之初对安全的忽视,以及运维中的疏忽,导致服务中断、数据泄露或用户被引导至恶意站点,缓存投毒:信任链条的脆弱点攻击原理DNS缓存投毒是攻击者利用递归服务器对响应缺乏验证的特性,向缓存中植入伪造的DN……

    2026年8月23日
    800
  • 哪些情况必须用服务器,服务器租用价格多少?

    当你的项目需要独立公网IP、24小时不间断运行、高并发承载、自定义软件环境或数据完全自主可控时,服务器就是必须投入的基础设施,而不是虚拟主机或Serverless能替代的,业务需要7×24小时不间断运行很多应用天生就是“长跑型选手”,小程序后端、APP接口、物联网设备接入平台、游戏服务端、企业官网数据库,这些服……

    2026年9月10日
    300
  • 规则引擎数据审核怎么配置?规则引擎数据审核流程

    规则引擎数据审核的核心在于通过预设逻辑自动化拦截异常数据,其本质是用代码规则替代人工经验,从而在海量数据中实现毫秒级的精准校验与风险阻断,在数字化转型的深水区,数据不再是静态的资产,而是流动的血液,当业务场景从简单的信息录入转向复杂的实时交易、风控决策时,人工审核不仅效率低下,更难以应对高并发下的数据洪流,规则……

    2026年7月3日
    4800
  • 服务器开不了端口怎么回事?服务器端口打不开的解决方法

    服务器端口无法开启,核心症结通常集中在防火墙策略拦截、端口被占用、服务未启动或云平台安全组限制这四大维度,解决问题的关键在于建立从“应用层”到“系统层”再到“网络层”的排查闭环,绝大多数所谓的“端口故障”并非硬件损坏,而是配置逻辑的冲突或遗漏,通过标准化的排查流程,可以在十分钟内精准定位并解决 服务器开不了端口……

    2026年3月28日
    10600
  • 服务器和电脑传文件夹的详细步骤是什么,怎么传?

    服务器和电脑传文件夹完全可以实现,常见方法有SMB共享、FTP/SFTP、SCP和云存储中转,具体选哪种取决于你的操作系统、网络环境和安全需求,服务器和电脑怎么传文件夹:四种实操方案无论你是运维新手还是办公室职员,日常工作中总会遇到把文件夹从电脑拷到服务器,或者从服务器拉回本地的需求,这个问题看似简单,但选错方……

    2026年7月28日
    1900
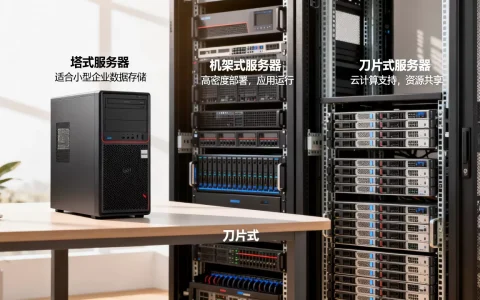
  • 你知道服务器的类型和作用有哪些吗,怎么选?

    服务器是提供计算、存储和网络服务的核心硬件,根据形态架构和用途主要分为机架式、塔式、刀片式等多种类型,分别承担着数据计算、资源存储、应用部署等关键作用,服务器类型有哪些?主流分类与特点服务器的分类方式很多,但最常用的是按物理形态、指令集架构和应用场景来划分,按物理形态分类机架式服务器:外形扁平,宽度为标准19英……

    2026年7月30日
    800
  • 云服务器ecs进行哪些操作

    云服务器ECS的核心操作覆盖实例全生命周期,包括选购配置、远程登录、环境部署、安全加固、数据备份与扩容升级六大环节,掌握这些操作是发挥云计算弹性的前提,在实际业务中,无论是搭建个人网站、部署企业应用,还是承载开发测试环境,ECS都是基础设施层面的基石,操作云服务器并非想象中的点击鼠标那么简单,它需要你理解云资源……

    2026年8月30日
    100
  • 2008r2服务器角色如何添加,需要安装哪些角色

    Windows Server 2008 R2添加服务器角色,核心操作是通过服务器管理器启动添加角色向导,可选择角色包括Active Directory域服务、DNS服务器、DHCP服务器、Web服务器(IIS)、文件服务器等,具体选择取决于企业网络架构需求,但需注意该版本已停止安全更新,务必评估迁移风险,200……

    2026年8月7日
    600

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注