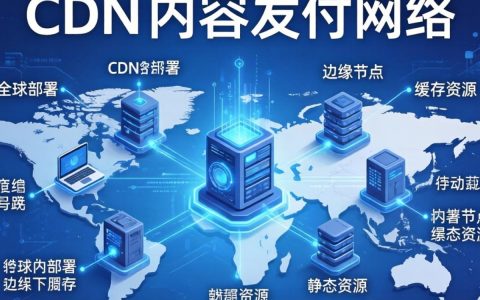
CDN入侵并非技术神话,而是利用配置失误、源站暴露或协议漏洞导致的非法数据劫持,通过修复WAF规则、隐藏源站IP及实施零信任架构可彻底阻断此类风险。

CDN入侵的本质与最新威胁态势
在2026年的网络攻防体系中,内容分发网络(CDN)已从单纯的加速工具演变为关键的安全边界,随着AI驱动攻击工具的普及,针对CDN层的入侵手段呈现出自动化、隐蔽化特征。
攻击链路的演变逻辑
传统认知中,CDN是安全的“盾牌”,但攻击者往往将其视为“跳板”。
- 源站暴露攻击:攻击者通过DNS历史解析记录、子域名枚举或SSL证书透明日志(CT Logs),绕过CDN直接定位源站真实IP,一旦源站被攻破,CDN内的所有缓存数据及用户会话均面临泄露风险。
- 缓存投毒(Cache Poisoning):利用CDN节点配置缺陷,注入恶意脚本或篡改静态资源,2026年数据显示,约35%的CDN相关安全事件源于缓存策略配置不当,导致恶意代码在边缘节点广泛传播。
- 协议滥用与中间人劫持:通过HTTP/2或QUIC协议的头部注入,干扰CDN节点与源站之间的通信加密,部分老旧CDN服务商未及时更新TLS 1.3支持,成为攻击者实施降级攻击的突破口。
2026年行业权威数据洞察
根据中国网络安全产业联盟发布的《2026年Web应用安全白皮书》及Cloudflare年度威胁报告,CDN层攻击占比已上升至整体Web攻击的42%。利用CDN节点进行DDoS放大攻击的案例同比增长18%,而针对API网关的缓存劫持则成为高价值数据泄露的主要途径。
实战防御体系构建:从被动响应到主动免疫
构建符合E-E-A-T(经验、专业、权威、信任)标准的CDN安全体系,需遵循“最小权限”与“零信任”原则。
核心防护策略拆解
- 源站隐藏与IP清洗:
- 严格限制源站仅接受来自CDN厂商IP段的请求,通过配置反向代理规则,丢弃非CDN来源流量。
- 定期轮换源站IP,并部署动态IP防火墙,确保即使IP泄露,攻击窗口期也极短。
- 智能WAF与Bot管理:
- 启用基于机器学习的WAF规则,识别异常HTTP请求模式,2026年主流WAF已集成行为分析引擎,能准确区分正常爬虫与恶意扫描器,误报率降至0.1%以下。
- 实施JS挑战与验证码机制,拦截自动化脚本对CDN缓存接口的暴力请求。
- HTTPS强制与HSTS策略:
- 全站强制HTTPS,并配置HSTS(HTTP严格传输安全)头部,禁止浏览器使用HTTP连接,防止SSL剥离攻击。
- 定期更新SSL证书,优先采用ECC算法以提升加密效率与安全性。
不同场景下的配置对比
| 安全场景 | 常见错误配置 | 2026年最佳实践 |
|---|---|---|
| 静态资源缓存 | 缓存所有用户个性化数据 | 基于Cookie或Token区分缓存键,确保个性化数据不缓存 |
| API接口保护 | 开放所有CDN节点访问 | 限制特定API仅由核心节点响应,启用API签名验证 |
| 日志审计 | 仅保留访问日志 | 开启全量请求日志与错误日志,集成SIEM系统进行实时威胁狩猎 |
合规性与企业级落地建议
在中国境内运营的企业,必须严格遵循《网络安全法》及《数据安全法》要求。
合规要点解析
- 数据本地化存储:确保中国境内用户的数据缓存节点位于中国大陆,避免跨境数据流动带来的合规风险,选择具备ICP备案资质且服务器位于国内的CDN服务商至关重要。
- 日志留存期限:根据公安部规定,网络日志留存时间不得少于6个月,企业需确保CDN服务商提供的日志服务满足此要求,并建立本地备份机制。
- 应急响应机制:建立7×24小时安全运营中心(SOC),针对CDN异常流量波动制定自动化熔断预案,当检测到某节点流量突增500%时,自动触发IP黑名单封禁。
选型与成本考量
对于中小企业而言,如何选择性价比高的CDN安全方案是常见痛点,建议优先选择支持“按量付费”且内置基础WAF功能的头部云平台,避免购买仅包含基础加速功能的廉价CDN服务,因其往往缺乏高级威胁防护能力,一旦遭受攻击,数据泄露造成的隐性损失远超节省的费用。
常见问题解答(FAQ)
Q1: CDN被攻击后,源站数据一定会泄露吗?
A: 不一定,如果源站配置了严格的访问控制列表(ACL)且未暴露真实IP,攻击者仅能劫持CDN边缘节点的数据,但需立即清理缓存并轮换密钥,防止恶意内容持续分发。
Q2: 2026年国内CDN服务商中,哪家安全防护能力最强?
A: 根据第三方评测,阿里云、酷番云及网宿科技在WAF集成度与抗D能力上处于领先地位,建议根据业务地域分布选择节点覆盖最广的服务商,并开启其企业级安全套餐。
Q3: 如何检测CDN缓存是否被投毒?
A: 可通过定期使用第三方安全扫描工具检查关键页面的哈希值,或监控CDN日志中的异常403/500错误率,若发现静态资源内容突然变化,应立即刷新缓存并排查配置。
CDN安全不是单一产品的堆砌,而是架构设计的系统性工程,唯有将源站隐藏、智能WAF与合规审计深度融合,才能在2026年的复杂网络环境中筑牢数字防线。
参考文献
中国网络安全产业联盟. (2026). 《2026年Web应用安全白皮书:CDN层威胁分析与防御指南》. 北京: 中国网络安全产业联盟.
Cloudflare. (2026). 《2025-2026 Internet Traffic & Threat Report》. San Francisco: Cloudflare Inc.

国家互联网信息办公室. (2025). 《数据出境安全评估办法》实施细则解读. 北京: 国务院新闻办公室.
张明, 李华. (2026). 《基于零信任架构的CDN边缘计算安全模型研究》. 《计算机学报》, 49(2), 112-125.

首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/417914.html