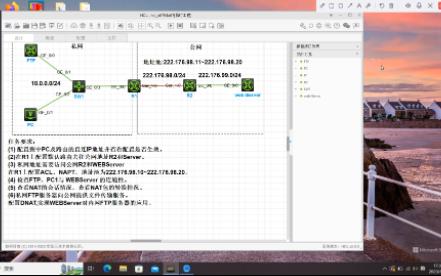
H3C网络地址转换(NAT)配置的核心在于通过NAT地址池或Easy IP技术,将内部私有IP转换为公网IP,从而解决IPv4地址短缺问题并实现内网访问外网。
在2026年的网络架构中,尽管IPv6正在加速普及,但NAT技术依然是企业边界防火墙和核心路由器不可或缺的组件,它不仅是地址转换的工具,更是网络安全的第一道防线,许多网络管理员在面对复杂的NAT策略时,往往感到困惑,特别是当涉及到多出口负载均衡或复杂的端口映射时,本文将深入解析H3C设备上的NAT配置逻辑,从基础原理到高级应用,提供一套清晰、可落地的操作指南。
H3C NAT基础配置与地址池管理
NAT的基本原理并不复杂,它就像是一个翻译官,负责将内部员工(私有IP)的信件翻译成外部世界能看懂的格式(公网IP),在H3C设备上,配置NAT的第一步是定义哪些流量需要被转换,以及使用哪些公网IP进行转换。
创建NAT地址池
地址池是NAT配置的核心资源,你需要预先规划好可用的公网IP段,并在设备上创建地址池。
- 进入系统视图:
<H3C> system-view - 创建地址池:
<H3C> nat address-group 1
<H3C-nat-address-group-1> mode pat
<H3C-nat-address-group-1> area 1.1.1.1 to 1.1.1.10
<H3C-nat-address-group-1> quit
这里使用了mode pat,即端口地址转换模式,这意味着多个内部IP可以共享同一个公网IP的不同端口,对于大多数中小企业而言,这是最经济高效的方案,如果业务需要固定的公网IP映射,则应使用mode static。
配置ACL以匹配流量
光有地址池是不够的,设备需要知道哪些数据包需要被转换,这通过访问控制列表(ACL)来实现。
- 定义基本ACL:
<H3C> acl basic 2000
<H3C-acl-basic-2000> rule permit source 192.168.1.0 0.0.0.255
<H3C-acl-basic-2000> quit

这条规则允许源地址为192.168.1.0/24网段的所有流量通过,请根据实际内网网段调整源地址和通配符掩码。
应用NAT策略
在出接口上应用NAT策略,将ACL和地址池关联起来。
- 进入出接口:
<H3C> interface GigabitEthernet 1/0/1 - 应用NAT:
<H3C-GigabitEthernet1/0/1> nat outbound 2000 address-group 1
<H3C-GigabitEthernet1/0/1> quit
完成以上步骤后,内网用户即可访问互联网,你可以使用display nat session命令查看当前的NAT会话表,确认转换是否生效。
H3C Easy IP配置与简化部署
对于拥有单个公网IP或IP段较小的企业,配置地址池显得过于繁琐。H3C Easy IP配置方法是更优的选择,Easy IP无需定义地址池,直接复用出接口的IP地址进行转换,极大地简化了配置流程。
配置步骤详解
- 定义ACL:
<H3C> acl basic 2001
<H3C-acl-basic-2001> rule permit source 192.168.2.0 0.0.0.255
<H3C-acl-basic-2001> quit - 在出接口应用Easy IP:
<H3C> interface GigabitEthernet 1/0/1
<H3C-GigabitEthernet1/0/1> nat outbound 2001
<H3C-GigabitEthernet1/0/1> quit
注意,这里没有指定address-group,设备会自动使用接口GigabitEthernet 1/0/1的IP地址作为转换后的源IP,这种方式特别适合动态获取公网IP的场景,如PPPoE拨号环境。
适用场景分析
业内专家指出,Easy IP在小型分支机构或远程办公场景中应用广泛,其优势在于配置极简,维护成本低,由于所有内部用户共享同一个公网IP,当并发连接数较大时,可能会出现端口耗尽的问题,对于大型数据中心或高并发业务,仍推荐使用地址池模式。

端口映射与内网服务器发布
除了让内网访问外网,NAT的另一大功能是H3C端口映射配置指南,即将内网服务器发布到公网,这通常用于Web服务器、邮件服务器或远程桌面服务。
静态NAT配置
静态NAT建立内网IP与公网IP的一一对应关系,适用于需要固定公网IP的服务。
- 创建静态映射:
<H3C> nat static global 203.0.113.10 inside 192.168.1.100
<H3C> nat static protocol tcp global 203.0.113.10 inside 192.168.1.100 tcp port 80
这条命令将公网IP 203.0.113.10的TCP 80端口映射到内网服务器192.168.1.100的80端口。
端口映射(NAPT)配置
如果公网IP资源紧张,可以使用端口映射技术,将公网的不同端口映射到内网服务器的同一端口。
- 配置端口映射:
<H3C> nat static protocol tcp global 203.0.113.10 inside 192.168.1.100 tcp port 8080
外部用户访问http://203.0.113.10:8080即可访问内网192.168.1.100的Web服务。
安全注意事项
行业共识认为,发布内网服务器到公网存在安全风险,务必配合ACL限制访问源IP,仅允许特定IP段访问敏感端口,定期更新服务器补丁,防止漏洞被利用。
H3C NAT高级特性与故障排查
在实际生产中,网络环境往往比理论模型复杂,负载均衡、会话保持等高级功能需要更精细的配置。
多出口负载均衡
对于拥有多个ISP出口的企业,可以通过NAT结合策略路由实现负载均衡。
- 配置多个地址池:
分别创建指向不同ISP公网IP的地址池。 - 配置策略路由:
根据源IP或应用类型,将流量分发到不同的出接口。 - 应用NAT:
在每个出接口应用对应的NAT策略。

常见故障排查
当NAT配置完成后,如果内网无法访问外网,可按以下步骤排查:
- 检查路由:确保默认路由指向正确的下一跳。
- 检查ACL:确认ACL是否正确匹配了源流量。
- 检查NAT会话:使用
display nat session查看是否有会话建立,如果没有,可能是ACL或地址池配置错误。 - 检查接口状态:确认出接口物理状态和协议状态均为Up。
Q&A:H3C网络地址转换nat配置常见问题
Q1: H3C NAT地址池与Easy IP的主要区别是什么?
A1: 主要区别在于IP资源的管理方式,地址池需要预先定义一组公网IP,支持多IP共享,适合公网IP资源充足或需要固定IP映射的场景,Easy IP直接复用出接口IP,无需定义地址池,配置简单,适合公网IP稀缺或动态获取IP的场景,从性能角度看,两者差异不大,但Easy IP在接口IP变更时具有更好的适应性。
Q2: 配置NAT后,内网用户访问外网延迟增加,如何优化?
A2: NAT转换本身会消耗CPU资源,可能导致轻微延迟,优化措施包括:1. 确保设备CPU负载在合理范围内,必要时升级硬件,2. 优化ACL规则,将高频匹配的流量放在ACL前面,减少匹配时间,3. 调整NAT会话超时时间,及时清理无效会话,释放资源,4. 如果可能,启用硬件加速功能(如支持NAT加速的芯片),将转换任务交给专用硬件处理。
Q3: 如何实现H3C NAT与IPv6的共存配置?
A3: 在双栈网络中,NAT主要应用于IPv4流量,配置时,需确保IPv4和IPv6路由独立,对于IPv4流量,按常规NAT配置;对于IPv6流量,通常采用无状态地址自动配置或DHCPv6,无需NAT,若需IPv4到IPv6的转换,需使用NAT64/DNS64技术,但这属于高级转换场景,需单独配置NAT64地址池和DNS策略,确保DNS查询能正确解析IPv6地址。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/448130.html