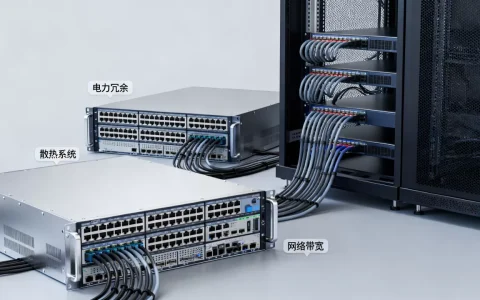
防火墙作为企业网络边界的核心防线,其部署在企业出口网关位置扮演着至关重要的“守门人”角色,它不仅是内外网络流量的必经通道,更是企业网络安全策略得以集中执行、统一管控的关键枢纽,将防火墙部署于此,企业能够实现对进出网络的所有流量进行精细化过滤、深度威胁检测、应用层精准控制以及合规性审计,有效构筑起抵御外部攻击、防止内部风险外泄的第一道也是最重要的一道安全屏障。

防火墙作为出口网关的核心应用价值
-
精细化访问控制 (Access Control)
- 策略执行核心: 防火墙是实施企业安全策略(Security Policy)的物理载体,通过在出口网关部署,管理员可以基于源/目的IP地址、端口号、协议类型甚至用户身份(结合AAA认证)等要素,制定细粒度的访问控制列表(ACL),精确控制哪些内部用户可以访问哪些外部资源(如互联网、合作伙伴网络),以及哪些外部流量被允许进入内部网络(如VPN接入、特定服务开放)。
- 区域隔离: 明确划分信任区域(内网)、非信任区域(互联网)和DMZ(非军事区),强制执行不同安全域之间的访问规则,防止非授权跨域访问。
- 合规性基础: 满足等级保护、数据安全法等法规对网络边界访问控制的基本要求。
-
深度威胁防御 (Threat Prevention)
- 入侵防御系统 (IPS): 现代下一代防火墙(NGFW)集成了强大的IPS功能,部署在出口,能够实时深度检测流经网关的所有流量(包括加密流量解密后检测),识别并阻断已知漏洞利用、恶意软件传播、远程控制、扫描探测、DoS/DDoS攻击等多种网络层和应用层攻击行为。
- 防病毒 (AV): 对进出网络的流量(尤其是HTTP/HTTPS, FTP, SMTP, POP3等常见协议)进行病毒、木马、蠕虫等恶意代码的扫描和清除,防止恶意软件侵入内网或从内网外泄。
- 高级威胁防护 (ATP): 集成沙箱技术,对可疑文件(如邮件附件、下载文件)进行隔离分析,检测未知的零日漏洞攻击和高级持续性威胁(APT)。
- URL/内容过滤: 阻止用户访问恶意网站、钓鱼网站、非法内容网站,降低被社工攻击和感染恶意代码的风险,同时可管理员工上网行为,提高工作效率。
-
应用识别与管控 (Application Visibility and Control)
- NGFW核心能力: 区别于传统防火墙仅看端口/IP,NGFW具备深度包检测(DPI)和应用识别引擎,能准确识别数千种应用(如微信、钉钉、P2P、流媒体、云应用等),无论它们使用何种端口或加密方式。
- 精准策略: 基于应用类型而非端口/IP制定策略,允许企业微信用于工作沟通但限制文件传输大小;允许访问特定云存储(如OneDrive for Business)但阻止个人网盘;限制或禁止P2P下载、在线视频等高带宽消耗应用。
- 带宽管理 (QoS): 识别应用后,可对关键业务应用(如VoIP, ERP)保障带宽,对非业务应用进行限速或阻断,优化出口带宽使用效率,保障核心业务畅通。
-
网络地址转换与端口映射 (NAT/Port Forwarding)
- 地址转换 (NAT): 解决IPv4地址短缺问题,将内部私有IP地址转换为出口公网IP地址访问互联网,同时隐藏内部网络结构,增强安全性。
- 端口映射 (PAT/DNAT): 将公网IP的特定端口映射到内部服务器的私网IP和端口,安全地对外提供Web、Mail、VPN等服务,防火墙本身成为服务的代理和防护屏障。
-
VPN安全接入 (VPN Gateway)

- 远程访问: 作为SSL VPN或IPSec VPN的网关,为远程办公员工、移动设备提供安全的加密隧道接入内部网络。
- 站点互联: 作为IPSec VPN端点,实现不同分支机构或数据中心之间安全、加密的互联互通。
-
日志审计与合规 (Logging & Compliance)
- 全面记录: 详细记录所有通过防火墙的允许和拒绝的流量日志,包括时间、源/目的IP、端口、协议、应用、用户、策略匹配结果、威胁事件等。
- 溯源分析: 在发生安全事件(如入侵、数据泄露)时,日志是溯源分析的关键证据,帮助定位攻击路径和影响范围。
- 合规报告: 生成符合各类法规(如等保、GDPR)要求的审计报告,证明企业实施了必要的边界安全控制措施。

部署防火墙作为出口网关的关键考量与挑战
- 性能瓶颈: 出口网关承载着企业所有进出互联网的流量,特别是开启深度检测(IPS/AV/沙箱)和应用识别后,对防火墙的处理能力(吞吐量、并发连接数、新建连接速率)要求极高,性能不足会导致网络延迟增加,甚至成为瓶颈。
- 高可用性 (HA): 出口网关是单点故障风险最高的位置之一,必须部署主备或集群模式,确保在设备故障、链路故障时能快速无缝切换,保障业务连续性。
- 策略复杂度与管理: 随着业务发展,安全策略会变得庞大且复杂,策略配置不当(如过于宽松或存在冲突)会带来安全隐患或影响业务,需要有效的策略生命周期管理工具和流程。
- 加密流量处理: 超过90%的互联网流量已加密(HTTPS),防火墙需具备SSL解密能力才能深度检测加密流量中的威胁,但这涉及到证书管理、性能开销和隐私合规问题。
- 云与混合环境: 企业越来越多地使用公有云服务(SaaS, IaaS),传统边界变得模糊,出口网关防火墙需要与云安全方案(如CASB, SASE)协同工作,形成一体化的安全防护。
专业解决方案与最佳实践建议
-
精准选型与容量规划:
- 评估真实需求: 基于当前及未来3-5年的用户数、业务类型、带宽峰值、需要开启的安全功能(IPS/AV/URL过滤/应用控制/SSL解密)进行科学评估。
- 关注关键指标: 重点考察在开启所需安全功能组合后的实际吞吐量、并发连接数、每秒新建连接数(CPS)和SSL解密性能,而非仅看厂商宣传的裸机性能,进行严格的PoC测试。
- 考虑扩展性: 选择支持模块化扩展(如增加接口卡、安全业务板)或云化部署(虚拟防火墙)的方案。
-
构建坚不可摧的高可用架构:
- 主动-被动/主动-主动HA: 部署两台或多台同型号防火墙,配置硬件或软件HA,推荐使用主备心跳检测和状态同步,确保故障切换时会话不中断。
- 多链路冗余: 结合多ISP出口链路,防火墙应支持基于策略的智能选路(如基于源IP、应用、链路质量)和链路故障自动切换。
- 部署模式: 透明模式(Bridge)或路由模式(Gateway)需根据网络拓扑和需求选择,路由模式更常用,提供NAT、路由等功能。
-
精细化策略管理与优化:
- 基于最小权限原则: 默认拒绝所有流量,只按需明确允许必要的访问,定期审查和清理过期、冗余策略。
- 利用应用/用户身份: 优先使用基于应用类型(而非端口)和用户/用户组(集成AD/LDAP)的策略,更精准、更易管理。
- 策略分层: 将策略按功能(如基础访问、应用控制、威胁防御)或部门分层管理,提升可读性和管理效率。
- 自动化工具: 利用防火墙管理平台或第三方工具进行策略分析、模拟、优化和合规检查。
-
有效应对加密流量挑战:
- 选择性解密: 并非所有HTTPS流量都需要解密,针对高风险场景(如访问未知域名、特定用户组、下载可执行文件)或特定应用进行解密检测,平衡安全与性能/隐私。
- 健全的证书管理: 建立严格的内部CA和证书签发、部署、更新流程。
- 明确告知与合规: 如有必要对员工流量进行解密,需在公司政策中明确告知并获得理解(在合法合规前提下)。
-
融合云与边界安全:
- SASE探索: 对于移动办公和云应用访问激增的企业,考虑融合防火墙能力的安全访问服务边缘(SASE)架构,将安全策略执行点更靠近用户和云。
- 云防火墙联动: 确保本地出口防火墙与公有云平台的安全组、云防火墙策略协调一致,避免安全盲区。

构筑动态、智能的出口安全防线
将防火墙部署在企业出口网关,其价值远不止于传统的包过滤,它是企业网络安全战略的物理支点,是整合访问控制、深度威胁防御、应用智能管控、安全接入与合规审计的核心平台,面对日益复杂的威胁环境和不断演进的业务需求,企业需要以专业视角进行防火墙的选型、部署、策略管理和持续优化。
关键在于认识到防火墙并非“一劳永逸”的设备,而是一个需要持续投入、精细运营的安全系统。 通过采用下一代防火墙技术、实施高可用架构、践行最小权限策略管理、审慎处理加密流量,并与云安全趋势融合,企业才能充分发挥其作为出口网关的防火墙效能,在开放互联的时代构建起一道坚固、灵活且智能的动态安全边界,为业务的稳健发展保驾护航。
您企业在出口网关防火墙的部署和管理中,遇到的最大挑战是性能瓶颈、策略复杂度、加密流量处理,还是与云安全的整合?是否有独特的经验或痛点愿意分享?欢迎在评论区交流探讨!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/5042.html