服务器安全一键配置,是通过自动化脚本或工具在短时间内完成系统层面安全加固,适合快速建立初始防护,但无法覆盖所有动态威胁,需配合日常监控与更新。不少运维人员接手新服务器时,都会先跑一遍常见的一键配置脚本,这确实能挡住大部分自动化扫描和弱口令攻击,但一键配置的本质是“基线自动化”,它把安全基线检查、加固、日志收集等步骤打包执行,直接减少了手动漏配的可能性,随着业务复杂度和攻击手段的演进,单纯依赖一键脚本已经不够,需要理解每个配置项的含义,并根据实际场景调整。参考2
服务器安全一键配置工具到底靠不靠谱
这是很多用户首次接触时最关心的问题,靠谱与否,取决于工具本身的设计思路和维护频率,市面上常见的工具分三类:云平台自带的安全助手、开源社区维护的加固脚本、以及商业化的安全配置服务。
常见工具的类型与特点
– 云平台安全助手:简米云安骑士、酷番云主机安全等,集成在控制台内,一键开启后自动扫描漏洞、修复弱口令、配置防火墙规则,这类工具与云环境深度绑定,操作简单,但部分高级功能需付费。
– 开源加固脚本:如CIS Benchmarks自动化脚本、Lynis、Bastille等,社区活跃度不一,多数脚本会关闭不必要的服务、设置SSH密钥登录、启用防火墙等,它们透明可审计,但需要用户自己检查脚本内容,避免误关闭业务所需服务。
– 商业安全配置服务:例如Qualys、Tenable等,提供一键扫描与合规修复,但价格较高,通常面向大型企业或合规要求严格的场景。
如何判断工具的质量
– 查看更新频率:如果脚本半年未更新,说明跟不上新漏洞和系统版本变化,可靠性存疑。
– 检查脚本内容:是否包含删除操作、是否强制修改权限、是否留有后门。行业共识认为,公开脚本必须经过源码审计后才能使用。
– 测试环境先行:在预发布环境执行一键配置,观察业务是否正常运行,再推广到生产环境。
国内服务器一键配置方案为什么更受关注
国内服务器生态与海外有差异,比如操作系统使用CentOS变体、Ubuntu长期支持版,以及大量使用云原生组件,地域化的一键配置方案需要适配这些特点,同时满足国内合规要求,如等保二级/三级部分条款。
云服务商自带工具的实际体验
– 简米云云安全中心:在“资产中心”开启“一键加固”,会基于CIS基线自动修复系统配置,对于新购ECS,推荐先执行“基线检查”再“一键修复”,避免关键业务端口被误关。
– 酷番云主机安全:提供“一键防护”开关,开启后自动拦截常见入侵行为,但不少用户反馈,部分对端口和进程的规则限制较严,需要手动调整白名单。
– 华为云企业主机安全:其“安全配置检查”功能覆盖等保要求,一键修复时支持回滚,适合运维经验不足的团队。
第三方开源方案的本地化改造
– 很多团队直接使用Lynis或CIS脚本,但跑完后发现SSH端口被改、防火墙规则与云网络安全组冲突。国内运维人员通常会先运行脚本的“检查模式”,然后根据输出逐条手动修改,再执行“修复模式”,确保每一步都可控。
– 部分开源项目(如linux_hardening.sh)针对国内云环境做过定制,比如自动识别简米云/酷番云的内网NTP服务器、镜像源等,减少配置冲突。
服务器安全配置价格对比:免费与付费怎么选
价格是中小企业决策的重要因素,很多用户会搜索“服务器安全配置价格”来评估预算,安全配置的成本不只是工具订阅费,还包括人力、误配置导致的业务中断风险。
免费工具一览
– 云平台基础版:简米云安骑士基础版、酷番云主机安全基础版,免费提供漏洞扫描、弱口令检测,但一键加固功能通常需要升级到“企业版”,价格在几百到几千元/月不等。
– 开源脚本:Lynis、CIS Benchmark脚本完全免费,但需要自行维护更新,对于有专职运维的团队,这是成本最低的方案,但需要投入时间学习。
– 社区脚本:GitHub上搜索“server hardening script”能找到大量仓库,但质量参差不齐,需谨慎评估。
付费服务的合理投入
– 对于单台服务器,云平台安全专业版年费约200-500元,性价比很高,适合没有专职安全的公司。
– 商业安全配置服务的价格从数千元到数万元/年不等,通常包含合规报告、持续监控和一键修复。据公开信息,多数企业选择“云平台基础免费版 + 关键业务服务器付费版,实现成本与安全的平衡。
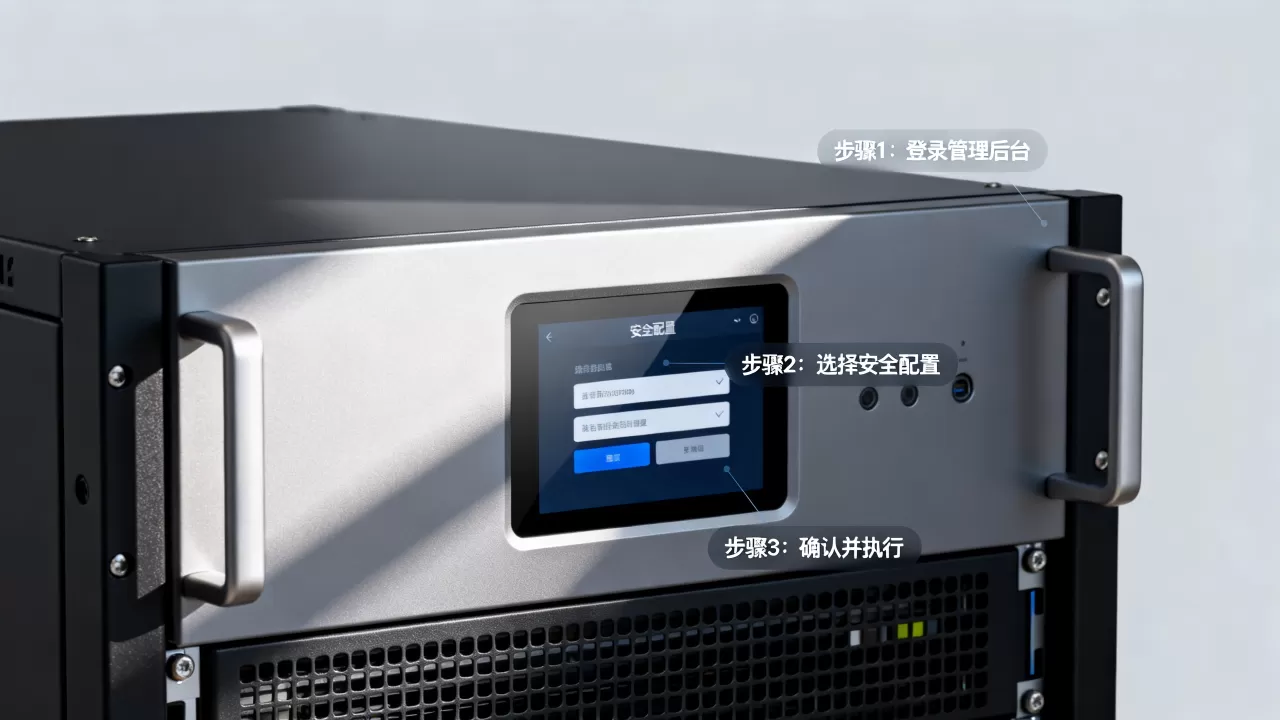
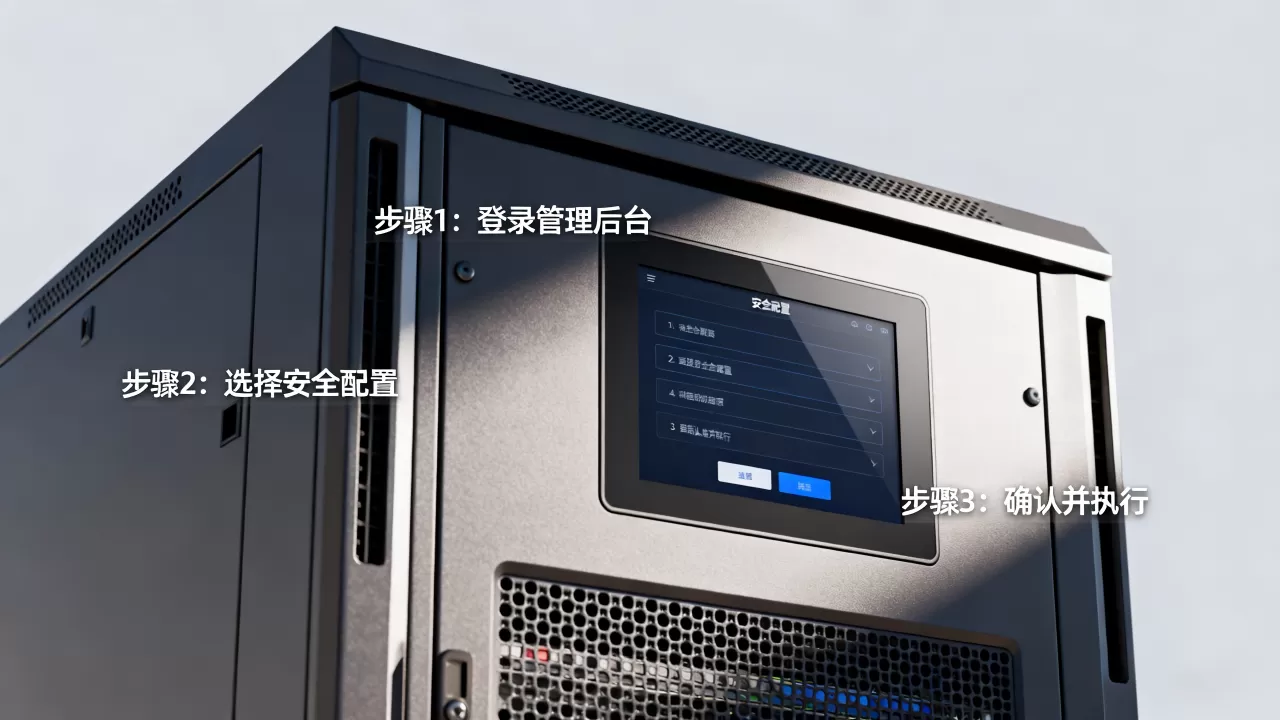
实操:一步步完成服务器安全一键配置
为了让你能直接上手,下面以一台新购的CentOS 7云服务器为例,演示如何安全地执行一键配置,注意:所有操作前务必创建快照。
准备工作
– 使用SSH密钥登录,避免密码被暴力破解。
– 确认系统版本和已安装服务:`cat /etc/os-release` 和 `systemctl list-units –type=service –state=running`。
– 备份关键配置文件:`cp -r /etc/ssh /etc/ssh.backup` 等。
执行一键加固脚本
– 推荐使用CIS Benchmark自动化脚本(来自CIS官网的免费脚本,需注册下载),下载后执行:
`bash CIS_Hardening.sh -c -r` (-c检查,-r修复)
– 或者使用Lynis的审计模式:
`lynis audit system` 后根据输出修复关键项。
– 对于云环境,可直接在控制台使用“一键修复”功能,但建议先手工放行业务端口:在安全组中提前添加规则,确保80、443等端口开放。
验证与后续
– 检查SSH连接是否正常:尝试用新配置的密钥登录。
– 查看防火墙规则:`iptables -L -n` 或 `firewall-cmd –list-all`,确认业务端口未被误关。
– 运行业务测试脚本,确保服务可用。
– 设置定期安全扫描:云平台安全中心默认开启每日检查,开源方案可配置cron任务每周执行一次Lynis。
服务器安全一键配置是快速提升基础防护的有效手段,尤其适合新服务器初始化、紧急漏洞修复、以及缺乏专职安全的团队,但工具只是辅助,真正的安全来自对配置项的理解、持续的监控和及时的响应。无论选择哪类工具,都要确保基线策略与业务场景匹配,并在每次配置后测试业务连续性。
服务器安全一键配置常见问题解答
一键配置会导致服务不可用吗?
有可能,如果脚本关闭了业务依赖的端口、服务或修改了系统配置,就会导致服务中断,因此在生产环境执行前,务必在测试环境先跑一遍检查模式,并针对业务清单调整规则,对于云平台自带工具,建议先启用“告警模式”而非“自动修复”,验证无影响后再修复。
配置后还需要做哪些日常维护?
一键配置只是初始加固,后续需要定期更新系统补丁、监控异常登录、检查日志,建议每周至少一次漏洞扫描,每月审查一次安全组规则,对于关键业务,还应部署入侵检测系统(IDS)或Web应用防火墙(WAF)作为补充。
免费工具和付费工具哪个更安全?
安全性不直接由价格决定,免费开源工具的优势在于透明,代码可审计,但需要持续关注社区更新;付费工具通常提供更及时的漏洞库更新、一键回滚和专业支持,适合对安全响应有高要求的场景。多数情况下,将免费工具用于基线检查、付费工具用于实时防护,是成本与效率的最佳组合。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/530521.html