访问控制策略是信息安全的起点,也是终点,它不是一个简单的开关设置,而是一套从身份识别到权限授予的持续治理体系,最终目的是让正确的人,在正确的环境下,用正确的方式访问正确的资源。参考2
访问控制策略是什么:核心模型决定了你的安全基线
理解访问控制策略,首先要认识它的几种经典模型,这些模型定义了权限的管理逻辑,直接影响后续的落地难度和防护效果。
三大经典模型:DAC、MAC、RBAC
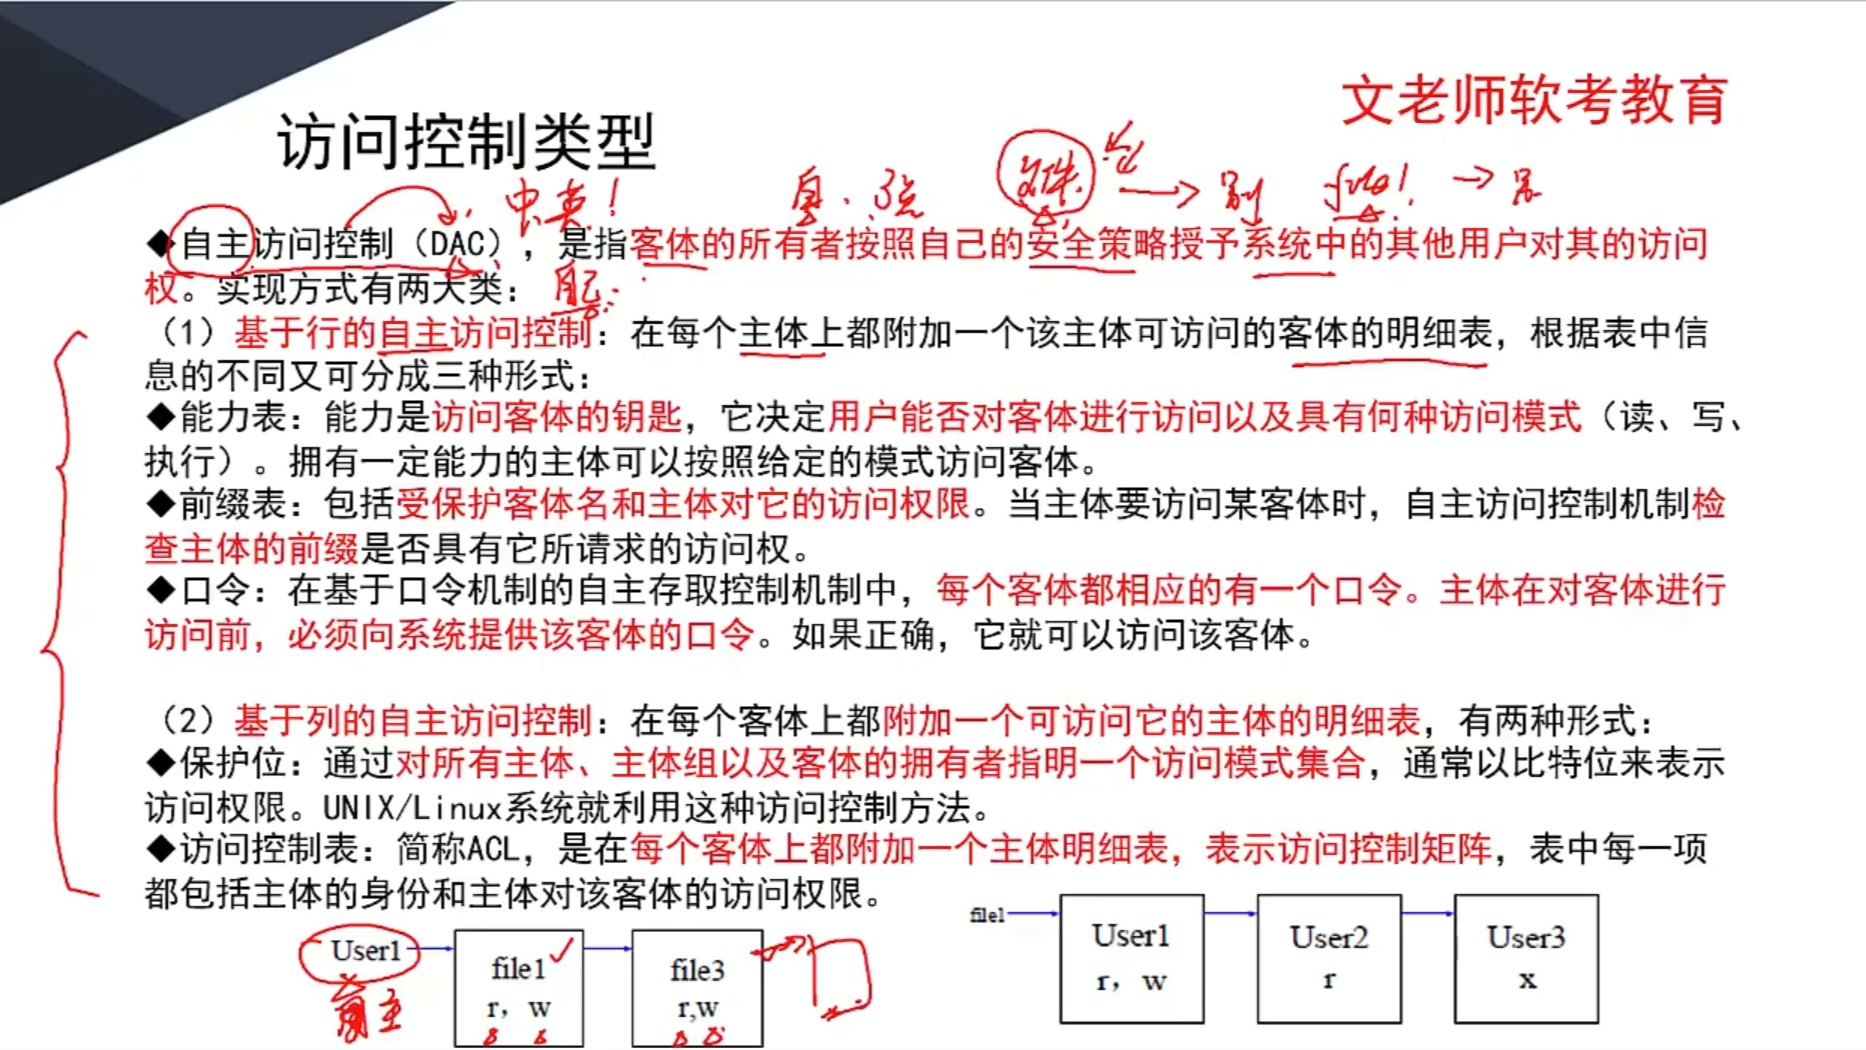
- 自主访问控制(DAC):资源所有者自主决定谁可以访问,常见于个人操作系统,文件拥有者可以设置共享权限,优点是简单,但权限容易扩散,不适合企业环境。
- 强制访问控制(MAC):系统根据安全标签统一控制,用户无法干预,多用于政府和军事领域,安全性极高,但灵活性差,配置复杂。
- 基于角色的访问控制(RBAC):按角色分配权限,用户通过担任角色获得访问权,这是目前企业最通用的模型,兼顾了管理效率和安全性,特别适合组织结构相对稳定的场景。
现代模型:ABAC 与动态授权
随着业务场景复杂化,静态模型逐渐暴露出不足。基于属性的访问控制(ABAC) 应运而生,它不再依赖固定角色,而是根据用户属性、资源属性、环境属性(如时间、地点、设备状态)动态决策,只允许财务人员在公司网络内,且在工作时间访问财务系统,ABAC 的典型应用。
新一代的NGAC(下一代访问控制) 则通过图结构管理策略,能更灵活地处理复杂层级关系,但目前在主流市场中尚未大规模普及。
访问控制策略怎么设置:从零开始的实操指南
许多团队在规划访问控制策略时,容易陷入“买工具、配规则、完事”的误区,设置的关键在于前期梳理和持续迭代。
第一步:资产与权限的全面梳理
- 列出所有系统、数据库、应用、API 接口。
- 明确每项资源的负责人和业务归属。
- 创建一份权限矩阵,至少包含“人员-角色-资源-操作”四个维度,这一步虽然繁琐,但决定了后续策略的有效性。
第二步:选择合适的策略模型(RBAC 与 ABAC 对比)
选择模型时,需要根据企业规模和业务复杂度权衡,业内专家指出,80% 的中型企业从 RBAC 起步就能满足需求,而大型互联网或金融公司往往需要 ABAC 的灵活性,以下是两者的核心差异:参考2
| 维度 | RBAC | ABAC |
|---|---|---|
| 管理复杂度 | 低,角色定义清晰后直接赋权 | 高,需要定义大量属性并维护规则引擎 |
| 灵活性 | 中等,新增角色需重新配置 | 高,可以结合上下文动态调整 |
| 动态适应能力 | 弱,策略变更需人工干预 | 强,属性变化自动触发策略更新 |
| 适合场景 | 组织结构稳定、权限需求明确的企业 | 多云环境、远程办公、多租户系统 |
第三步:工具选型与落地实施
- 选择 IAM(身份与访问管理)平台,如主流云厂商的 IAM 服务或开源方案(Keycloak、FreeIPA)。
- 配置策略时遵循最小权限原则:只给执行任务所需的最小权限,避免过度授权。
- 先在小范围测试,确认无误后逐步推广到全业务。
- 启动权限审计日志,记录每一次授权变更和访问行为。
企业远程办公访问控制策略:场景化搭建方案
远程办公场景下,传统基于内网 IP 的信任模型失效,设备随手可得,网络环境不可控,访问控制策略必须从“基于位置”转向“基于身份和风险”。
零信任架构下的访问控制策略
- 不再信任任何网络:无论是公司内网还是公共 Wi-Fi,每次访问都要经过验证。
- 最小权限原则

:员工只能看到完成工作所需的最小资源集,而非整个系统。
- 持续评估:根据设备状态、用户行为、地理位置等风险因素动态调整策略,登录设备未安装最新补丁时,自动降低访问权限。
多因素认证与动态策略
- 强制启用 MFA(多因素认证),结合密码、短信、生物识别。
- 配置基于上下文的策略:如果用户从异地登录,必须通过二次验证并限制敏感操作。
- 使用会话元数据(如登录时间、操作频率)触发风险告警,实现自动化响应。
零信任访问控制策略:核心原则与落地实践
零信任不是一种产品,而是一组设计原则,访问控制策略在其中的角色是“决策引擎”,它需要实时判断每一次访问请求的合法性。
最小权限与特权访问管理
- 实施 JIT(Just-In-Time)权限,只在需要时临时提升权限,完成后自动回收。
- 对管理员账号实施特权访问管理(PAM),记录所有高权限操作并定期审计。
- 建立权限清理机制,每季度检查一次僵尸账号和冗余权限。
微隔离与流量可视化
- 在数据中心或云网络中,对不同的应用实例进行微隔离,阻断横向移动。
- 利用流量日志构建网络访问基线,任何偏离基线的行为都应触发策略审查。
- 行业共识认为,微隔离是零信任访问控制策略最难落地但效果最明显的部分,通常需要结合网络分段和主机防火墙。
访问控制策略实施方案:从规划到持续优化
策略制定后,不能当作静态文件归档,它需要随着业务变化、人员流动和威胁演进不断调整。
策略评估与效果度量
- 定期进行权限审计,检查是否存在用户权限过大或长期未使用的账号。
- 使用工具自动分析权限使用情况,识别异常访问模式。
- 结合等保2.0等合规要求,验证策略是否覆盖了所有关键控制点。
常见挑战与应对措施
- 策略膨胀:随着时间推移,规则越来越多,难以管理,应对方法是定期清理,合并冗余规则,使用策略版本管理。
- 用户抵制:严格权限可能影响工作效率,需要在实施前进行充分沟通,解释安全价值,并为合理需求开放快速审批通道。
- 跨系统一致性:不同系统(如 ERP、CRM、云平台)的权限可能存在冲突,建议统一 IAM 平台,实现策略的集中下发和同步。
访问控制策略不是一成不变的管理文件,它需要随着业务、技术和威胁的变化而演进,从传统模型到零信任,核心始终是管理好身份和权限,在安全与效率之间找到平衡点。
访问控制策略常见问题解答
问题1:访问控制策略和防火墙有什么区别?
防火墙控制网络层面的流量,基于 IP、端口、协议进行准入;访问控制策略控制用户对系统和数据的逻辑访问,基于身份、角色、属性进行授权,两者是互补关系:防火墙负责边界防护,访问控制策略负责应用层和数据层的细粒度管理,现代安全架构中,两者需要协同工作。
问题2:中小企业如何选择性价比高的访问控制策略?
建议从 RBAC 模型起步,利用开源 IAM 工具或云服务商内置的访问管理模块,初期投入重点是梳理权限矩阵,而非购置昂贵工具,按用户数计费的 SaaS 方案年费通常在几千元到一两万元之间,适合 50-200 人的团队,关键在于流程先行,工具辅助,避免一开始就追求复杂的 ABAC 或零信任架构。参考2
问题3:云环境的访问控制策略与本地有何不同?
云环境更强调动态和弹性,策略模型通常采用 ABAC 以适应资源标签、实例组和跨账号访问,本地环境依赖目录服务和组策略,部署相对静态,云上需要额外关注 API 权限、服务间通信授权以及临时凭证管理,多数据中心或混合云场景下,统一身份联盟和策略引擎是核心难点。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/530830.html