服务器需要扫描配置,这是将安全被动防御转为主动发现的关键动作,能大幅降低被入侵风险。 很多团队直到服务器被植入挖矿脚本、数据库被勒索加密,才回头补安全课,定期扫描配置并修复漏洞,早就是国内外合规体系(如等保2.0、ISO 27001)的硬性要求,与其事后救火,不如花半天时间把扫描配置跑起来。参考2
为什么服务器需要扫描配置?从真实场景看必要性
新漏洞爆发快,人工打补丁跟不上
以前一年出几个高危漏洞,现在CVE数据库每周都有新成员,Log4j、Spring4Shell这类漏洞从公开到被批量扫描只需要几小时,如果服务器没有配置自动化扫描,你根本不知道自己的环境里是否存在这些漏洞,行业共识认为,70%以上的成功入侵利用了已知但未修补的漏洞,而扫描配置正是发现这些漏洞的最直接手段。
合规审查强制要求“定期扫描”
无论是等保2.0的“三级系统每季度一次漏洞扫描”,还是金融、医疗行业的内控要求,都会明确检查扫描记录。没有扫描报告,合规检查基本过不了,而且现在很多云平台(简米云、酷番云)也把“安全扫描”纳入服务等级协议,未配置扫描的实例出事时,责任划分可能更被动。
业务连续性不能靠“赌运气”
一次配置错误,比如开放了不必要的端口、使用了默认密码,就可能被勒索病毒盯上,扫描配置不仅能发现漏洞,还能检测配置漂移比如开发者临时开了一个调试端口忘记关闭,扫描日志会立刻标红。这种主动发现能力,比事后分析日志快好几个量级。
服务器扫描配置到底怎么做?手把手操作指南
第一步:明确扫描目标与范围
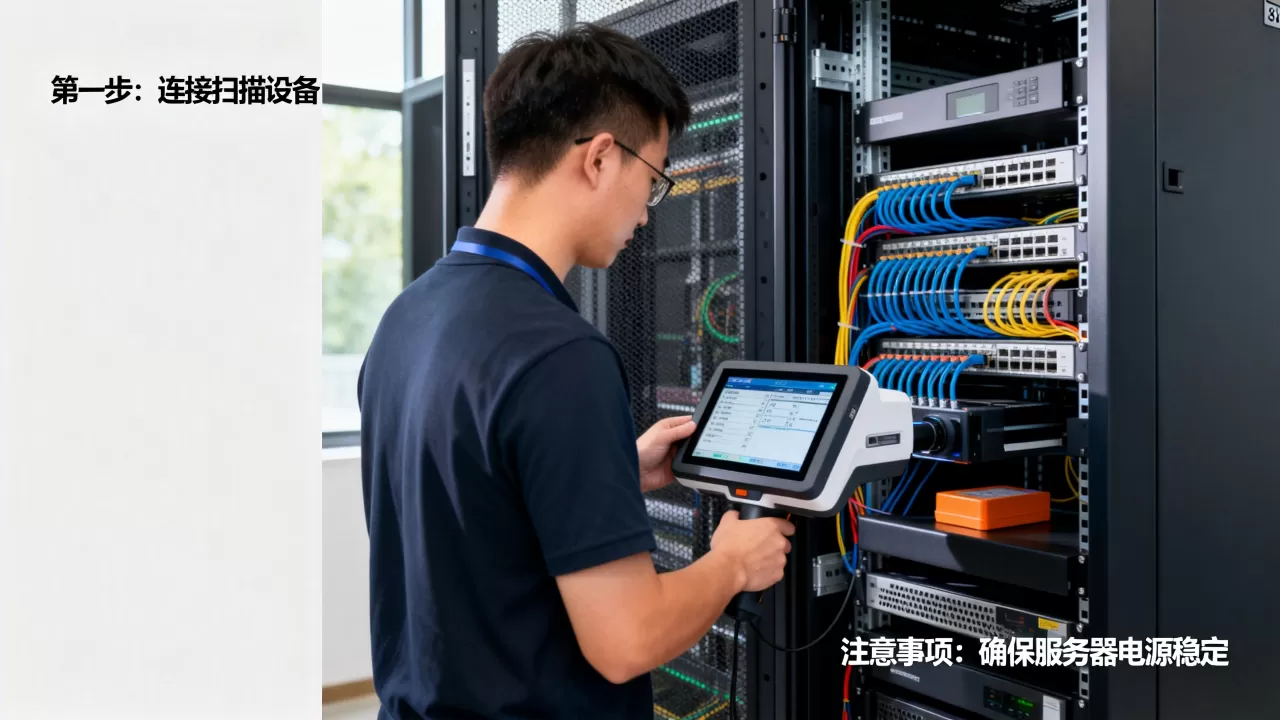
先搞清楚你要扫什么。内网服务器、对外Web服务、云上资产、容器镜像,扫描策略完全不同,建议用资产清单工具(如CMDB)先梳理IP段和域名,避免漏扫或重复扫,如果是云环境,可以直接用云厂商的“资产中心”一键同步。参考2
第二步:确定扫描工具(开源还是商业)
- 开源方案:OpenVAS(现在叫Greenbone)功能完善,免费,适合预算有限的团队,但部署和维护需要一定Linux基础,扫描规则更新略慢。
- 商业方案:Nessus Professional、Qualys、Rapid7 Nexpose。扫描速度快,规则库实时更新,报告更直观,适合对效率要求高的企业,近年国内也出现了一些SaaS化扫描平台,比如知道创宇的ScanV,对中文环境适配更好。
- 云原生扫描:如果你用AWS、简米云等,可以直接用其内置的云安全中心或Inspector,无需额外部署,但覆盖面可能受限。
第三步:配置扫描策略(关键步骤)
拿到工具后,别急着全扫,先做三件事:
- 设置扫描深度:初次建议用“完全扫描+保守检测”,避免误报太多,后续可改为“快速扫描+重点漏洞”,节省时间。
- 编排扫描时间:生产服务器放在业务低峰期执行,比如凌晨2-4点,同时要设置扫描速率,避免带宽被打满影响业务。
- 排除敏感项:比如数据库服务器上的密码字典扫描、可能导致拒绝服务的插件,必须手动排除。行业共识认为,未经评估的扫描可能触发WAF或IDS告警,需要提前沟通。
第四步:执行扫描并解读报告
扫描完成后,报告会按漏洞严重程度排序(Critical、High、Medium、Low)。重点看Critical和High,这些是需要立即修复的,注意:不要只看数量,要关注“可被利用的漏洞”,比如远程代码执行、未授权访问,报告中的“修复建议”通常很详细,包括补丁编号、配置修改步骤。
第五步:修复验证与持续复扫
修复不是一次性的。建议建立“扫描-修复-复扫”闭环
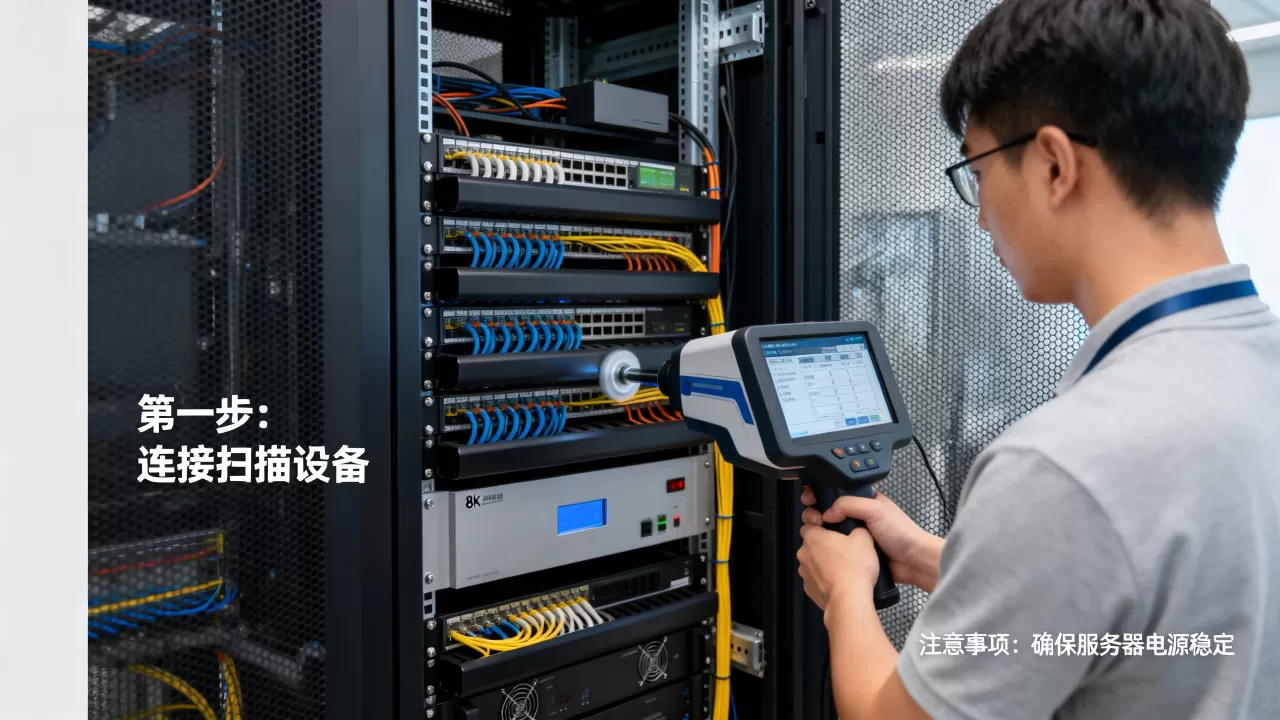
:修完一个漏洞,立即用工具验证是否已消除,如果因为业务原因无法立即打补丁,需要记录“临时缓解措施”,比如通过WAF规则拦截利用流量,然后定期(如每月)重新扫描,确保新漏洞也被覆盖。
服务器漏洞扫描工具对比:开源vs商业,哪个更适合你?
| 对比维度 | 开源方案(OpenVAS) | 商业方案(Nessus/Qualys) |
|---|---|---|
| 扫描速度 | 慢,多线程设置复杂 | 快,支持分布式扫描 |
| 漏洞库更新 | 周更,偶尔延迟 | 实时更新,覆盖0day更快 |
| 报告质量 | 原始,需要二次解读 | 可直接用于合规检查 |
| 部署难度 | 中等,需熟悉Linux | 简单,提供向导和云版本 |
| 价格 | 免费(硬件成本) | 按IP数或资产数计费,年费几千到几万 |
| 适用场景 | 预算有限、技术团队强 | 企业级、合规要求高 |
选择建议:如果你的服务器数量少于50台,且团队有安全运维经验,开源方案完全够用,如果超过100台,或者需要对接SOC、生成合规报告,商业工具能省下大量时间,越来越多的企业采用混合方案:内部用开源扫核心资产,边缘服务器用云平台自带扫描,平衡成本与效率。
服务器扫描配置价格大概多少?影响成本的关键因素
很多团队在选工具时会问“服务器扫描配置价格”,其实没有固定数字,主要看这几个变量:
- 扫描资产数量:按IP或域名计费,50个IP和500个IP价格差好几倍。
- 扫描频率:每周一次和每月一次,成本不同,部分厂商按扫描次数收费。
- 功能模块:基础漏洞扫描和包括Web应用扫描、容器扫描的套餐价格不同。
- 部署方式:本地部署需额外硬件和维护人力,SaaS版按年付费,初期成本低。
 参考2
大致范围:商业扫描工具的年费,从几千元(小规模企业版)到几十万元(企业级全模块)都有,近年来国内也出现了一些按需付费的云扫描服务,比如按次扫描,一次几百元,适合临时需求。建议先和厂商申请试用,用真实环境跑一次,再根据结果决定采购。
服务器需要扫描配置吗?常见问题解答
扫描配置会影响服务器性能吗?
会,但影响可控。全量扫描时CPU和带宽占用会上升,建议在业务低峰期执行,并设置较慢的扫描速率,如果担心影响,可以先用“低资源模式”测试一个节点,业内专家指出,扫描造成的中断远小于被攻击导致的中断。
扫描配置多久做一次合适?
根据风险等级决定。核心业务系统至少每月一次,如果有重大漏洞公告(如Shellshock、Log4j),需要立即加扫一次,合规要求一般按季度,但建议缩短周期,每次网络架构变更、新应用上线后,都要做一次增量扫描。
自己扫描和请第三方做有什么区别?
自己扫描能随时调整策略,但需要投入人力和工具维护。第三方扫描(如渗透测试服务)更深入,但频率低,价格高,常见做法是:内部用自动化工具每周跑基础扫描,每半年或一年请第三方做一次人工渗透测试,两者互补,不是替代关系。
服务器扫描配置不是一个一次性项目,而是持续的安全运营动作,把扫描流程嵌入到日常运维中,你才能从“被动救火”切换到“主动发现”模式,无论是为了合规,还是为了业务不因漏洞被中断,这件事都值得立刻开始做。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/531122.html