服务器多端口访问配置文件的核心在于通过修改服务监听端口、防火墙规则与虚拟主机配置,实现不同应用或网站的安全隔离与高效访问。
服务器多端口访问配置文件怎么设置
服务器多端口配置最常见的使用场景是一台机器同时运行Web服务、数据库、API接口或测试环境,打通配置文件的关键是理解服务监听机制与系统防火墙的配合。
理解端口监听与配置文件的关系
每个服务启动时都会绑定一个端口,配置文件决定了服务在哪个端口上等待请求,例如Nginx通过listen指令、Apache通过Listen指令、MySQL通过port参数来定义端口,修改这些文件后需要重启服务使配置生效。
主流服务多端口配置实操
Nginx 多端口配置
在nginx.conf中增加多个server块,每个块设置不同的listen端口。
server {
    listen 8080;
    server_name example.com;
    root /var/www/html8080;
}
server {
    listen 9090;
    server_name example.com;
    root /var/www/html9090;
}配置完成后运行nginx -t检查语法,再执行systemctl reload nginx。
Apache 多端口配置
编辑httpd.conf,先用Listen指令添加端口,再在虚拟主机配置中指定端口。
Listen 8080
Listen 9090
<VirtualHost :8080>
    DocumentRoot "/var/www/html8080"
</VirtualHost>
<VirtualHost :9090>
    DocumentRoot "/var/www/html9090"
</VirtualHost>

修改后重启Apache:systemctl restart httpd。
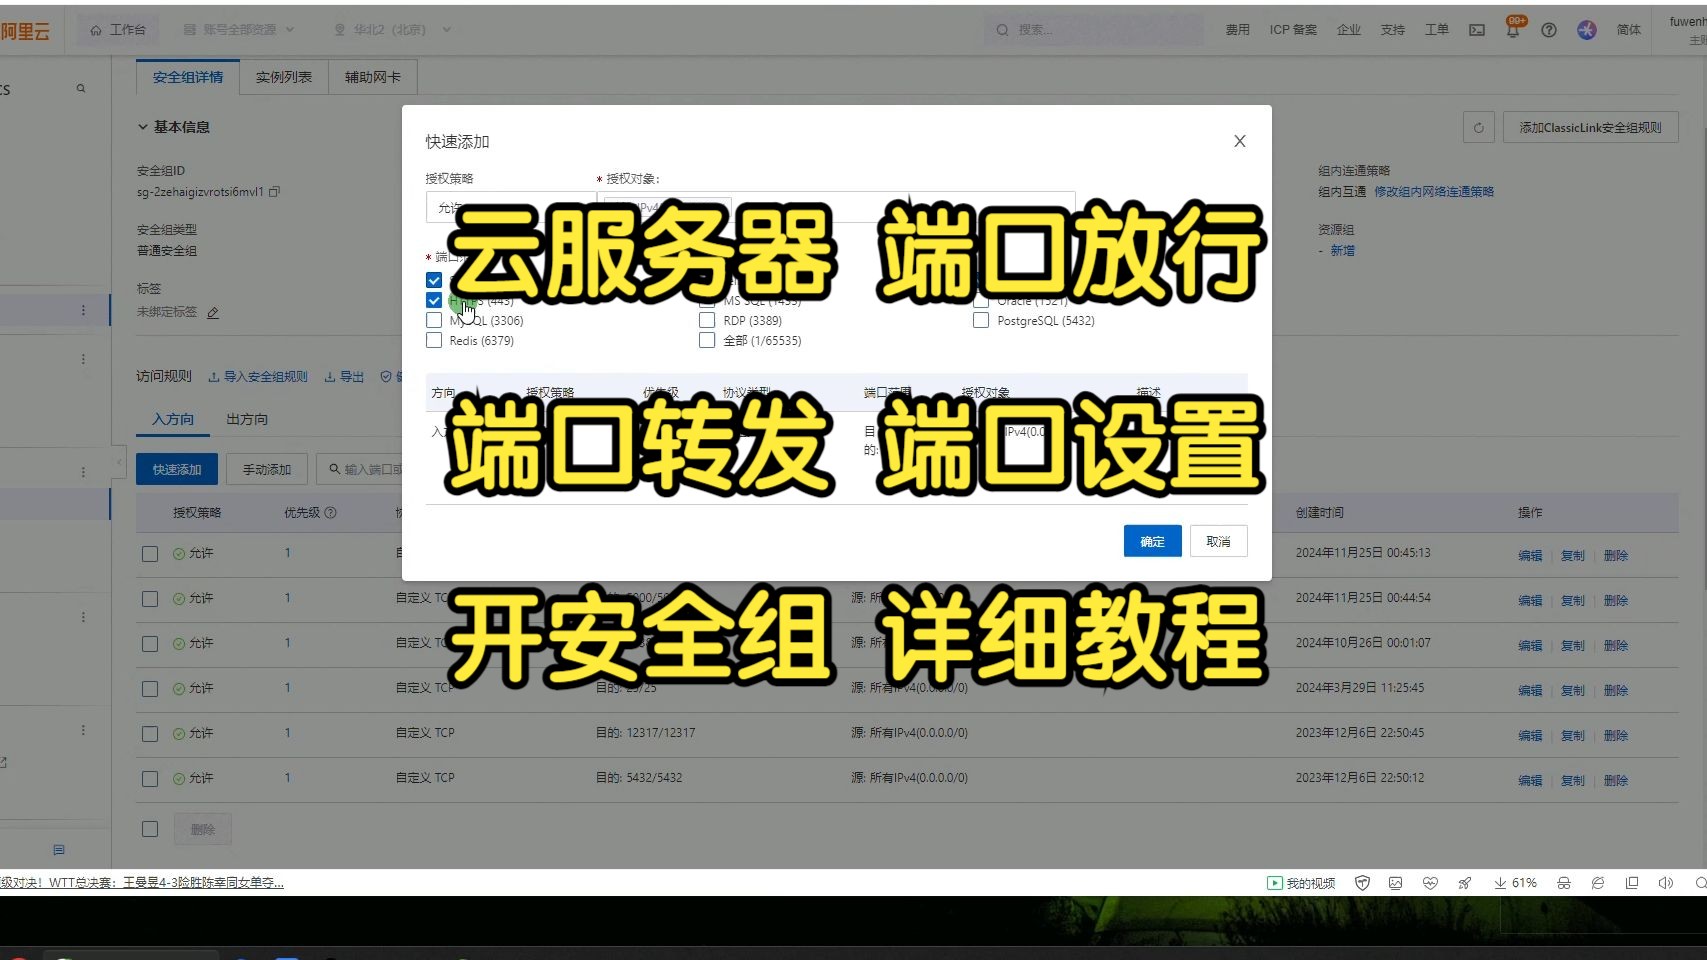
防火墙端口开放
仅配置服务端还不够,系统防火墙必须放行对应端口,以firewalld为例:
firewall-cmd --permanent --add-port=8080/tcp
firewall-cmd --permanent --add-port=9090/tcp
firewall-cmd --reload
使用iptables的环境,添加规则:
iptables -A INPUT -p tcp --dport 8080 -j ACCEPT
iptables -A INPUT -p tcp --dport 9090 -j ACCEPT
service iptables save
服务器端口配置文件怎么设置才能避免冲突
端口冲突是运维中高频问题,配置前先用netstat -tuln或ss -tuln查看当前监听端口,选择未被占用的端口号,建议避开知名端口(0-1023)和常用动态端口范围,对于测试环境,推荐使用1024-49151之间的端口。
服务器多端口配置安全注意事项
多端口暴露意味着攻击面增加,行业共识认为,合理规划端口用途与访问控制可以有效降低风险。
最小化开放原则
只开放业务必需的端口,不用的端口即使配置了也要在防火墙中关闭,对于内部管理端口,限制来源IP地址:
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.0/24" port port="3306" protocol="tcp" accept'使用非标准端口作为安全层
将SSH从22改为其他高位端口,能减少自动扫描的攻击,但需注意,这不能替代密钥认证和防火墙策略,仅作为深度防御的一环。

配置文件权限与审计
配置文件存放于/etc/nginx、/etc/httpd等目录,应设置600或640权限,只允许root或相关服务用户读取,定期审查listen指令与防火墙规则,确保没有遗留端口。
服务器端口配置工具与调试方法
手动编辑配置文件是最基础的方式,但大型集群环境下需要更高效的方案。
常用端口管理工具
netstat/ss:查看端口占用状态。lsof -i :端口号:定位占用端口的进程。telnet/nc:测试端口是否可达。firewall-cmd/iptables:管理防火墙规则。
对于批量部署,可使用Ansible的template模块统一分发配置文件,或使用SaltStack的file.managed状态。
端口配置验证流程
- 检查服务配置语法(如
nginx -t、apachectl configtest)。 - 重启服务并确认进程监听:
ss -tlnp | grep 端口号。 - 验证本地连通性:
curl http://localhost:端口号。 - 验证外部连通性:从另一台机器执行
telnet 服务器IP 端口号。 - 检查防火墙日志是否拦截:
journalctl -u firewalld
或
dmesg | grep iptables。

服务器多端口访问配置文件常见问题
配置了端口但外部无法访问,可能的原因有哪些?
首先检查服务是否在监听该端口,然后确认防火墙规则是否放行,包括云平台的安全组策略,如果使用容器,还需检查宿主机端口映射,SELinux可能阻止非标准端口,使用ausearch -m avc查看并调整策略。
多个网站共用不同端口,如何配置同一域名?
在Nginx中,同一server_name可以对应多个listen端口,分别指定不同root或proxy_pass,内网环境下,可以在客户端通过域名:端口号访问,若需省略端口,则使用标准80或443端口,并借助反向代理按域名或路径分发。
服务器多端口配置对性能有影响吗?
每个端口对应一个监听socket,在并发连接数不高时影响微乎其微,当端口数量达到数百个时,内核维护的socket表会消耗内存,但实际场景中一台服务器通常只需几十个端口,配置时注意调整net.core.somaxconn等内核参数,可避免连接队列溢出。
服务器多端口访问配置文件的核心在于精准控制监听、防火墙和权限这三层,通过本文的步骤与安全建议,可以快速搭建起稳定、隔离的多端口服务环境,满足开发、测试和生产的多样需求,每一次配置变更后都要完整验证,确保所有端口按预期工作。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/539473.html