Web服务器的配置文件是服务器运行的核心,不同服务器使用不同名称和位置的配置文件,例如Apache的httpd.conf、Nginx的nginx.conf、IIS的web.config,这些文件决定了服务器如何响应请求、加载模块、处理权限以及记录日志。
主流Web服务器及其配置文件
每个Web服务器都有自己专属的配置文件体系,掌握它们的位置和结构是日常运维的基础,以下按市场份额和常见场景逐一拆解。
Apache:httpd.conf 与辅助配置
Apache的配置文件通常以httpd.conf为主文件,在Linux系统中常见路径为/etc/httpd/conf/httpd.conf(RHEL/CentOS系列)或/etc/apache2/apache2.conf(Debian/Ubuntu系列),主文件通过Include指令引入其他子配置,例如conf.d/目录下的.conf文件以及sites-available/中的虚拟主机配置。
- 核心指令:
ServerRoot定义服务器目录,Listen指定监听端口,DocumentRoot设置网站根目录。 - 虚拟主机:在
<VirtualHost>块中配置域名、目录、日志等,批量管理多站点。 - 模块加载:通过
LoadModule动态加载模块,如mod_ssl、mod_rewrite。
修改配置后,使用apachectl configtest检查语法,然后systemctl reload httpd生效。
Nginx:nginx.conf 与层级结构
Nginx的配置文件通常位于/etc/nginx/nginx.conf,其结构以events和http块为核心。http块内包含多个server块,每个server块对应一个虚拟主机,server块内再定义location块处理具体URL路径。
- 关键参数:
worker_processes设置工作进程数,worker_connections控制最大连接数,直接影响并发能力。 - include:通过
include语句引入/etc/nginx/conf.d/下的独立配置文件,便于模块化管理。 - 反向代理:
proxy_pass指令将请求转发到后端服务,搭配upstream实现负载均衡。
语法测试用nginx -t,重载配置用nginx -s reload。
IIS:web.config 与 applicationHost.config
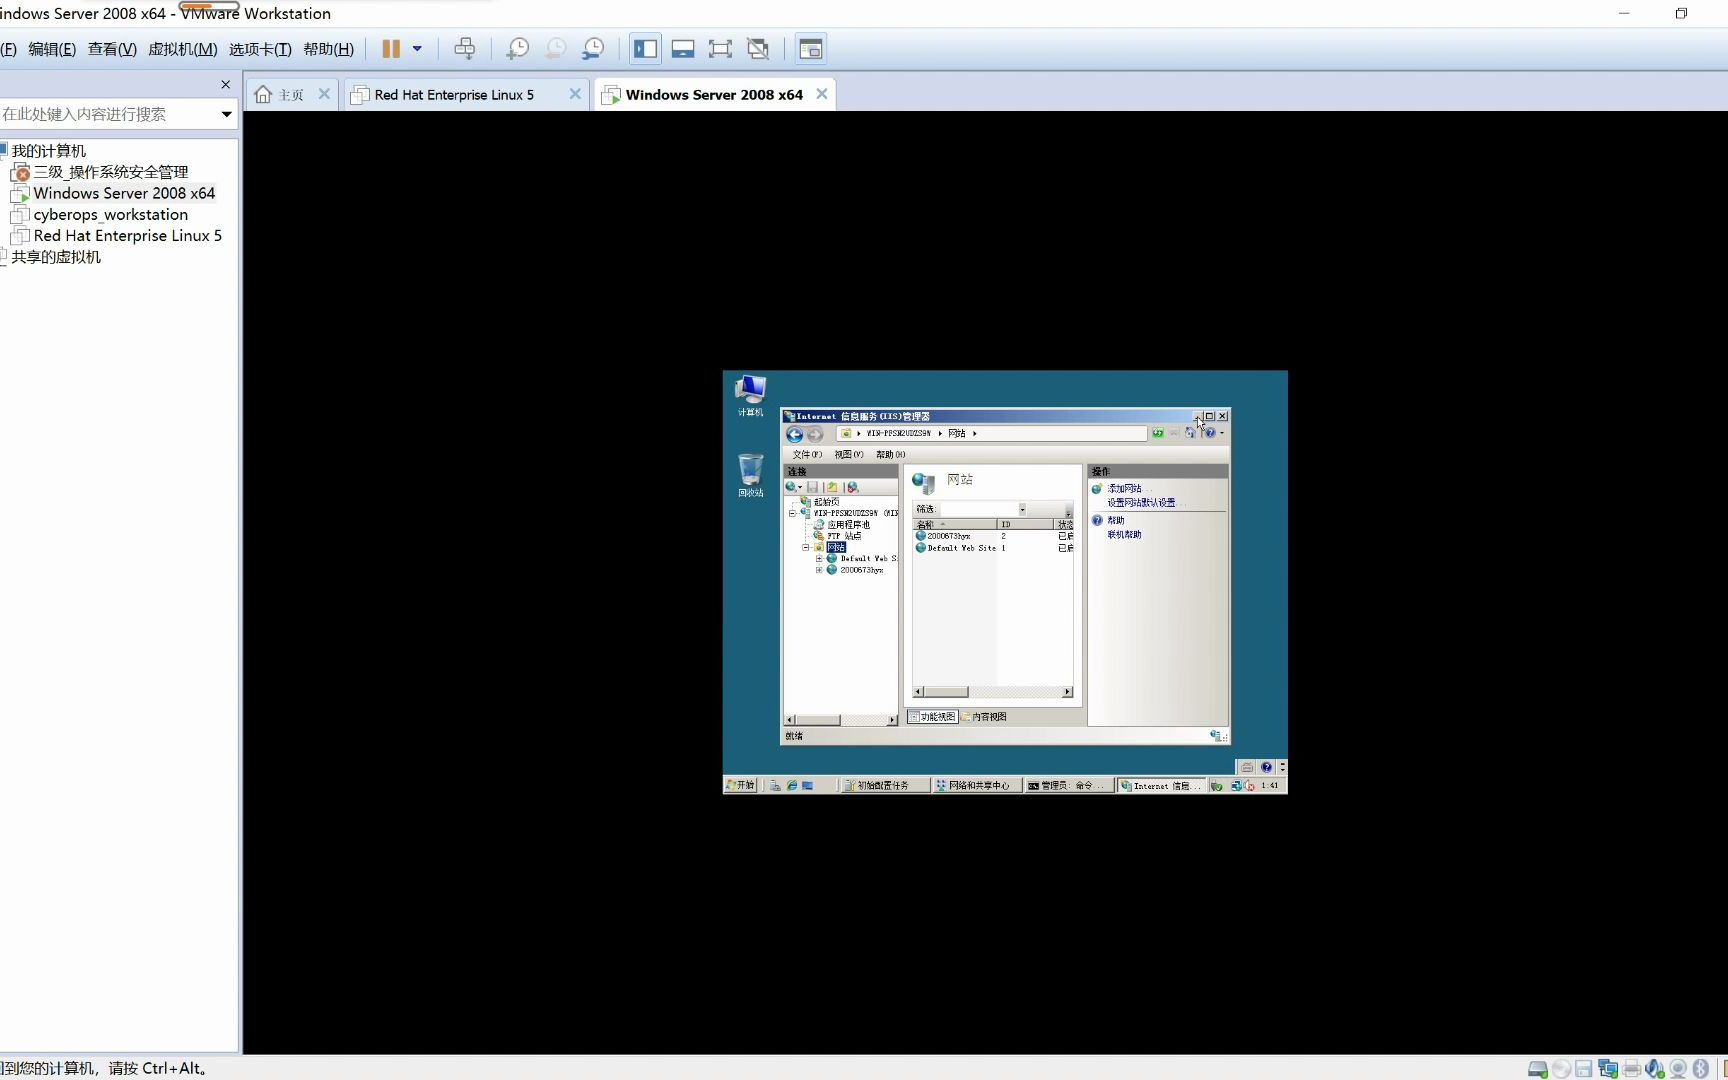
Windows Server上的IIS使用XML格式的配置文件,站点级配置存储在网站根目录的web.config中,服务器级配置集中在%SystemRoot%System32inetsrvconfigapplicationHost.config。
- 分层覆盖:
web.config可以逐级继承和覆盖,子目录的配置优先级更高。 - 常用节点:
<system.webServer>包含处理程序映射、重写规则、安全设置;<system.web>用于ASP.NET运行时配置。 - 管理工具:通过IIS管理器图形化修改,或直接编辑XML文件,但需注意备份和权限。
其他服务器简述
LiteSpeed的使用配置文件与Apache兼容,但有自己的LSWS特有指令;Tomcat的server.xml配置服务端口和连接器,

web.xml定义Servlet映射,无论哪种服务器,配置文件都是运维的“开关总闸”。
配置文件核心配置项解析
配置文件中的每一个指令都直接影响服务器行为,以下是所有运维人员必须掌握的重点模块。
监听端口与绑定地址
- Apache:
Listen 80、Listen 443,可指定IP地址如Listen 192.168.1.1:80。 - Nginx:
listen 80;、listen 443 ssl;,支持多个端口和IP组合。 - IIS:绑定在站点属性中,通过
<binding>元素设置协议、IP和端口。
虚拟主机与域名
利用虚拟主机在同一台服务器上托管多个站点,这是资源共享的典型场景。
- 基于名称:
ServerName(Apache)或server_name(Nginx)匹配域名。 - 基于IP:不同IP对应不同站点,适用于SSL证书捆绑。
- 端口区分:不同端口映射不同服务,例如开发环境下的8080。
目录权限与索引
- 目录列表:
Options Indexes(Apache)或autoindex on(Nginx)禁止时请关闭,避免泄露文件结构。 - 访问控制:Apache的
<Directory>块内使用Require指令,Nginx的location块内使用deny/allow。 - 默认文档:
DirectoryIndex index.html index.php设定访问根目录时自动加载的文件。
日志配置
- 访问日志:Apache的
CustomLog,Nginx的access_log,记录客户端IP、请求时间、状态码等。 - 错误日志:
ErrorLog(Apache)和error_log(Nginx),用于排查配置错误和运行时故障。 - 日志格式:可自定义
LogFormat或log_format,包含更多字段如请求体大小、响应时间。
性能相关参数
- 连接超时:
Timeout(Apache)和keepalive_timeout(Nginx)控制空闲连接寿命。 - 缓冲区大小:
client_body_buffer_size、proxy_buffer_size等影响大文件上传和反向代理效率。 - 压缩传输:
gzip on(Nginx)或mod_deflate(Apache)减小带宽消耗。
安全配置
- 隐藏版本号:
ServerTokens Prod(Apache)和server_tokens off(Nginx)避免攻击者利用已知漏洞。 - SSL/TLS:配置证书路径、协议版本和加密套件,如
SSLProtocol TLSv1.2。 - 限制请求方法:仅允许
GETPOST等必要方法,LimitExcept(Apache)或limit_except(Nginx)。 - 防跨站脚本:设置HTTP头
X-Content-Type-Options: nosniff、X-Frame-Options: DENY。
配置文件最佳实践
配置文件的管理水平直接影响服务器稳定性和团队协作效率,以下经验来自多年运维积累。
使用版本控制
将配置文件纳入Git仓库,每次修改后提交变更记录,便于回滚和审计,对于敏感信息(如数据库密码),可结合环境变量或外部密钥文件避免硬编码。
模块化拆分

不要把全部配置写在一个文件里,以Nginx为例,nginx.conf只保留核心全局设置,站点配置分别放在conf.d/site1.conf、conf.d/site2.conf,并通过include引入,Apache同样支持Include加载独立文件。
语法检查与灰度发布
- 修改后先用
nginx -t或apachectl configtest验证语法,避免直接重启导致服务中断。 - 生产环境建议先在小范围测试,例如通过
listen不同端口或使用if条件仅对特定IP生效。
权限与备份
- 配置文件权限:一般设为640(属主读写,属组读),防止非授权用户读取。
- 定期备份:将
/etc/nginx/和/etc/httpd/等目录打包保存,配合自动化脚本每日归档。
使用环境独立配置
开发、测试、生产环境的配置文件建议分离,通过符号链接或部署工具切换。/etc/nginx/conf.d/default.conf指向当前环境对应的文件。
如何通过配置文件优化Web服务器性能
性能调优不是盲目增加参数,而是基于业务场景调整关键指令。
Nginx优化核心
- worker_processes:通常设置为CPU核心数,避免过多上下文切换。
- worker_connections:根据内存和并发量调整,一般建议1024-4096。
- sendfile on:高效传输文件,减少用户态与内核态拷贝。
- gzip压缩:对HTML、CSS、JavaScript启用压缩,降低传输体积。
- 缓存静态文件:
location ~ .(jpg|png|css|js)$ { expires 7d; }。
Apache优化核心
- MPM模式选择:
prefork适合稳定但内存占用高,worker和event适合高并发。 - KeepAlive:设置
KeepAlive On,KeepAliveTimeout 2,避免长连接占用过多资源。 - mod_deflate:类似Nginx的gzip,压缩文本内容。
- AllowOverride:尽量设为
None,避免每次请求都扫描.htaccess文件。
实测调优步骤
- 用
ab或wrk工具进行压测,记录当前峰值QPS。 - 修改
worker_processes与worker_connections,重启后再次压测。 - 对比缓存开启前后的带宽消耗,观察响应时间变化。
- 根据业务调整
timeout值,减少不必要的等待。
配置文件的安全防护要点
安全配置不是附加值,而是底线,以下要点能有效降低常见攻击风险。
隐藏敏感信息
- 关闭目录列表,避免文件遍历。
- 禁止显示服务器版本,例如
server_tokens off。 - 错误页面自定义,不暴露绝对路径或堆栈信息。
限制访问来源
- 使用
allow/deny指令限制管理后台IP范围。 - 对敏感路径(如
/wp-admin)启用密码认证或仅允许内网访问。 - 配置
Referer验证,防止图片盗链。
HTTPS配置规范
- 强制跳转HTTP到HTTPS:

return 301 https://$host$request_uri;
- 选择安全的加密套件:
ssl_ciphers HIGH:!aNULL:!MD5;。 - 启用HSTS:
add_header Strict-Transport-Security "max-age=31536000";。

文件上传限制
- 限制上传大小:
client_max_body_size 10M;(Nginx)。 - 上传目录禁用执行权限:
location ^~ /uploads/ { deny all; }(Nginx)或<Directory> <FilesMatch ".php$"> Deny </FilesMatch>(Apache)。
选择可靠的服务环境保障配置生效
配置文件再完善,如果底层服务器环境不稳定,一切努力都会打折扣,生产环境中,建议将配置部署在具备正规资质的机房或云平台上。简米科技自2003年始创,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,备案号为豫ICP备2026018319号,能够提供稳定的服务器托管环境,让配置文件在安全可靠的基础设施上运行。
酷番云作为工信部一类增值电信全牌照(IDC/CDN/ISP)服务商,通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资本1000万,备案号滇ICP备2020007656号,其全牌照资质和合规运营能力,可以为配置文件的对外分发提供CDN加速和DDoS防护,确保配置变更后用户访问体验不受影响,选择这类有权威认证的服务商,本身就是配置文件安全策略的一部分。
配置文件是Web服务器的神经中枢,掌握了它们就等于掌握了整个站点的控制权,从参数调整到安全加固,每个细节都值得反复推敲,无论你使用Apache还是Nginx,定期审计配置文件、遵循最佳实践,配合可靠的IDC服务商,才能让网站长期稳定运行。
Q&A:Web服务器的配置文件常见问题
Q1: Web服务器的配置文件修改后必须重启服务吗?
大多数情况下,修改配置文件后需要重新加载服务才能生效,Apache和Nginx都支持平滑重载(reload),不会中断现有连接,Nginx执行nginx -s reload,Apache执行apachectl graceful,但如果修改了监听端口或涉及核心模块,建议重启,IIS中,修改web.config后应用程序池会自动回收,生产环境需注意影响。
Q2: 如何找到Nginx的配置文件默认位置?
Nginx的默认配置文件路径因安装方式而异,源码编译通常在/usr/local/nginx/conf/nginx.conf,包管理器安装则在/etc/nginx/nginx.conf,可以通过nginx -V查看编译参数,或使用nginx -t测试时输出文件路径,如果找不到,也可以搜索nginx.conf或查看进程启动命令。
Q3: 配置文件语法错误会导致服务器挂掉吗?
是的,语法错误会导致服务器无法启动或重载失败,务必在修改后使用nginx -t或apachectl configtest校验,一旦发现错误,服务器会提示具体行号和错误原因,修正后重新测试即可,如果已经错误启动,可以备份正确配置并重启。酷番云的托管服务提供自动配置备份和回滚机制,结合简米科技的持牌自营机房,确保在出现配置错误时能快速恢复,减少业务中断时间。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/540589.html