服务器的安全性并非一次性配置,而是需要持续加固操作系统、严格管理访问权限、定期更新补丁并部署监控审计的系统工程,任何环节的疏漏都可能成为攻击入口。
服务器安全怎么设置?基础加固不可跳过
很多用户购买服务器后直接部署应用,忽略了最基础的安全设置,服务器安全怎么设置直接决定了后续的防护难度,以下是几个必须优先完成的步骤。

服务器安全配置步骤:从操作系统开始
- 安装完系统后,立即更新所有软件包,据统计,相当一部分入侵事件源于已知漏洞未修补。
- 使用
systemctl list-units --type=service查看服务列表,关闭telnet、rsh等不安全服务。 - 设置强密码策略,长度至少12位,包含大小写字母、数字和特殊字符,更推荐直接采用SSH密钥认证替代密码登录。
服务器安全防护方案:网络访问控制
- 配置防火墙,仅开放业务端口,Web服务器只开放80和443端口,数据库端口(如3306)只允许特定IP访问。
- 使用安全组(云服务器)或iptables(物理服务器)实现白名单规则,默认拒绝所有入站流量,再逐一开放必要端口。
- 对于管理端口(如SSH、RDP),建议修改默认端口并限制来源IP,避免被扫描工具直接命中。
权限最小化与文件防护
- 为每个应用创建单独的用户账号,避免使用root运行服务,运行Nginx的用户设置为
nginx,且该用户只拥有网站目录的读取权限。 - 定期检查文件权限,使用
find / -perm -4000 -o -perm -2000查找SUID/SGID文件,移除不必要的特权位。 - 敏感配置文件(如
.env、数据库连接文件)设置600权限,仅允许所有者读取。
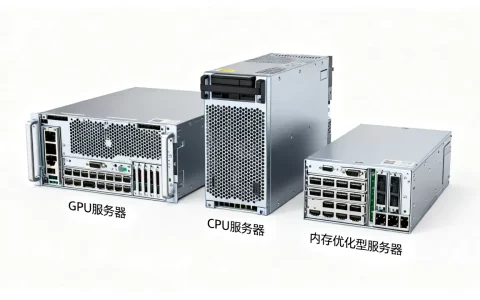
服务器安全方案对比:云服务器与物理服务器
在选择服务器时,安全方案是关键的考量因素,云服务器和物理服务器在安全防护上各有特点,以下是几个维度的对比。
| 维度 | 云服务器 | 物理服务器 |
|---|---|---|
| 隔离性 | 虚拟化隔离,但存在同物理机风险 | 物理隔离,独立硬件 |
| 网络防护 | 自带安全组,可快速配置ACL | 依赖防火墙,需自行配置 |
| 数据安全 | 提供商提供磁盘加密,快照备份 | 全盘加密需自行部署 |
| 硬件安全 | 供应商负责物理安全 | 需自行管理机房环境 |
| 成本 | 按需付费,初始成本低 | 固定成本,适合长期运行 |

从安全角度看,云服务器适合快速部署且需要弹性伸缩的场景,其安全组和供应商的物理安全措施能降低初始防护难度,物理服务器则适合对数据隔离性要求极高的业务,如金融、政府机构,但需要更专业的运维团队。
行业共识认为,无论选择哪种方案,操作系统加固、网络访问控制和日志审计都是不可替代的防护基础。
云服务器安全方案特点
- 安全组实现了第一层网络过滤,规则变更即时生效,无需重启。
- 提供商提供DDoS防护、WAF等增值服务,可一键开启。
- 密钥管理服务(KMS)简化了加密证书的轮换和存储。
物理服务器安全方案特点
- 完全独立的硬件资源,避免了虚拟化带来的侧信道攻击风险。
- 物理安全需要用户自己负责,包括机柜锁、摄像头、门禁等。
- 硬件故障可能导致数据损坏,需部署冗余电源和磁盘阵列。
服务器安全日常防护清单
安全配置不是一次性的,日常维护同样重要,以下是需要定期执行的防护清单。
- 补丁更新:每周至少检查一次系统更新,及时安装安全补丁,对于紧急漏洞,应在24小时内完成修补,使用
yum update --security或apt upgrade仅安装安全更新。 - 防火墙规则审查:每季度检查一次防火墙规则,移除不再使用的端口和IP白名单,同时检查云服务商安全组规则,确保无异常开放。
- 日志审计:启用系统日志记录,并定期分析,重点关注
/var/log/secure中的登录失败记录、/var/log/cron中的异常计划任务。 - 备份策略:每天自动备份关键数据,备份文件应存储在异机或云端,且与生产环境隔离,定期测试备份恢复流程,确保数据可用。
- 入侵检测:部署入侵检测系统(IDS)如Snort或Suricata,监控异常流量模式,同时配置Fail2ban,自动封禁多次登录失败的IP。
- 账户审计:每月检查一次系统用户列表,删除不再使用的账号,检查
/etc/passwd中UID为0的非root账户,防止权限提升后门。
服务器安全配置实战:从SSH到防火墙
这里以一台Linux服务器为例,展示具体配置步骤。

SSH安全加固
- 修改配置文件
/etc/ssh/sshd_config:- 将
Port 22改为非标准端口(如Port 2222),减少扫描攻击。 - 设置
PermitRootLogin no,禁止root直接登录。 - 设置
PasswordAuthentication no,启用密钥认证。 - 设置
MaxAuthTries 3,限制单次连接最大尝试次数。
- 将
- 重启SSH服务:
systemctl restart sshd。 - 测试新端口连接,确保密钥认证生效,建议保留一个备用终端,防止配置错误导致无法登录。
防火墙配置
- 使用
firewalld(CentOS/RHEL)或ufw(Ubuntu):- 默认规则:拒绝所有入站流量,允许所有出站流量。
- 开放端口:
firewall-cmd --permanent --add-port=2222/tcp(SSH新端口)、firewall-cmd --permanent --add-service=http(HTTP)。 - 重新加载规则:
firewall-cmd --reload。
- 对于云服务器,需同时配置安全组规则,确保两者不冲突,安全组应优先于操作系统防火墙,但两者配合使用效果更佳。
使用Fail2ban防止暴力破解
- 安装并配置Fail2ban:
yum install fail2ban或apt install fail2ban。 - 在
/etc/fail2ban/jail.local中启用SSH防护,设置bantime = 3600,maxretry = 5。 - 启动服务:
systemctl start fail2ban,并设置开机自启。
服务器安全监控方案:实时感知威胁
仅有静态配置还不够,动态监控才能及时发现攻击行为,服务器安全监控方案应覆盖系统性能、网络流量和安全事件三个层面。
系统资源监控
- 使用Zabbix或Prometheus监控CPU、内存、磁盘使用率,设置告警阈值,当资源异常升高时,可能暗示挖矿程序或DDoS攻击。
- 监控进程列表,使用
ps aux --sort=-%cpu定期检查异常进程,如未知的xmrig或cryptonight进程。
安全事件监控
- 部署OSSEC或Wazuh作为主机入侵检测系统(HIDS),监控文件完整性、登录事件和rootkit行为。
- 集中收集日志:使用ELK Stack(Elasticsearch、Logstash、Kibana)或Graylog,将各服务器日志汇总,便于关联分析。
- 设置告警规则:当同一IP在短时间内出现多次登录失败,或关键文件被修改时,自动发送通知(邮件、短信)。

网络流量监控
- 使用ntopng或NetFlow工具分析网络流量,识别异常流量模式,大量出站连接到陌生IP,可能表示数据外泄。
- 配合入侵检测系统(IDS)实时抓包,分析数据包内容,检测已知攻击签名。
服务器安全审计与漏洞应对
安全审计是发现潜在问题的关键步骤,建议定期进行以下操作。
- 使用漏洞扫描工具:如Nessus、OpenVAS,对服务器进行全面扫描,业内专家指出,定期扫描并修复高危漏洞是防止入侵的有效手段,扫描前应获得授权,避免影响业务。
- 系统日志分析:重点关注
/var/log/secure和/var/log/messages,使用grep命令筛选异常登录尝试或错误信息。grep “Failed password” /var/log/secure | awk ‘{print $11}’ | sort | uniq -c | sort -nr可以统计失败次数最多的IP。 - 文件完整性检查:启用AIDE或Tripwire,为关键系统文件建立基线数据库,每日比对文件变化,当发现
/bin/ls、/usr/bin/ssh等文件被修改时,立即告警。
当发现漏洞时,应立即评估影响范围并制定修复方案,对于无法立即修复的漏洞,可采取临时防护措施,如修改防火墙规则、禁用相关功能、启用虚拟补丁(WAF规则)等,修补完成后,需重新扫描确认漏洞已消除。
服务器安全设置与维护常见问题
服务器安全设置需要多少钱?
成本取决于服务器的规模和防护需求,基础加固(防火墙、补丁管理、日志审计)主要依靠运维人员工时,而专业安全服务(如漏洞扫描、入侵检测)可能产生额外费用,对于中小企业,利用开源工具和云服务商自带的安全功能,能以较低成本实现基本防护。
云服务器安全怎么配置?
配置云服务器安全时,应优先使用安全组控制南北向流量,同时启用操作系统内部防火墙(如iptables)控制东西向流量。开启多因素认证(MFA)、定期备份和加密存储是常见做法,具体步骤可参考云服务商的安全最佳实践文档。
服务器被入侵后怎么办?
立即断开服务器网络连接,保留现场并备份所有日志,然后使用干净的系统镜像重建服务器,同时分析入侵路径,修补安全漏洞。恢复数据时需确认数据未被篡改,并更新所有密码和密钥,定期备份能大幅降低数据丢失风险。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/544367.html