


服务器地址格式核心解析
服务器地址格式是访问网络服务的核心标识符,其标准组合为:<协议>://<主机名或IP地址>[:端口号]。

- 协议: 访问服务使用的应用层协议(如
http,https,ftp,ssh)。 - 主机名或IP地址: 服务器的唯一网络标识。
- 端口号: 服务器上特定服务进程的监听入口(可选,协议有默认端口时通常省略)。
IP地址格式详解:服务器的数字身份证
IP地址是服务器在网络中的核心数字标识,分为两大主流标准:
-
IPv4地址 (当前主流):
- 格式: 四组十进制数,点号分隔,每组范围 0-255。
- 示例:
168.1.100,0.113.45,8.8.8(Google DNS)。 - 结构: 32位二进制数,转换为点分十进制方便阅读。
- 子网掩码: 配合IP使用(如
255.255.0),用于划分网络地址和主机地址。 - CIDR表示法: 更简洁的网络表示法,如
168.1.0/24表示包含254个主机地址的网络。
-
IPv6地址 (未来趋势):
- 格式: 八组四位十六进制数,冒号分隔,可压缩连续零组()。
- 示例:
2001:0db8:85a3:0000:0000:8a2e:0370:7334或压缩形式2001:db8:85a3::8a2e:370:7334。 - 结构: 128位二进制数,提供近乎无限的地址空间。
- 优势: 解决IPv4地址枯竭问题,内置更好的安全性和效率。
专业建议: 优先确保IPv4兼容性,同时积极规划IPv6部署,使用工具(如 ping, ipconfig/ifconfig, nslookup/dig)验证地址可达性和配置,在双栈环境中,确保DNS正确配置AAAA记录。

域名格式解析:服务器的易记别名
域名系统(DNS)将人类可读的域名转换为服务器IP地址。
- 格式: 由点号分隔的层级标签组成,从右向左解析。
- 层级结构:
- 顶级域名: 最右侧部分(如
.com,.org,.net,.cn,.uk)。 - 二级域名: 在TLD左侧(如
baiduinbaidu.com)。 - 子域名: 可选的更细粒度划分(如
wwwinwww.baidu.com,mailinmail.example.org)。 - 主机名: 通常是最左侧部分,标识特定服务器或服务(如
server1inserver1.department.company.com)。
- 顶级域名: 最右侧部分(如
- 解析过程: 用户输入
www.example.com-> 浏览器查询DNS -> 获取对应IP地址 -> 连接服务器。
权威实践: 确保域名注册信息准确(WHOIS记录),精心规划子域名结构(如 api., static., blog.)提升可管理性和安全性,使用DNSSEC增强域名解析安全性,防止劫持和欺骗。
端口号:服务的精确入口点
端口号是同一服务器上区分不同网络服务的核心标识。
- 格式: 0 到 65535 之间的整数。
- 类别:
- 知名端口: 0-1023,预留给系统或公认服务(HTTP: 80, HTTPS: 443, SSH: 22, FTP: 21)。
- 注册端口: 1024-49151,分配给用户进程或应用(MySQL: 3306, Tomcat: 8080)。
- 动态/私有端口: 49152-65535,客户端临时使用。
- 在地址中的作用: 显式指定服务入口,若省略,则使用协议默认端口(如
http://默认80,https://默认443)。
关键策略: 严格遵循最小权限原则:

- 避免使用知名端口: 非必要服务不使用0-1023端口,降低被扫描攻击风险。
- 显式指定非标准端口: 如将内部管理服务运行在
8022而非默认的22。 - 防火墙精细化控制: 仅开放业务必需端口,阻断其他所有端口访问。
服务器地址格式组合实例
理解各部分的组合方式至关重要:
| 地址类型 | 格式示例 | 组成部分解析 | 默认端口 |
|---|---|---|---|
| IP + 端口 | http://203.0.113.50:8080 |
协议:http, 主机:IPv4, 端口:8080 | 80 (未使用) |
| 域名 (隐含端口) | https://www.example.com |
协议:https, 主机:域名, 端口:443 (默认省略) | 443 |
| IPv6 + 域名 | ftp://[2001:db8::1]/files |
协议:ftp, 主机:IPv6 (需方括号), 端口:21 (默认省略) | 21 |
| 带路径的完整URL | https://api.service.com:8443/v2/data |
协议:https, 主机:域名, 端口:8443, 路径:/v2/data | 443 (未使用) |
服务器地址配置与管理核心指南
- 静态配置 vs. DHCP: 关键服务器(数据库、应用主节点)必须使用静态IP保证地址稳定性,非关键节点可使用DHCP+保留地址。
- DNS配置要点:
- A记录: 映射域名到IPv4地址。
- AAAA记录: 映射域名到IPv6地址。
- CNAME记录: 域名别名(如
www.example.comCNAME 到lb.example.com)。 - TTL设置: 根据变更频率调整缓存时间(频繁变更设低TTL,稳定服务设高TTL)。
- 端口映射与转发: 在防火墙或路由器配置端口转发(
WAN IP:Port->内部服务器IP:Port),实现外部访问内部服务。 - 负载均衡地址: 使用单一域名或IP指向负载均衡器(如F5, Nginx, HAProxy),由其分发流量到后端服务器池。
专业级建议与最佳实践
- 安全隔离: 将管理接口(SSH, RDP)与业务服务端口部署在不同网络平面或使用跳板机访问,禁止管理端口直接暴露公网。
- 零信任网络: 摒弃传统边界信任模型,无论内外网访问,均需强身份认证和严格授权(基于服务端口与身份策略)。
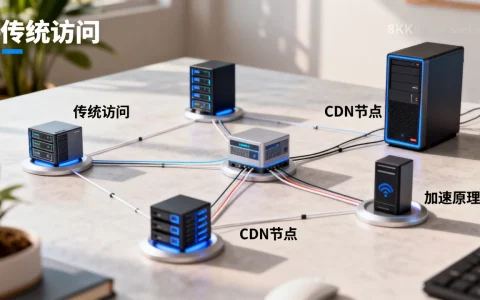
- DNS负载均衡与故障转移: 利用DNS轮询、基于地理位置的解析(GSLB)或健康检查实现流量分发和高可用,结合Anycast技术提升CDN和DNS服务响应速度与韧性。
- IP地址管理工具: 使用专业IPAM系统(如NetBox, phpIPAM)实现IP资源规划、分配、追踪自动化,避免冲突。
- 协议演进: 制定清晰的IPv6迁移路线图,优先在面向公众的服务(Web, DNS)启用双栈支持。
- 服务发现: 在微服务或容器化环境中,采用Consul、etcd或Kubernetes Service机制替代硬编码IP地址。
您最近配置服务器时遇到过哪些地址格式的坑?是端口冲突、DNS解析失败,还是IPv6兼容性问题?欢迎在评论区分享您的实战经验和解决方案!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/5526.html





评论列表(3条)
这篇文章把服务器地址格式讲得挺明白的,核心就是协议://主机[:端口]这个骨架,抓得很准。确实,理解这个格式是上网、搞开发或者配东西的基础,特别是端口那块,新手很容易懵,文章点出默认端口这点很实用。 不过我还有一种理解或者说强调方式哈。我觉得在实际用起来的时候,这个格式的“灵活性”和“隐藏规则”特别值得再唠唠。比如: 1. 那个端口号[:端口],方括号意思是“可以省”。很多时候省了反而更常见(比如直接http://example.com),系统会自动按协议默认端口(如http就是80)去找,但你必须知道默认是啥,不然出问题就抓瞎了。 2. 主机名那块,除了常见的域名和IP,像localhost这种特殊主机名也超级常用(指自己这台机器),还有像局域网内直接用计算机名的(比如http://my-pc),这些虽然本质也是指向地址,但形式上显得简洁。 3. IPv6地址这哥们比较特殊,它里面带冒号,所以写进URL里得用方括号包起来,比如 http://%5B2001:db8::1]:8080,不然会和URL本身的冒号冲突,这个坑不少人踩过。 4. 有些协议或者软件搞“非标准”操作。比如有些数据库连接串,它可能长这样 jdbc:mysql://server:3306/db?user=root,这其实也是在主机端口后头挂了一堆参数,算是在基础格式上的扩展应用吧。还有些私有协议或者特殊工具,地址格式可能玩得更花。 总之,文章把骨架搭得清清楚楚,特别好。但真正玩得转,还得理解这些“筋”怎么活络,怎么根据实际情况伸缩变化。掌握了基础格式,再明白它什么时候能省、什么时候要变、什么时候可以扩展,用起来才更得心应手。下次有机会可以聊聊这些“筋”的具体骚操作!
这篇文章解释服务器地址格式真不错,特别是那个协议://主机名[:端口]的结构,让我这种新手也能快速理解基础。但作为有异常处理强迫症的人,我总觉得它忽略了常见问题,比如协议搞错(像用了https但服务器只支持http),直接连不上,得手动调试,贼麻烦。还有,端口号如果漏掉或冲突(比如多个服务抢同一个端口),配置时就卡壳了,或者主机名无效——DNS解析失败或IP地址拼写错误,那会儿就抓瞎了,只能干瞪眼。实际使用中,防火墙设置不当或服务没启动,也会出异常,文章没提这些,感觉少了个安全网。其实,加上点小建议,比如测试地址有效性或排查错误步骤,会更贴心。总之,内容扎实,但异常处理这块能补强就更完美了。
收藏了!这篇文章讲服务器地址格式的规范,真的超级实用。作为一个搞技术的人,我经常要配置各种服务地址,但有时候记不清细节,比如协议、主机名和端口号的组合。文章里提到标准格式是://[:端口号],比如http或https开头的部分,这些都解释得清清楚楚。我以前就吃过亏,有次忘了加端口号,服务直接连不上,白折腾半天。现在看完,感觉心里更有底了,配置起来会更顺畅。感谢分享,马克一下,以后遇到问题就翻出来参考。内容虽然基础,但细节满满,对新手也很友好。