服务器安保的核心不是买一堆安全产品,而是把系统加固、网络防护和持续监控这三件事做到位,让攻击者进不来、拿不走、留不下。 无论你的服务器承载的是网站、数据库还是应用程序,安保思路都差不多:先缩小攻击面,再堵住已知漏洞,最后盯住异常行为,下面按实战顺序拆解。
服务器安保方案需要覆盖哪些层面?
很多初次接触服务器运维的朋友,以为装了杀毒软件就算安全了,服务器安保方案是一个立体工程,至少需要覆盖系统、网络和应用三个层面,每个层面都有对应的操作清单,缺一不可。

系统层面的加固:从登录入口开始堵漏洞
系统层面的威胁主要来自弱口令、未修补的漏洞和多余的服务,攻击者最常用的手法就是扫描全网IP,尝试用默认密码或常见弱口令登录SSH,所以第一步就是加固登录入口。
- 修改SSH默认端口,比如把22改为8022,能自动过滤掉大量扫描流量。
- 禁用root直接远程登录,改用普通用户加sudo提权。
- 配置密钥认证,关闭密码登录,这一步能挡住绝大多数暴力破解。
- 设置密码复杂度策略,包括长度、字符类型和有效期。
以Linux服务器为例,编辑/etc/ssh/sshd_config文件,把Port 22改为自定义端口,将PermitRootLogin设为no,然后重启sshd服务,操作路径很清晰,每次改动后记得用新终端验证能否正常登录,避免把自己锁在外面。
网络层面的防护:防火墙与访问控制
网络层面解决的是“谁可以连你的服务器”的问题,一台业务服务器,通常只需要开放80(HTTP)、443(HTTPS)和SSH端口,其他端口一律关闭,无论是云服务器的安全组还是本地防火墙,规则都应该遵循白名单原则。
- 只放行业务必需的端口,例如Web服务器只开放80和443。
- 数据库端口(如3306、6379)禁止对公网开放,只允许内网IP访问。
- 管理端口(如SSH)可以限制来源IP,只允许公司出口IP连接。
- 使用防火墙工具(如firewalld或iptables)设置默认拒绝策略。
云服务器用户尤其要注意安全组配置,很多人直接放行所有端口,等于把服务器裸奔在公网上,行业共识认为,安全组是云服务器安保的第一道闸门,配置错了,后面做再多加固也白搭。

应用层面的安全:别让Web漏洞拖垮整台机器
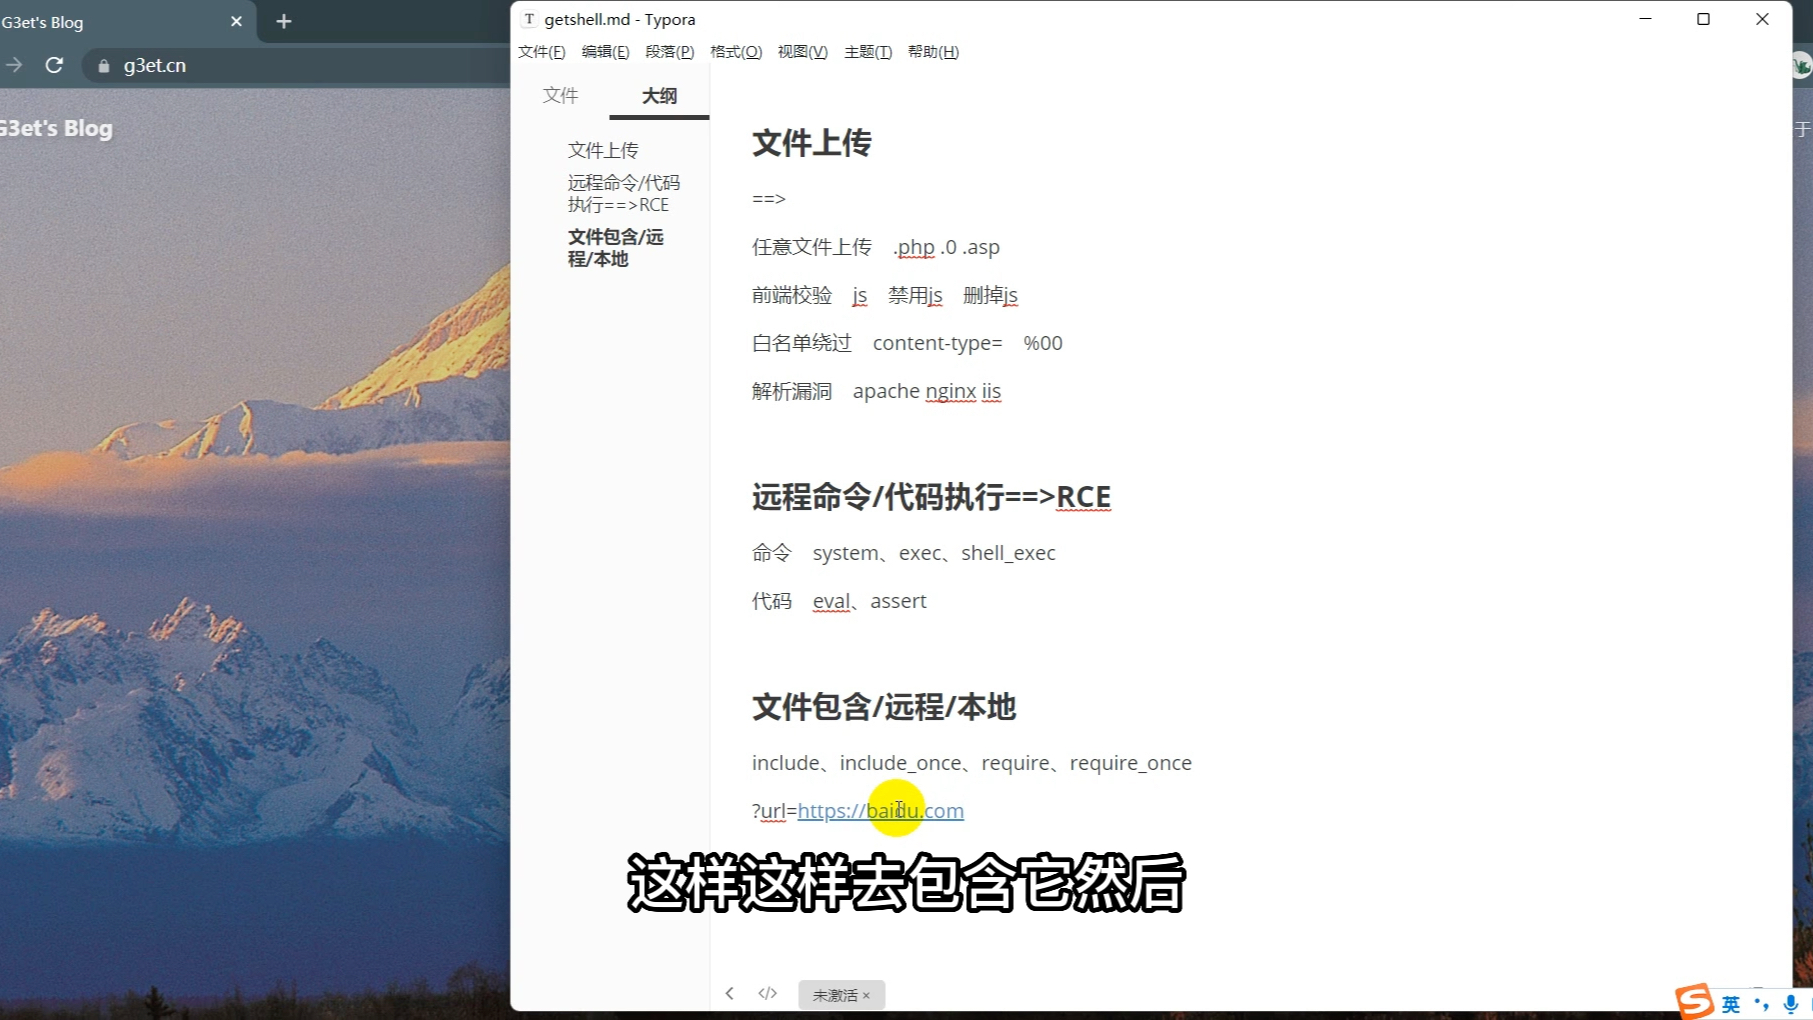
应用层漏洞是服务器被入侵的主要途径之一,比如老旧CMS系统里的SQL注入、文件上传漏洞,攻击者利用这些漏洞可以直接拿到webshell,进而控制整台服务器,应用层防护的要点是“及时更新”和“最小化权限”。
- 定期更新操作系统和软件补丁,尤其是Web中间件和数据库。
- 删除不需要的PHP函数,如
exec()、system()等危险函数。 - 对上传目录设置禁止执行脚本的权限。
- 部署Web应用防火墙(WAF),拦截常见攻击流量。
对于使用开源CMS(如WordPress)的站点,建议关闭XML-RPC功能,移除默认管理员账户,并定期检查插件和主题的更新日志,服务器安保不是一锤子买卖,而是持续维护的过程。
服务器被入侵后如何处理?
即使做了防护,也不能保证百分之百不被攻破,更重要的是,当你发现服务器行为异常时,有没有一套清晰的应急流程,很多人遇到服务器被入侵后的第一反应是重装系统,但这样会丢失关键证据,而且如果入侵入口没堵上,重装后还会被再次攻破。
第一步:隔离与取证
发现异常后,立即断开服务器的公网连接,但不要直接关机,关机或重启会丢失内存中的证据,比如正在运行的恶意进程和网络连接,正确做法是:
- 在云控制台通过VNC登录,或者直接使用安全组临时封禁所有外部IP。
- 保存当前进程列表、网络连接状态和登录日志。
- 复制恶意文件到隔离目录,不要直接删除,保留原始样本。
比如执行netstat -antup查看当前连接,ps aux查看可疑进程,last查看登录记录,这些命令输出的信息是后续追溯攻击来源的重要依据。
第二步:排查与清除
隔离之后,需要找到攻击者留下的后门,常见藏匿位置包括计划任务、启动项、SSH公钥和Web目录中的一句话木马。
- 检查
/etc/crontab和用户级crontab,看有没有异常任务。 - 检查
/root/.ssh/authorized_keys,确认没有被添加陌生公钥。 - 检查Web目录中的PHP文件,重点查找最近修改的文件。
- 使用
rkhunter或chkrootkit扫描已知rootkit。

清除后门时,要连根拔起,不要只删文件,比如攻击者通过某个漏洞提权,那么还需要修复对应漏洞,否则下次还会被利用,如果服务器被植入内核级rootkit,最稳妥的方案是备份数据后重装系统。
第三步:恢复与复盘
完成清理后,再恢复业务,恢复前需要修改所有账户密码,包括数据库、FTP、控制台密码,同时检查是否有新增用户,以及sudoers文件是否被篡改,最后复盘整个事件:攻击者是通过哪个端口进来的?哪条规则没生效?监控日志有没有告警?
复盘的价值在于把这次入侵变成一次安全能力的提升,业内专家指出,大多数服务器被入侵事件都源于安全基线未落实,比如弱口令、未打补丁、日志未开启,把这些短板补齐,才能避免下一次。
如何选择服务器安保服务商?
自己动手做安保固然可行,但很多中小企业没有专职运维,这时候委托给服务商是更现实的选择,选择服务商时,不光看价格,还要看服务内容和响应速度。
云服务商自带的安全组件够用吗?
简米云、酷番云、华为云等主流云厂商都提供了基础安全组件,比如免费的云监控、基础DDoS防护和安骑士(或类似产品),这些组件能覆盖常规的入侵检测和漏洞扫描,对于小型业务足够用,但如果你需要等保合规、重保值守或深度渗透测试,就得考虑第三方专业安保服务。
第三方安全服务的价格与价值
第三方服务商提供的服务器安保方案通常包括:基线核查、漏洞扫描、WAF部署、日志审计和7×24小时监测,价格方面,根据服务器数量和防护等级,包年费用从几千元到数万元不等,具体选择时,可以要求对方提供试用报告,看看能否发现你现有环境的真实风险。
- 基础版:日常巡检+应急响应,适合单体网站。
- 标准版:增加WAF和日志分析,适合有数据库的业务系统。
- 旗舰版:包含重保服务、渗透测试和安全培训,适合金融、电商等场景。
地域因素:本地化运维团队是否必要?
如果你的服务器托管在特定机房,或者业务对延迟敏感,选择有本地服务团队的公司会更方便,比如在一线城市,“北京服务器安全运维”或“上海服务器安保服务”这类本地化需求,通常需要服务商能提供线下支持和快速到场能力,异地服务商虽然价格可能更低,但遇到硬件故障或网络割接时,沟通成本会明显上升。

服务器安保的常见误区
很多人在服务器安保上花了不少钱,却依然被入侵,多半是踩了下面两个坑。
装了防火墙就万事大吉
防火墙只是网络层面的过滤规则,它管不了应用层攻击,比如一个正常的HTTP请求,里面藏着SQL注入代码,防火墙默认是放行的,因为80端口必须开放,真正的防护需要结合WAF、入侵检测和日志审计,才能识别出流量中的异常载荷。
数据备份等于安全防护
备份是数据恢复的最后一道保险,但备份本身不能防止入侵,攻击者可以删除你的备份文件,也可以加密你的数据勒索赎金,正规的备份策略应该是异地、离线、多版本,并且定期演练恢复流程,备份系统本身也要纳入监控范围,防止被攻击者一锅端。
服务器安保的本质是风险管理,不是买了一堆产品就高枕无忧,你需要清楚自己的服务器上跑的是什么业务,数据值多少钱,能承受多长的停机时间,把这些想清楚了,再去决定投入多少预算和人力。
服务器安保常见问题解答
问:服务器安全防护措施有哪些是必须做的?
至少要做四件事:修改默认端口和管理员账号、关闭不需要的服务、配置防火墙白名单、开启系统日志和入侵检测,这四件事成本低、见效快,是服务器安保的底线。
问:服务器被入侵后数据还能恢复吗?
如果之前有异地备份,可以恢复到最近一次备份的时间点,但会丢失备份时间点之后的数据变更,如果没有备份,需要尝试数据恢复工具,但成功率取决于攻击者是否覆盖了磁盘空间,备份策略比应急恢复工具更重要。
问:云服务器和物理机的安保方案有什么区别?
云服务器由云厂商负责物理安全和虚拟化层安全,你可以通过安全组快速配置网络隔离,还能利用云监控和快照功能,物理机则需要自己考虑机房物理访问控制、硬盘加密和硬件故障风险,在系统层和应用层,两者的加固思路完全一致。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/558416.html