遇到FTP服务器1003无标题错误,核心原因是服务端配置或网络环境导致连接中断,按照系统日志、防火墙、端口和权限的顺序排查即可快速定位并解决。
FTP服务器1003无标题错误到底是什么
很多朋友在搭建或使用FTP服务器时,客户端突然弹出一个无标题的报错框,里面只显示一个数字代码1003,这个错误不像常见的530或550那样有明确提示,窗口顶部连个标题都没有,让人摸不着头脑,1003无标题并不是一个统一的标准错误代码,而是不同FTP软件在底层连接失败时,界面层未捕获异常导致的显示问题,业内专家指出,这类错误本质上是客户端与服务器之间的握手或命令交互被中断,具体原因可能涉及以下几个方面。
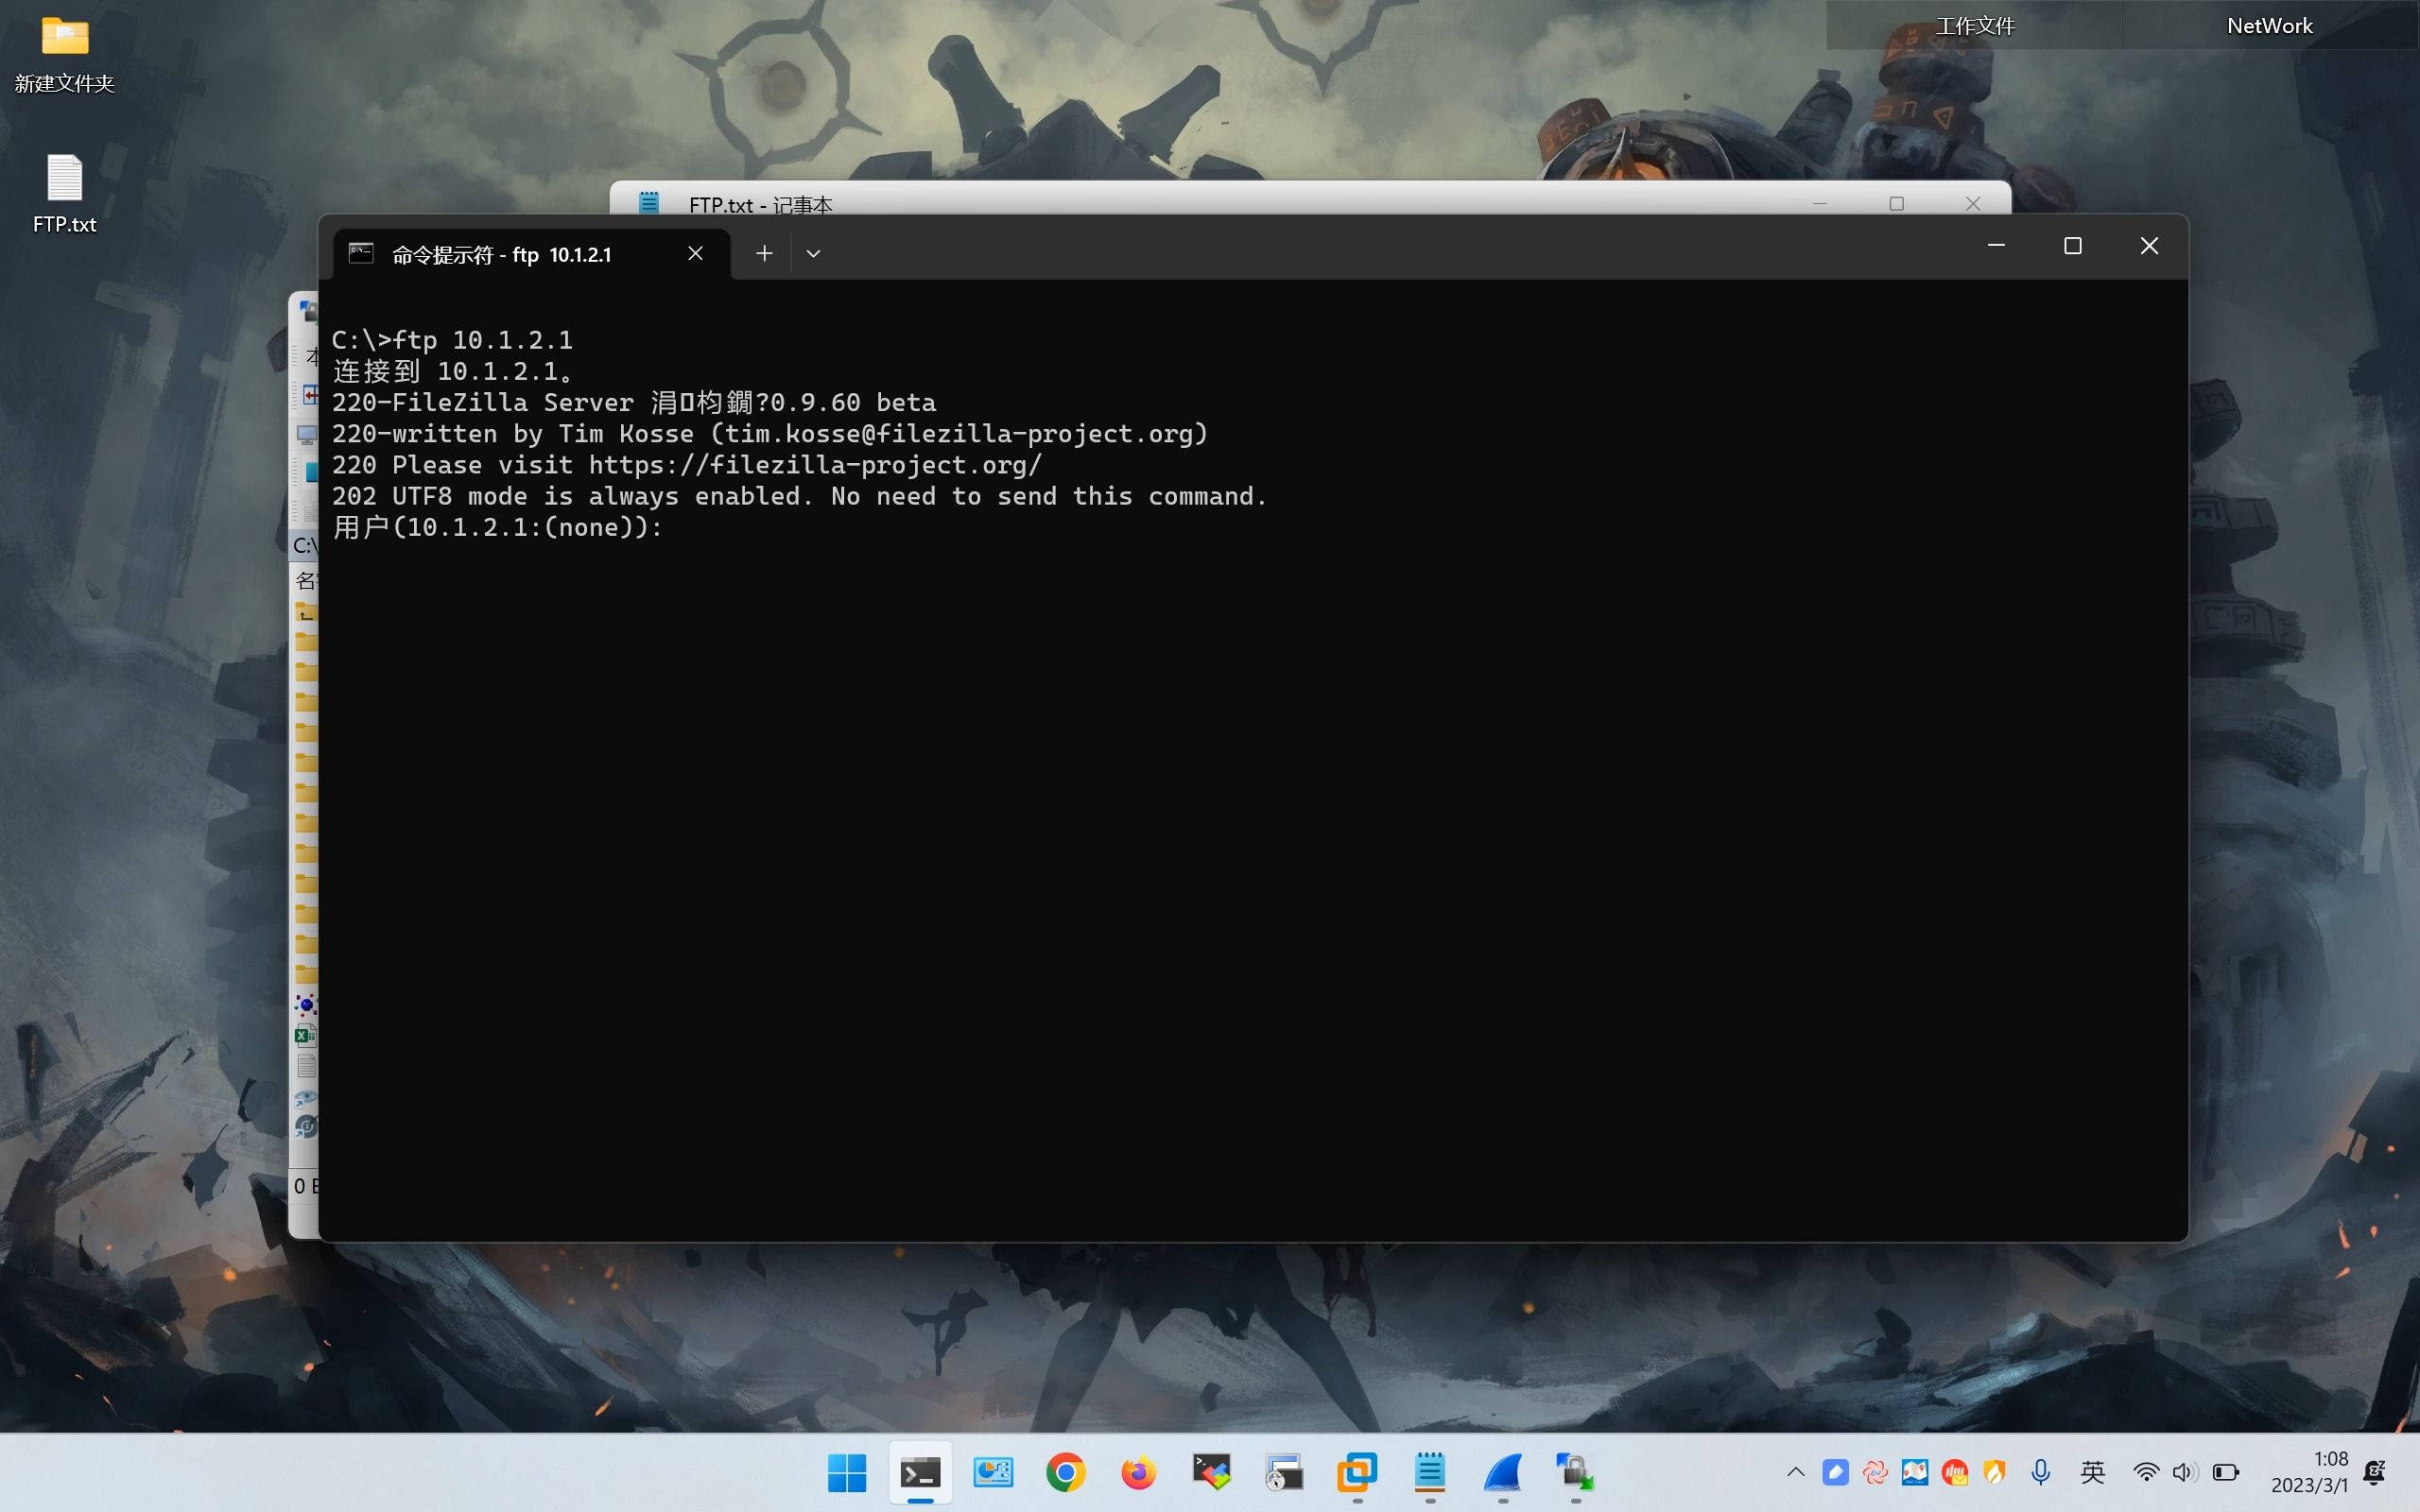
1003无标题出现的典型场景
- 用FileZilla客户端连接自建的Windows IIS FTP时,输入密码后立刻弹出无标题窗口,代码1003。
- 在Linux服务器上使用vsftpd,客户端连接后列出目录一半就断开,报错1003无标题。
- 企业内网迁移FTP后,部分用户能连,部分用户报1003,且窗口无任何额外信息。
错误背后的通用逻辑
无论哪个FTP软件,连接过程都分三步:控制连接(端口21)、身份验证、数据连接(主动或被动模式),1003无标题多半发生在数据连接建立阶段,控制连接已经成功,用户名密码通过,但服务器尝试打开数据通道时,客户端或防火墙阻断了随机端口,导致瞬间断连,客户端界面来不及渲染错误标题,就只显示一个裸代码。
分步排查:从日志到网络,逐个击破
既然问题集中在数据连接,那排查路径就非常清晰,不需要看长篇理论,直接动手操作更高效。
第一步:抓取服务器端日志
无论你用哪种FTP服务软件,日志都是最直接的证据。
- Windows IIS FTP:打开“IIS管理器”,找到站点,双击“FTP日志记录”,查看最近日志文件,通常位于
%SystemDrive%\inetpub\logs\LogFiles,搜索报错时间点,如果出现227 Entering Passive Mode后紧跟超时或断开记录,说明被动模式端口被拦截。 - FileZilla Server:在菜单栏点击“服务器” -> “显示日志”,查找
EPSV或PASV相关行,如果日志显示425 Can't open data connection,基本确定是防火墙或端口范围问题。 - vsftpd:检查
/var/log/vsftpd.log,关键字500 OOPS或failed to open data connection。
第二步:检查防火墙与安全组
相当一部分1003无标题错误,根源是防火墙拦住了数据端口。
- Windows防火墙:先确认入站规则是否允许21端口,如果只开放了21,被动模式的高位端口(默认1024-65535或自定义范围)会被拦截,需要新增规则,开放TCP端口范围,比如FileZilla Server默认是50000-51000,操作路径:
控制面板\系统和安全\Windows Defender 防火墙\高级设置-> 入站规则 -> 新建规则 -> 端口。 - 云服务器安全组:简米云、酷番云等平台,除了21端口,还要在安全组中放行被动端口范围,很多用户只开了21,结果被动连接全部被挡,导致1003无标题。
- 企业路由器/硬件防火墙:如果在内网,找网络管理员确认是否开启了FTP ALG(应用层网关),有些老旧设备会错误修改FTP命令,导致数据连接失败。
第三步:核实FTP服务软件配置
不同服务器软件的配置差异很大,但核心是被动模式端口范围和客户端IP地址解析。
- FileZilla Server:
编辑->设置->被动模式设置,勾选“使用自定义端口范围”,建议填50000-51000,在“外部服务器IP地址”中填上服务器的公网IP(如果服务器在NAT后面),很多1003无标题就是因为服务器不知道自己的公网IP,给客户端返回了内网地址,客户端无法连接。 - vsftpd:配置文件
/etc/vsftpd/vsftpd.conf,添加以下三行:pasv_enable=YES pasv_min_port=50000 pasv_max_port=51000 pasv_address=你的公网IP然后重启服务
systemctl restart vsftpd。 - Windows IIS FTP:打开IIS管理器,选择FTP站点,双击“FTP防火墙支持”,在“数据通道端口范围”中填入端口范围,比如
50000-51000,在“外部IP地址”中填入服务器公网IP。
第四步:测试客户端与网络工具
服务器端配置完后,用客户端测试,并配合工具验证。
- 命令行测试:在客户端电脑打开cmd,输入
ftp -d 服务器IP,开启调试模式,连接并输入用户名密码后,如果看到Passive (xxx,xxx,xxx,xxx,195,80),说明被动模式返回了地址。195,80代表端口195256+80=50000,正好是配置的端口范围,如果端口不在范围内,说明配置未生效。 - telnet检测:在客户端电脑
telnet 服务器IP 21,看能否连通,如果能连,输入USER test和PASS test(如果有测试账号),再尝试PASV命令,服务器应该返回端口信息,如果卡住,说明数据通道不通。 - 抓包工具:如果以上步骤都正常,但依然报1003无标题,用Wireshark在客户端抓包,过滤
ftp,看服务器返回的227 Entering Passive Mode后面的IP和端口,与配置是否一致,很多情况下是NAT设备没有正确转换IP,导致客户端去连接内网IP。
深入场景:当1003无标题出现在特定条件下
有些用户遇到的1003无标题,只在特定网络或操作下出现,这需要针对场景调整。
主动模式与被动模式的选择
- 如果客户端在严格的企业防火墙后面,被动模式经常被拦截,导致1003无标题,此时可以让客户端强制使用主动模式,在FileZilla客户端:
文件->站点管理器-> 选择站点 ->传输设置,将“传输模式”改为“主动”,如果服务器端也支持主动模式,数据连接会由服务器主动连接客户端,绕过客户端防火墙,但注意,服务器端也要开放主动模式的端口(通常是20端口,且需要防火墙规则)。 - 反过来,如果服务器在NAT后面,主动模式会失败,必须用被动模式并正确配置外部IP。
使用Windows自带FTP服务的特殊问题
Windows自带的FTP服务(IIS FTP)在老版本中容易出1003无标题,尤其是Windows Server 2008 R2,原因是防火墙与FTP服务的兼容性,解决方案:在Windows防火墙中,除了端口规则,还要开启“FTP服务器”的入站规则(系统自带规则),在IIS管理器中,确保FTP站点的“FTP防火墙支持”中,外部IP地址填写正确,如果服务器有多个公网IP,必须填FTP流量实际走的那个IP。
跨平台连接:Linux vsftpd + Windows客户端
Linux服务器用vsftpd时,Windows客户端报1003无标题,多半是SELinux或AppArmor在干扰,查看/var/log/audit/audit.log,搜索ftp或vsftpd,如果发现avc: denied,说明SELinux阻止了vsftpd访问特定端口,执行setsebool -P ftpd_use_passive_mode 1,并检查ftpd_full_access等布尔值,这是很多运维人员容易忽略的环节。
预防与优化:避免1003无标题卷土重来
解决了一次错误,不代表以后不会出现,尤其当网络环境变化或服务器迁移时,相同的症状可能复发,做好以下几点,能大幅降低故障率。
设定固定的被动端口范围
无论用什么FTP软件,都不要使用默认的随机高位端口,手动指定一个范围,比如50000-51000,并在防火墙和安全组中固定放行,这样后续巡检时,只需要检查这一个端口段,而不是面对整个1024-65535。
配置日志轮转与保留策略
日志是排查1003无标题的第一手资料,如果日志被覆盖或丢失,排查会非常困难,设置日志保留至少30天,并对关键字段(如425、227、500)设置告警,在Windows上可以用PowerShell脚本定期检查,在Linux上可以用fail2ban或logwatch。
定期测试连接
写一个脚本,每天凌晨用客户端命令自动连接FTP服务器,上传一个空文件并删除,如果失败则发送邮件通知,比如用curl -T /dev/null ftp://user:pass@server/,返回非0状态码就报警,这样能在用户发现之前就排查到1003无标题的苗头。
绑定客户端IP与使用SSL/TLS
如果1003无标题频繁出现在某些特定客户端,而其他客户端正常,基本可以断定是客户端所在网络环境问题,可以在服务器上设置IP白名单,只允许信任的IP段连接,减少外部干扰,启用FTPS(FTP over SSL/TLS),加密控制通道和数据通道,可以避免一些中间设备篡改FTP命令导致的数据连接异常。
常见问题与解答
FTP服务器1003无标题错误,为什么重启后暂时好了?
重启FTP服务或服务器后,临时释放了端口占用,重置了网络连接状态,所以1003无标题暂时消失,但根因(防火墙只放行21端口、被动端口范围未被配置)依然存在,当并发连接数增多或使用特定端口时,问题会再次出现,建议按上述排查步骤,彻底配置被动端口范围并更新防火墙规则。
使用Windows IIS FTP,内网正常,外网访问报1003无标题,怎么解决?
这是典型的NAT穿透问题,内网客户端直接连接服务器内网IP,FTP命令中的IP地址正确,外网客户端访问时,服务器返回的被动模式IP是内网地址,客户端无法连接,在IIS FTP的“FTP防火墙支持”中,将“外部IP地址”设置为服务器的公网IP,并确保防火墙和安全组放行了对应的被动端口范围,如果服务器有多个公网IP,需要指定FTP流量使用的那个。
1003无标题会不会是客户端软件版本太低?
客户端版本过旧确实可能不兼容新版的FTP协议,但大多数情况下,1003无标题与协议版本无关,而是连接过程中的数据通道问题,可以尝试更新客户端到最新版,同时检查服务器是否强制要求TLS或特定的加密协议,如果客户端不支持TLS,而服务器关闭了明文FTP,连接会在握手阶段中断,此时看到的错误代码可能不是1003,而是其他,建议先确认服务器是否允许明文连接,再进行版本升级。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/558734.html