FTP连接超时通常由服务器端超时参数过短、被动模式端口未开放或防火墙拦截导致,调整服务器空闲超时与数据连接超时设置是优先解决手段。
FTP连接超时是日常运维中最常见的报错之一,尤其在企业文件传输或大文件上传场景下格外频繁,问题并非总是出在客户端,服务器端配置往往才是关键,下面直接从服务器设置入手,拆解不同平台和场景下的调整方法。
ftp连接超时怎么解决?先从服务器设置入手
遇到FTP连接超时,第一反应不应该是重启客户端,而是检查服务器端参数,绝大多数FTP服务端软件都内置了超时控制机制,默认值通常偏保守,例如vsftpd的默认空闲超时只有120秒,这在传输大文件或网络波动时很容易断连。
检查服务器端超时参数
不同FTP服务器软件的超时参数名称不同,但核心逻辑一致:控制数据传输通道和会话的最大空闲时间。
- vsftpd(Linux):关键参数包括
idle_session_timeout(默认120秒)、data_connection_timeout(默认300秒),如果客户端在传输过程中经常中断,优先调大这两个值,建议将idle_session_timeout设置为600秒,data_connection_timeout设置为600秒以上,修改后需重启vsftpd服务。 - ProFTPD:使用
TimeoutIdle和TimeoutNoTransfer参数,默认值分别为600秒和300秒,若上传大文件频繁超时,可将TimeoutNoTransfer提升至600甚至900秒。 - IIS FTP(Windows):通过IIS管理器进入FTP站点,双击“FTP超时设置”,分别调整“连接超时”和“数据连接超时”,默认连接超时为120秒,数据连接超时为300秒,建议改为600秒起。
调整防火墙和被动模式端口范围
FTP超时往往不是参数本身的问题,而是防火墙或NAT设备拦截了被动模式的数据连接端口,业内专家指出,相当一部分FTP连接超时源于被动模式端口范围没有正确开放。
- 在vsftpd中设置
pasv_min_port和pasv_max_port,指定一个端口范围,比如pasv_min_port=50000和pasv_max_port=51000,然后在服务器防火墙中放行这个范围,并确保客户端网络也允许这些端口出站。 - 对于IIS FTP,同样需要指定被动模式端口范围,并在Windows防火墙中添加入站规则,如果使用简米云或酷番云服务器,还需在云控制台的安全组中放行对应端口。
- 检查客户端是否强制使用主动模式,主动模式在客户端有防火墙时容易导致数据连接超时,建议客户端统一使用被动模式,并在服务器端配置合理的端口范围。
ftp连接超时原因分析:常见配置误区
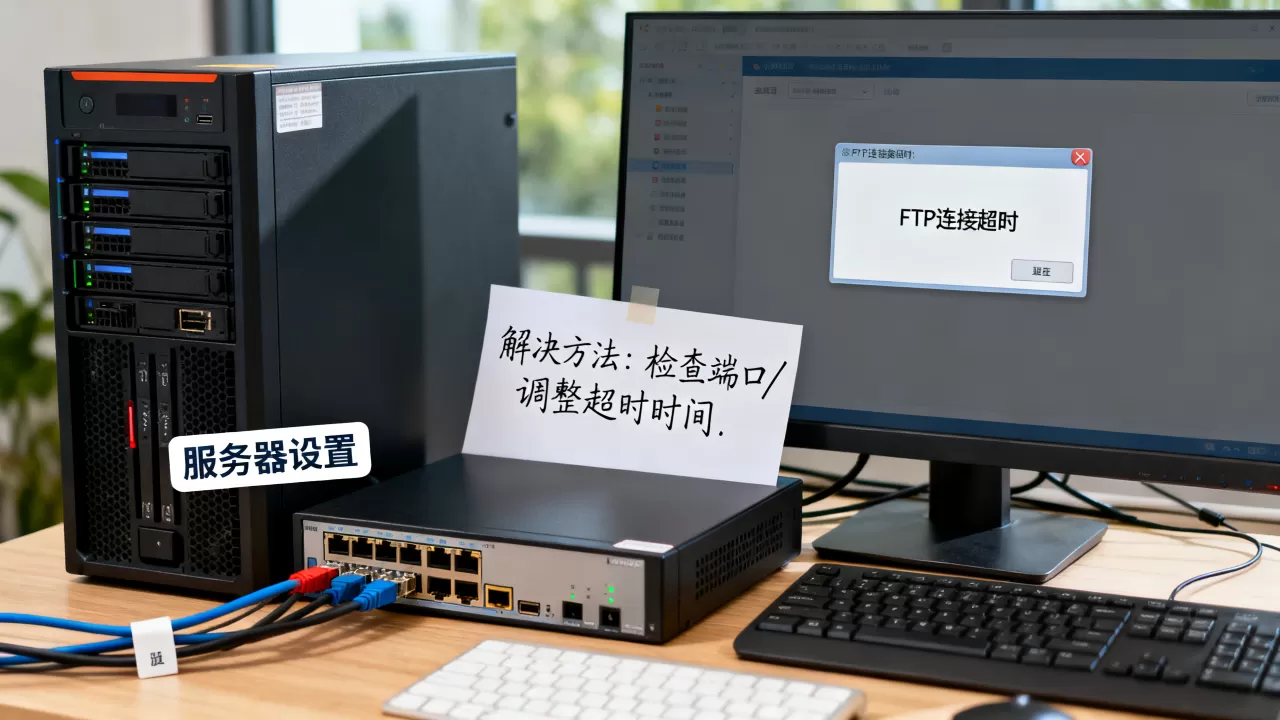
很多人在排查超时问题时只盯着客户端,却忽略了服务器端几个容易踩坑的点,以下三个场景是导致连接超时的高频原因。
会话超时与传输超时混淆
服务器端存在两类超时:空闲会话超时和数据连接超时,空闲会话超时指客户端在登录后没有任何操作超过一定时间,服务端主动断开;数据连接超时则指数据传输过程中无响应的时间上限,如果客户端频繁在传输中途断开,往往是数据连接超时设置过短,而非空闲超时,许多人只调整了idle_session_timeout,却没修改data_connection_timeout,问题依旧。
被动模式端口被防火墙阻断
这是最隐蔽的问题,当FTP客户端使用被动模式时,服务器会随机开放一个端口用于数据传输,如果该端口未在防火墙或安全组中放行,客户端在接收到端口信息后尝试连接就会超时,具体表现为:登录成功、列出目录成功,但下载或上传大文件时在传输开始时或中途超时。
- 排查方法:在服务器端执行
tail -f /var/log/vsftpd.log,同时用客户端发起传输,如果日志中出现“passive connection refused”或类似错误,基本可以确定是被动端口被拦截。 - 解决方案:固定被动端口范围,并在防火墙和安全组中同步放行,同时检查服务器是否开启了SELinux,它也会拦截FTP被动端口。
客户端与服务器超时设置冲突
有些客户端(如FileZilla)默认也有超时限制,如果服务器超时时间远大于客户端超时,客户端会先断开,常见误区是只调大服务器端,忽略客户端自身的超时设置,例如FileZilla的“超时”设置默认为20秒,这指的是控制连接无响应时的等待时间,但实际数据传输超时由服务器控制,不过客户端还有“传输超时”选项,用于控制无数据传输时的最大等待时间,默认300秒,如果网络不稳定,这个值也需要增大。
ftp服务器设置超时时间:分平台操作指南
不同平台和FTP服务软件的超时设置路径不同,下面给出具体操作步骤。
Linux vsftpd 超时设置
vsftpd是目前使用最广泛的Linux FTP服务器,配置集中在/etc/vsftpd/vsftpd.conf。
- 打开配置文件,找到或添加以下参数:
idle_session_timeout=600# 空闲会话超时,单位秒data_connection_timeout=600# 数据连接超时,单位秒connect_timeout=60# 连接超时,默认60秒,一般无需调整accept_timeout=60# 被动模式等待客户端连接超时,默认60秒
-

如果涉及被动模式,还需要设置:
pasv_enable=YESpasv_min_port=50000pasv_max_port=51000pasv_address=服务器公网IP(如果服务器在NAT后)
- 保存后重启vsftpd:
systemctl restart vsftpd或service vsftpd restart。
对于大文件传输场景,还可以调整max_per_ip和max_clients,避免并发过多导致资源耗尽。
Windows IIS FTP 超时设置
IIS管理器中的FTP超时设置较直观,但容易忽略被动模式端口配置。
- 打开IIS管理器,选中服务器节点,双击“FTP防火墙支持”。
- 在“数据通道端口范围”中输入一个端口范围,例如50000-51000,并勾选“允许通过防火墙”。
- 返回站点层级,选择对应FTP站点,双击“FTP超时设置”。
- 分别设置“连接超时(秒)”和“数据连接超时(秒)”,建议600秒以上。
- 在Windows防火墙中添加入站规则,允许上述端口范围,协议为TCP。
- 如果使用云服务器,还需在云控制台安全组中放行相同端口。
第三方FTP服务器软件(FileZilla Server)
FileZilla Server以图形界面操作简便著称,但超时设置藏在菜单中。
- 打开FileZilla Server界面,点击菜单“Edit” -> “Settings”。
- 左侧选择“General Settings”,在“Connection timeout”处设置控制连接超时,默认120秒,建议改为600秒。
- 选择“Passive mode settings”,勾选“Use custom port range”,输入起始和结束端口,例如50000-51000。
- 同样需要在防火墙和安全组中放行该端口范围。
- 重启FileZilla Server服务使配置生效。
实战:ftp上传超时设置与优化
除了服务器端,客户端和网络环境对上传超时也有直接影响,以下是一些可验证的实操步骤。
调整客户端超时参数
以FileZilla客户端为例,点击“编辑” -> “设置” -> “传输”。
- 找到“超时”设置,默认20秒,建议保持20秒,这是控制连接超时,一般不需要改。
- 关键在“传输超时”选项,默认300秒,如果上传大文件或网络延迟高,建议改为600秒以上。
- 同时勾选“被动模式”和“限制本地端口使用”等选项,避免端口耗尽。
对于其他FTP客户端,如FlashFXP或CuteFTP,同样存在类似“传输超时”或“数据连接超时”设置,统一调整为600秒可以兼容大多数场景。
优化网络环境与传输模式
- 强制使用被动模式:在客户端连接设置中,将传输模式固定为“被动(PASV)”,避免主动模式因防火墙问题导致数据连接超时。
- 使用专用FTP代理或加速:如果跨地域传输(如国内服务器与海外办公室),考虑使用FTP over SSL/TLS或配置CDN加速,但注意加密会带来额外开销,超时时间需相应增加。
- 分段传输大文件:对于超过1GB的文件,建议使用支持断点续传的客户端,并启用“保持连接”功能,在传输过程中定期发送NOOP命令保持会话活跃。
服务器端资源限制排查
超时不一定全是参数问题,服务器资源耗尽也会导致连接异常。
- 查看
/etc/security/limits.conf,确保nofile(最大打开文件数)足够大,FTP每个连接至少占用一个文件描述符,并发连接多时容易突破限制。 - 检查
/proc/sys/net/ipv4/ip_local_port_range,如果临时端口范围过小,被动模式连接时可能无法分配端口,导致超时,建议将范围扩大,例如1024 65000。 - 使用
ss -s或netstat -s查看连接状态,确认是否有大量TIME_WAIT或CLOSE_WAIT堆积,这些状态会消耗端口和内存,间接导致超时。
FTP连接超时设置常见问题
ftp连接超时怎么办?最快的方法是什么?
先检查服务器端超时参数是否过低,将idle_session_timeout和data_connection_timeout都设置为600秒以上,同时确认防火墙放行了被动模式端口范围,如果问题依旧,用telnet测试服务器21端口是否可达,排除网络层问题。
修改ftp服务器设置超时时间后为何不生效?
配置修改后必须重启FTP服务,对于vsftpd,执行systemctl restart vsftpd;对于IIS,需在IIS管理器里“重新启动”站点,检查配置文件语法是否正确,例如vsftpd的配置项前后不能有空格,参数值必须大写(YES/NO),如果使用了被动模式,还需确保pasv_address指向正确的公网IP。
大文件ftp上传超时怎么解决?需要调整哪些参数?
核心是调大data_connection_timeout(vsftpd)或对应数据连接超时值,建议至少900秒,客户端传输超时也需要同步增加,如果网络丢包率高,考虑启用FTP的lsof保持连接或使用CWD命令定期刷新,服务器端被动端口范围要足够大,避免端口复用导致冲突。
FTP连接超时问题的根源往往不出在单点,而是服务器、客户端、网络三者的超时配置不匹配,从服务器端超时参数、被动模式端口范围到客户端传输超时,逐一检查并调整,可以覆盖绝大多数超时场景,没有万能的默认值,根据实际传输文件大小和网络环境灵活设置才能避免反复断连。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/560935.html