FTP服务器上传文件超时,核心原因是数据连接被中断或被动模式配置不当,解决方向是调整客户端超时设置、切换传输模式并检查服务器防火墙。
FTP上传文件超时原因,先从这几个地方查
FTP上传文件超时不等于服务器宕机,多数情况下,文件传了一半卡住,进度条不动,最后客户端报“连接超时”或“数据通道超时”,这个现象背后,通常是被动模式端口范围受限、客户端超时阈值过短、网络链路丢包这三类问题在作祟。
主动模式与被动模式的端口差异
FTP有两种工作模式,主动模式下,服务器主动连接客户端的随机端口,家庭宽带和多数企业内网都有入站防火墙拦截,这种模式在公网环境下几乎必现超时,被动模式下,客户端连接服务器的随机端口范围,但相当一部分服务器只开放了21端口,没有放行1024-65535区间的动态端口,导致数据通道建立失败。
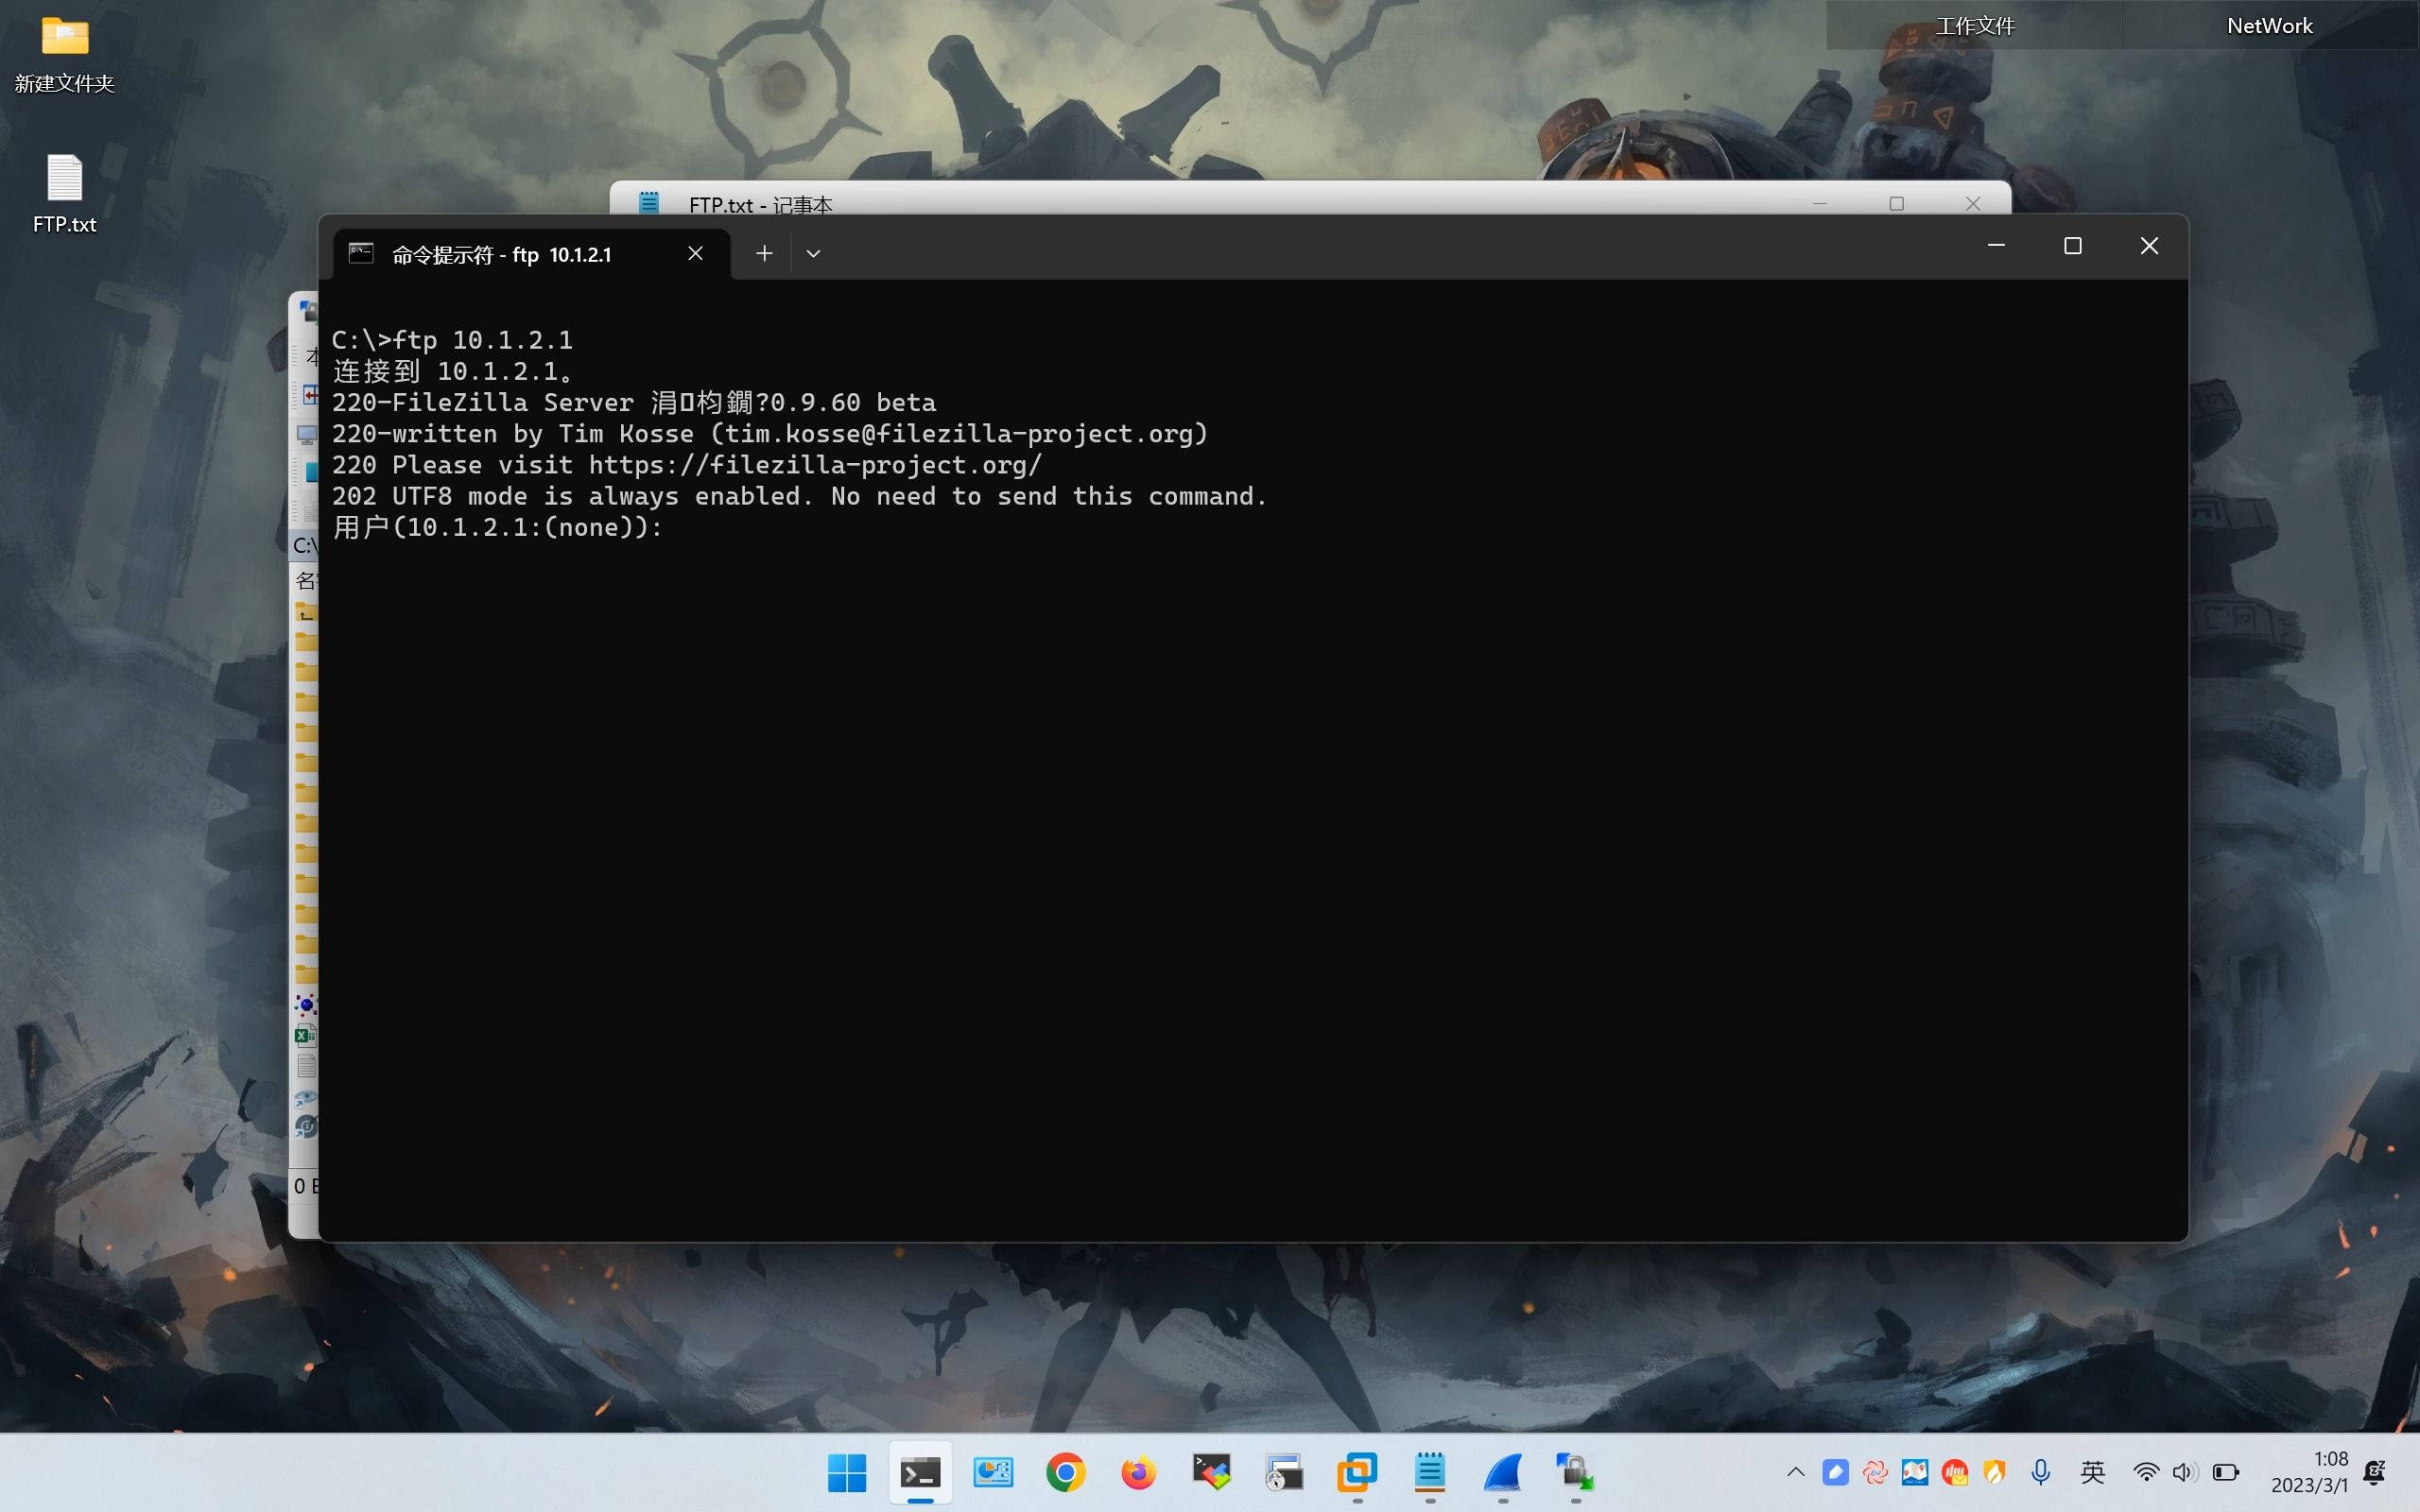
诊断动作:FileZilla客户端连接后,观察消息日志里“列出目录”之后是否出现“连接超时”,如果列目录正常但上传大文件超时,问题集中在数据通道;如果连目录都刷不出来,基本是控制连接被劫持。
服务器端防火墙和云安全组配置
云服务器和物理服务器的防火墙维度不同,云服务器需要同时检查安全组入方向规则和操作系统防火墙,安全组未放行被动端口范围,是云上FTP上传文件超时的最常见原因,Linux服务器的iptables或firewalld同理,仅放行21端口等于只开了一半门。
操作路径(以简米云为例):控制台 → ECS实例 → 安全组 → 配置规则 → 入方向 → 添加/放行端口范围,例如30000-40000/TCP,若使用宝塔面板,在“安全”菜单中同时放行21端口和被动端口段。
FTP服务器上传文件超时怎么解决,按这四步排查
第一步:换被动模式并缩短超时阈值验证连通性,FileZilla中依次打开“编辑 → 设置 → 连接”,将“连接超时”和“传输超时”都改为20秒,在“传输”设置中勾选“被动模式”,如果20秒内报错,说明端口不通;如果不再报错,说明原超时设置过短。

第二步:调整服务端被动端口范围,以vsftpd为例,编辑/etc/vsftpd/vsftpd.conf,添加以下参数:
pasv_enable=YESpasv_min_port=30000pasv_max_port=40000pasv_address=服务器公网IP
修改后执行systemctl restart vsftpd,若服务器在NAT后面,pasv_address必须填写公网IP,否则客户端收到的数据连接地址是内网地址,必然超时。
第三步:检查客户端本地网络,上传超时不一定全是服务器责任,本地网络的上行带宽被占满、路由器连接数耗尽、运营商对非标准端口限速,都会导致传输中断,用ping 服务器IP -t观察延迟,如果丢包率大于1%,先解决网络链路问题。
第四步:更换FTP客户端对比测试,用FileZilla超时,换FlashFXP或WinSCP试试,不同客户端对超时重试的机制不同,如果换客户端后正常,说明原客户端配置有问题,而非服务器故障。
FTP客户端上传超时时间设置,按场景调整
FileZilla的设置路径
FileZilla的“传输超时”默认20秒,这是指两次数据包之间的间隔,不是总传输时长,传大文件时,如果磁盘写入速度跟不上,间隔超过20秒就会误判超时,把“超时时间”改为60秒或120秒,能覆盖绝大多数机械硬盘的写入波动场景。
WinSCP的命令行参数
WinSCP支持通过命令行指定超时参数:
/timeout=60设置连接超时/reconnecttimeout=120设置断线重连超时
脚本自动化上传任务必须显式设置这两个参数,默认值在弱网环境下不够用。
浏览器FTP上传的局限
浏览器直接访问ftp://地址上传文件,超时策略由浏览器内核决定,用户无法自定义,Chrome和Edge已逐步移除FTP支持,还在用浏览器传大文件的场景,建议切换到专业客户端。

FTP服务器上传速度慢和超时的关联
速度慢和超时是两回事,但经常同时出现,速度慢是吞吐量不足,超时是连接中断,当传输速度极低时,单次数据包的间隔会被拉长,一旦超过客户端的超时阈值,就会触发超时误判。
| 现象 | 根因 | 处理手段 |
|---|---|---|
| 上传速度长期低于1MB/s | 服务器磁盘IO瓶颈 | 检查iostat,更换SSD |
| 速度波动大,间歇性卡顿 | 网络链路拥塞 | 联系运营商,切换线路 |
| 小文件上传快,大文件必超时 | 被动端口耗尽 | 扩大端口范围,缩短连接回收时间 |
| 局域网内快,公网超时 | 路由器NAT会话限制 | 重启路由器,调整连接数限制 |
行业共识认为,FTP协议本身不具备断点续传的健壮性,传输大文件时建议配合rsync或SFTP使用,SFTP基于SSH协议,单端口复用,不存在被动模式端口放行问题,超时概率远低于FTP。
预防FTP上传超时的长效方案
调整服务器内核参数,编辑/etc/sysctl.conf,设置net.ipv4.tcp_keepalive_time = 600、net.ipv4.tcp_fin_timeout = 30,让系统更快回收失效连接,执行sysctl -p生效。
使用被动模式端口固定策略,将vsftpd的被动端口范围缩窄到100个端口,例如pasv_min_port=50000、pasv_max_port=50100,在云安全组中只放行这100个端口,端口范围越小,防火墙规则越容易收敛,排查问题时越省力。
监控FTP会话状态,Linux服务器上执行ss -s查看当前TCP连接数,结合lsof -i:21查看FTP连接来源,如果发现大量TIME_WAIT状态的连接,说明客户端频繁重连,需要调大服务端的wait_timeout。
定期检查磁盘空间,FTP上传文件超时的原因里,有一个容易被忽略的细节服务器磁盘满了,上传过程中,服务器写入失败会静默丢弃数据,客户端只能傻等,用

df -h确认磁盘使用率低于90%,这是最基础也最容易被忽视的检查项。
FTP服务器上传文件超时,这些坑要避开
坑一:只改客户端不调服务端,客户端超时时间调到999秒,服务器被动端口没开,照样超时,两边必须同步调整。
坑二:无视NAT场景,内网FTP服务器通过路由器映射到公网,未设置pasv_address,客户端收到内网地址,连接直接无响应,这个坑在疫情期间远程办公场景中相当普遍。
坑三:依赖FTP传超大文件,FTP协议设计于1971年,没有加密、没有校验、没有断点续传,超过10GB的文件,建议改用SFTP或HTTP。
坑四:忽略客户端日志,FileZilla的日志面板会显示“Response: 227 Entering Passive Mode (x,x,x,x,y,z)”这样的内容,括号里的IP地址如果不是服务器公网IP,就是被动模式地址配置错误。
相关问答
问:FTP上传文件卡住不动,但下载正常,是什么原因?
下载走的是服务器到客户端的下行链路,上传走的是上行链路,运营商宽带的上行带宽通常只有下行的十分之一左右,上行链路拥塞或上行MTU设置不当会导致上传长时间无响应,先测速,再检查本地上行带宽是否被后台程序占满。
问:FTP传输超时设置多少秒比较合适?
默认20秒对局域网绰绰有余,对跨省公网传输偏短,建议设置60秒为基准,如果服务器负载较高或网络平均延迟超过50ms,调整为120秒,过度拉长超时时间没有意义,因为真正的连接中断在30秒内就能暴露,超时过长只会掩盖问题。
问:用FTP上传文件到简米云服务器超时,应该优先检查什么?
先检查简米云安全组的入方向规则,确认是否放行了FTP被动模式的端口范围,简米云默认安全组只放行22、80、443等常用端口,FTP的21端口和动态端口都需要手动添加,这是云服务器FTP上传超时的第一大成因,优先级高于操作系统防火墙和客户端设置。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/567438.html