CDN能打死吗:先给结论
CDN的架构设计决定了它被打死的概率极低,真正容易被攻击打垮的是你的源站,至于速度限制,CDN本身没有统一的固定限速,但回源带宽、缓存命中率和业务规则会形成事实上的速度瓶颈。
搞清楚这两个问题的底层逻辑,比你盲目更换服务商重要得多,下面把CDN的承受能力和速度机制拆开聊清楚。

CDN的防攻击底子,到底哪儿来的
分布式节点是天然的“分摊机制”
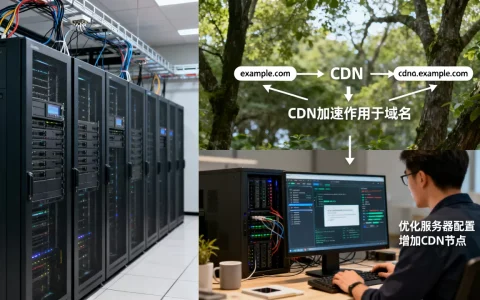
CDN能把流量分散到几百甚至上千个边缘节点,攻击者想把整个CDN网络打瘫痪,需要同时打掉分布在不同地域、不同运营商的绝大多数节点,这在现实中几乎不可能实现,你买的CDN服务,本质上买的是一个庞大的分布式流量分摊体系,单点被攻击,边缘节点会把流量引到其它健康节点,配合全局调度完成隔离。
带宽储备比你想象的宽裕
据公开信息,主流云厂商的CDN整体带宽储备能达到数十Tbps级别,单用户的攻击流量,即便达到几百Gbps,也只是整个CDN池子里很小的一块,行业共识认为,CDN厂商在清洗能力上的投入是普通企业服务器完全无法比拟的。
“CDN能不能被打死”这个问题的答案是:几乎不能,但你要注意一个前提攻击量级在Tbps以下,且攻击目标不是你的源站。
CDN被攻击,源站会不会跟着遭殃
回源机制是整个链条里最薄弱的一环
CDN把攻击流量挡在了边缘节点,但节点需要回源获取内容,如果攻击者摸清了你的源站IP,直接绕过CDN打源站,那CDN就只是个“摆设”了。
典型攻击路径如下:
- 攻击者通过DNS历史记录、子域名爆破、证书透明度日志探测源站真实IP
- 直接对源站IP发起SYN Flood或CC攻击
- 源站带宽或CPU被打满,网站全盘宕机
防止源站被打,你需要做几件事:
- 源站只允许CDN回源IP段访问,在防火墙或安全组层面配置白名单
- 关闭源站的CDN节点DNS解析记录,防止被直接解析到真实IP
- 使用高防IP前置在源站前面,作为兜底防护
- 业务上尽量避免源站IP暴露(比如不要在邮件、RSS、第三方工具里暴露源站地址)

攻击CDN本身的成本有多高
想靠流量把CDN整个打垮,需要持续输出大流量,攻击者的成本也相当高,现在主流CDN厂商都提供自动化的DDoS清洗和WAF规则,边缘节点通过Anycast技术把攻击流量分散到多个机房,所以在实际攻防场景里,打CDN不如打源站划算这是攻击者的普遍共识。
CDN被打死了吗”,你更应该把精力放在源站防护和IP隐藏上,这比纠结CDN本身能不能扛住更有意义。
CDN的“速度限制”,藏在哪儿
CDN不存在“限速”这个说法
打开CDN控制台,找不到“最大速度”这个配置项,CDN本身的设计目标是提升速度,不是限制速度,但业务层面确实存在几种事实上的速度限制:
- 回源带宽限制:CDN节点与源站之间的带宽是有限的,如果缓存命中率低,大量请求直接回源,源站的出网带宽就成了瓶颈
- 单连接限速:部分CDN服务商针对大文件下载、视频点播场景,在高级配置里可以设置单IP限速,防止个别用户占用过多资源
- 地域节点覆盖:边缘节点距离用户越远,延迟越高,表现为“速度慢”,但这不算限制,是物理距离决定的
缓存命中率决定真实的“速度上限”
CDN能提速的核心在于缓存,如果命中率高,内容直接从边缘节点返回,速度自然快,如果命中率低,每一次请求都要回源,速度受限于源站的响应能力和两地之间的网络质量。
缓存命中率不到70%时,CDN的加速效果会大打折扣,排查思路如下:
- 检查缓存配置的TTL是否过短
- 检查页面URL是否有随机参数(如时间戳、session ID),导致缓存无法命中
- 检查是否设置了不缓存Cookie的规则
- 在CDN控制台查看“回源率”指标,回源率越高说明缓存效果越差

特殊业务的“限制”需要自己配置
有些场景下,CDN服务商会默认做一些限制,这是出于成本控制和风险规避考虑:
| 场景 | 默认限制 | 解决办法 |
|---|---|---|
| 单个URL的QPS上限 | 部分服务商默认限制在几百到一千 | 提交工单申请调高 |
| 单文件体积 | 部分服务商限制单文件不超过几十GB | 分段传输或使用对象存储 |
| 并发连接数 | 单个IP的并发连接数有上限 | 合理拆分域名或业务 |
这些限制在不同服务商之间的差异较大,选购前建议直接问清楚“单文件上限、单连接速度上限、回源带宽上限”这几个关键指标。
服务器加了CDN还是慢,问题出在哪儿
先判断慢在“接入层”还是“源站层”
很多人加了CDN之后感觉速度没变化,第一时间怀疑“CDN有速度限制吗”,大部分情况是源站处理太慢,CDN兜不住这个底。
判断方法很简单:
- 看CDN控制台的“回源耗时”指标,如果回源耗时普遍超过500ms,问题大概率在源站
- 看“缓存命中率”,如果低于60%,CDN的加速作用没有发挥出来
- 直接在浏览器打开一个带版本号的静态资源URL,观察响应头里的
X-Cache字段,如果是MISS说明没命中缓存,HIT才是命中
慢的常见原因和对应解法
- 源站服务器配置太低:CDN回源也需要源站有足够的处理能力,升级源站配置或者做动静分离
- 过多:CDN对动态请求无能为力,需要搭配全站加速(DCDN)产品,走智能路由优化链路
- 没有开启HTTP/2或HTTP/3:这些协议能明显减少握手时间,在CDN控制台里开启即可
- 缺少TCP优化:国灰的CDN节点都支持TCP BBR拥塞控制算法,但有些服务商默认没开,可以提工单确认

多地域用户的感受差异
如果你面向全国用户,但CDN节点覆盖不全,部分偏远地区的用户还是会被调度到远距离节点,检查方法:在不同地域的电脑上访问网站,用ping或dig解析看到返回的CDN节点IP,对比归属地是否合理,如果有较大差异,可以联系CDN服务商调整调度策略,或者选择覆盖节点更多的服务商。
CDN打不死,但你的源站可能被打死;CDN不限速,但回源带宽和缓存配置会限制真实体验,把源站藏好、把命中率调高、把回源链路理顺,这两个问题的答案就变成了:防护够用,速度够快。
关于CDN防护与速度的Q&A
Q1:CDN可以完全防御DDoS攻击吗?防护能力有多强?
CDN无法保证100%防住所有攻击,但主流服务商提供的DDoS防护能力通常在数百Gbps到Tbps级别,足以应对绝大多数攻击场景,攻击流量超过防护阈值时,服务商会采取黑洞或限流策略,此时业务会中断,如果你面临持续高强度攻击,建议CDN搭配高防IP组合使用,形成多层防护链路。
Q2:CDN节点回源的速度限制一般是多少?回源带宽不足会导致网站变慢吗?
CDN回源带宽上限由服务商和源站机器的出网带宽共同决定,没有固定值,如果同一时间大量请求未命中缓存,全部打到源站,源站出网带宽被打满,网站响应速度会大幅下降,解决思路是提升缓存命中率,并为源站预留至少一倍于日常峰值流量的冗余带宽。
Q3:服务器在海外,用CDN能明显提速吗?
CDN能优化海外服务器到国内用户的链路质量,但效果取决于服务商是否拥有充足的海外节点和优化过的回国专线,如果服务商在海外节点较少,CDN的加速效果有限,用户访问仍然走国际链路绕行,选择CDN时,优先确认服务商在你服务器所在区域和国内主要城市的节点覆盖情况,并测试不同线路(电信、联通、移动)的实际延迟。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/576619.html