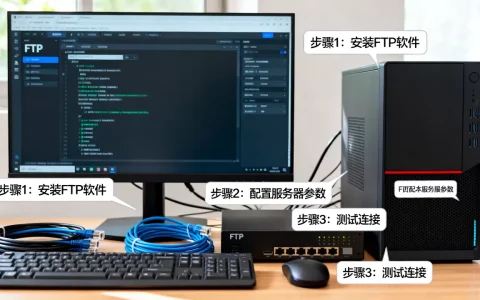
配置FTP服务器主机防火墙规则的核心是同时开放控制端口(21)和数据端口(被动模式端口范围),并根据实际业务限制来源IP,否则要么连不上,要么被黑客盯上。
FTP服务器防火墙规则怎么设置?核心思路与步骤
很多新手配完FTP发现客户端死活连不上,问题多半出在防火墙上,FTP有两个活要干:控制连接和数据传输,防火墙如果只放通21端口,主动模式或被动模式下数据通道就会卡住。
理解FTP的两种模式:主动与被动
- 主动模式(PORT):服务器主动连接客户端的高位端口,你需要让防火墙允许服务器出站连接到任意客户端端口,这在实际生产环境里风险很高,大多数情况下不建议开启。
- 被动模式(PASV):客户端连接服务器开放的端口范围,这是主流方案,你需要在防火墙上放通服务器指定的被动端口段,比如30000-50000。
防火墙规则的基础:开放哪些端口?
- 控制端口:TCP 21 必须开放,且入站方向需对客户端IP开放。
- 被动数据端口:TCP 30000-50000(或自定义范围),入站方向开放。
- 如果使用SSL/TLS加密(FTP over TLS),还需要开放TCP 990(隐式加密)或允许21端口上的加密协商。
- 出站规则:通常不需要额外调整,但注意服务器主动连接客户端时,出站规则也应允许。
设置规则时的安全底线
- 限制来源IP:只允许业务需要的IP段访问,别对整个互联网开放21端口,否则爆破日志能刷爆硬盘。
- 限制协议:只允许TCP协议,FTP不使用UDP。
- 启用状态检测:防火墙应能识别FTP会话状态,避免被动模式端口被滥用,多数现代防火墙(如iptables的nf_conntrack_ftp模块)可以自动追踪数据连接。
FTP服务器主机防火墙规则对比:Linux vs Windows
不同操作系统下,FTP防火墙规则的配置逻辑大同小异,但具体命令和工具差别明显,以下重点对比两个主流平台的差异。
Linux防火墙规则(iptables/firewalld)
- iptables:需要加载nf_conntrack_ftp模块,然后添加规则:
iptables -A INPUT -p tcp --dport 21 -j ACCEPT
iptables -A INPUT -p tcp --dport 30000:50000 -j ACCEPT
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT
iptables -A OUTPUT -m state --state ESTABLISHED,RELATED -j ACCEPT
注意:RELATED状态需要
nf_conntrack_ftp支持,否则被动模式的数据包会被丢弃。 - firewalld:直接使用富规则或服务配置,更直观:
firewall-cmd --permanent --add-service=ftp
firewall-cmd --permanent --add-port=30000-50000/tcp
firewall-cmd --reload
但firewalld默认可能不加载FTP连接跟踪模块,需手动添加
firewall-cmd --permanent --add-module=nf_conntrack_ftp。
Windows防火墙规则(高级安全)
- 打开“高级安全Windows Defender防火墙”,新建入站规则。
- 选择“端口”,TCP,本地端口21,允许连接。
- 再新建一条规则,TCP本地端口30000-50000,允许连接。
- 对这两条规则,在“作用域”选项卡中限制远程IP地址,只允许内部子网或特定IP。
- 路径:控制面板 → 系统和安全 → Windows Defender防火墙 → 高级设置。
两种方案的核心差异
- 连接跟踪:Linux必须依赖模块跟踪FTP会话,否则被动模式得开放大量端口,且容易漏放,Windows防火墙上FTP状态过滤默认集成在FTP服务中,但第三方FTP服务器需手动配置被动端口范围。
- 性能:Linux iptables规则处理效率高,适合高并发场景;Windows防火墙规则较直观,但性能开销略大。
- 维护成本:Linux需熟悉命令行,适合运维人员;Windows图形化管理,入门门槛低。
解决FTP被动模式连接失败的防火墙规则调整
被动模式连接失败是FTP防火墙规则最常见的问题,通常表现为客户端登录后无法列出目录或传输文件。
被动模式端口范围配置
- 在FTP服务器端(如vsftpd、FileZilla Server)指定被动端口范围,比如vsftpd的
pasv_min_port=30000和pasv_max_port=50000。 - 防火墙规则必须与这个范围完全一致,且端口不能冲突,也不要用其他服务占用的端口。
- 云服务商的安全组(如简米云、酷番云)也需要同步开放这些端口,入站、出站都要检查。
客户端与服务器端防火墙的协同
- 客户端防火墙通常只需允许出站到服务器21端口,被动模式下会自动连接服务器返回的端口,但如果客户端有出站规则限制,也需要放行。
- 服务器端检查:用
telnet [服务器IP] 21测试控制端口是否可达,再用telnet [服务器IP] 30000测试一个被动端口是否可达。 - 如果使用NAT或端口转发(比如内网服务器通过公网路由器映射),路由器上也需要转发21和被动端口范围,且路由器防火墙规则要放行。
常见错误与排查步骤
| 错误现象 | 可能原因 | 解决方向 |
|---|---|---|
| 登录成功但列表超时 | 被动端口未开放或范围不匹配 | 检查防火墙规则和FTP服务器配置 |
| 客户端收到“无法打开数据连接” | 连接跟踪模块未启用 | Linux加载nf_conntrack_ftp,Windows检查FTP服务是否开启状态过滤 |
| 主动模式连接被拒绝 | 客户端防火墙阻止入站连接 | 改用被动模式,或在客户端防火墙放行 |
| 传输过程中断 | 防火墙连接跟踪超时 | 调整防火墙超时时间,或启用keepalive |
FTP服务器防火墙规则价格因素:自建与托管方案
防火墙规则本身不直接收费,但配置和维护的成本却因方案而异,对于预算敏感的用户,了解不同场景下的隐性成本很重要。
自建服务器时的防火墙规则成本
- 硬件防火墙:一台低端硬件防火墙约2000-5000元,加上电力、机柜,每年运维成本约几千元。
- 软件防火墙:如Linux iptables,零软件成本,但需要人工配置和维护,运维人力成本远高于硬件。
- 带宽与IP费用:自建通常需要公网IP,机房带宽按月计费,被动模式端口范围大意味着带宽消耗可能更高。
- 整体来看,自建适合已有物理服务器且运维经验丰富的团队,防火墙规则配置属于一次性投入,但长期维护不可忽视。
使用云服务商托管FTP的防火墙规则优势
- 云服务器自带安全组,规则配置免费,且支持图形化界面,修改即时生效。
- 价格:以一台2核4G的云服务器为例,年费约500-2000元,安全组功能完全免费,无需额外购买防火墙。
- 被动模式端口范围一键设置,大部分云厂商的安全组文档中有FTP专属模板。
- 优势在于弹性扩容和免运维,防火墙规则随实例迁移,适合中小企业和初创团队。
如何根据预算选择方案
- 预算有限,且技术基础薄弱:选择云服务器+安全组,成本低,配置简单。
- 预算充足,有专属机房:自建物理服务器+硬件防火墙,规则更灵活,但需要专职运维。
- 追求高性价比:混合方案,核心数据用自建,对外服务用云托管,防火墙规则分别管理,兼顾安全与成本。
实操:快速配置FTP服务器防火墙规则(以Linux为例)
假设你已安装vsftpd,并设置被动模式端口范围为30000-50000,现在用firewalld和iptables两种方式配置规则,按需选用。
使用firewalld配置
- 检查firewalld状态:
systemctl status firewalld - 开启FTP服务:
firewall-cmd --permanent --add-service=ftp - 开启被动端口:
firewall-cmd --permanent --add-port=30000-50000/tcp - 加载FTP连接跟踪模块:
firewall-cmd --permanent --add-module=nf_conntrack_ftp - 重载规则:
firewall-cmd --reload - 验证:
firewall-cmd --list-all
使用iptables配置
- 清空现有规则(谨慎操作):
iptables -F - 设置默认策略:
iptables -P INPUT DROP,iptables -P FORWARD DROP,iptables -P OUTPUT ACCEPT - 开放21端口:
iptables -A INPUT -p tcp --dport 21 -j ACCEPT - 开放被动端口:
iptables -A INPUT -p tcp --dport 30000:50000 -j ACCEPT - 允许已建立连接:
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT - 加载FTP跟踪模块:
modprobe nf_conntrack_ftp,并写入/etc/modules-load.d/nf_conntrack_ftp.conf确保开机加载。 - 保存规则:
service iptables save(或iptables-save > /etc/iptables/rules.v4)
验证规则是否生效
- 本地测试:
ftp localhost,正常登录即规则可用。 - 远程测试:从另一台机器用FTP客户端连接,执行目录列表和文件传输,无报错则规则配置成功。
- 查看防火墙日志:
tail -f /var/log/firewalld或iptables -L -v -n,确认包计数正常。
配置防火墙规则不是一次性的,业务变化时记得同步调整,FTP服务器主机防火墙规则的核心始终是封堵非必要端口,只允许最小必要的通信,同时确保被动模式端口范围与防火墙规则一致,这样既能保证安全,又能让FTP跑得顺畅。
FTP服务器主机防火墙规则常见问题与解答
问题1:配置FTP服务器主机防火墙规则后,客户端连接超时,但登录成功,这是什么原因?
登录成功说明控制端口21已放通,超时通常是被动模式数据端口被防火墙阻止,检查服务器上指定的被动端口范围与防火墙规则是否一致,并确认服务器端连接跟踪模块(如Linux的nf_conntrack_ftp)已加载,如果使用NAT,路由器端口转发也需要覆盖相同范围。
问题2:被动模式FTP需要开放哪些端口?
至少需要开放TCP 21作为控制端口,外加一个连续的被动数据端口范围,例如30000-50000,具体范围由FTP服务器软件配置决定,防火墙规则必须完全匹配,出站规则通常不需要特别设置,但入站被动端口必须对客户端IP开放。
问题3:Windows系统配置FTP防火墙规则时,如果使用第三方FTP服务器(如FileZilla Server),需要注意什么?
第三方FTP服务器不会自动在Windows防火墙中创建规则,需要手动在“高级安全Windows Defender防火墙”中新建入站规则,开放TCP 21和被动端口范围,确保Windows防火墙的“FTP服务器”服务相关的规则未被禁用,并且第三方软件设置中启用了被动模式端口范围,该范围与防火墙规则一致。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/579879.html