打开ftp服务器21端口:从防火墙到安全组一次说清
在Windows或Linux服务器上开放21端口,核心是两步:确保FTP服务自身在监听,并放行防火墙规则;若在云环境,还需检查安全组入方向策略。 仅仅改防火墙常常不够,服务未启动或安全组未放行,端口依旧对外不可见,多数情况下,用户配置完防火墙后仍提示ftp服务器21端口无法访问,问题恰恰出在服务端监听状态或云平台安全组上。
先确认FTP服务真的在监听21端口
动手改防火墙之前,先看服务活没活,在服务器上执行命令,确认21端口处于LISTEN状态。
- Windows系统:打开命令提示符(cmd),输入
netstat -ano | findstr :21,有输出且状态为LISTENING,说明服务正常,若毫无输出,大概率是FTP服务未安装或未启动。 - Linux系统:执行
ss -lntup | grep 21或netstat -lntup | grep 21,看到vsftpd或pure-ftpd监听在21端口即正常。 - 若服务未运行:Windows需在“服务”管理器中启动FTP服务(Microsoft FTP Service或对应第三方服务);Linux需执行
systemctl start vsftpd并设置开机自启systemctl enable vsftpd。
行业共识认为,服务端未监听是被忽略的头号排查盲区。 检查监听状态通常只需十几秒,能避免后续白白折腾防火墙与安全组。
Windows服务器防火墙放行21端口的正确姿势
Windows防火墙对入站连接管控较严,推荐使用高级安全规则,不要只依赖“启用或关闭Windows防火墙”里的简单勾选。
- 打开“控制面板” → “Windows Defender防火墙” → 左侧“高级设置”。
- 点击“入站规则”,右侧“新建规则”。
- 规则类型选“端口”,协议选“TCP”,特定本地端口填
20,21(20端口用于主动模式数据传输,一并放行更省心)。 - 操作选“允许连接”,配置文件全选(域、专用、公用)。
- 名称填“FTP-21”,完成。
- 若服务器还在内网环境使用,可额外复制一条规则,作用域限定为“远程地址”中的本地子网,降低暴露面。

提示: 若客户端使用主动模式连接,服务器还需放行20端口出站,并允许FTP服务程序(如svchost.exe或FileZilla Server.exe)通过防火墙,直接在“允许应用通过防火墙”中添加对应程序更直接。
linux ftp服务器开放21端口的两种命令路线
Linux发行版防火墙体系不同,命令分两套,先确认当前用的是哪种:执行 firewall-cmd --state 有输出就是firewalld,提示unit not found则大概率是iptables。
firewalld路线(CentOS 7+、Rocky、AlmaLinux)
# 永久放行21端口
firewall-cmd --permanent --add-port=21/tcp
# 同时放行20端口,解决主动模式数据连接被拦
firewall-cmd --permanent --add-port=20/tcp
# 重载使规则生效
firewall-cmd --reload
# 验证规则已生效
firewall-cmd --list-ports
若实际使用被动模式,还需放行被动端口范围,修改vsftpd配置文件 /etc/vsftpd/vsftpd.conf,明确指定被动端口区间:
pasv_enable=YES
pasv_min_port=40000
pasv_max_port=41000
并将该区间一并加入防火墙:
firewall-cmd --permanent --add-port=40000-41000/tcp
firewall-cmd --reload
iptables路线(CentOS 6及更早、部分Ubuntu版本)
# 放行21端口
iptables -A INPUT -p tcp --dport 21 -j ACCEPT
# 放行20端口及被动端口区间
iptables -A INPUT -p tcp --dport 20 -j ACCEPT
iptables -A INPUT -p tcp --dport 40000:41000 -j ACCEPT
# 保存规则,防止重启丢失
service iptables save
若两种命令均提示未安装, 先安装对应管理工具,多数情况下执行 yum install firewalld 或

apt install iptables-persistent 即可解决。
云服务器安全组:最容易忽略的一层拦截
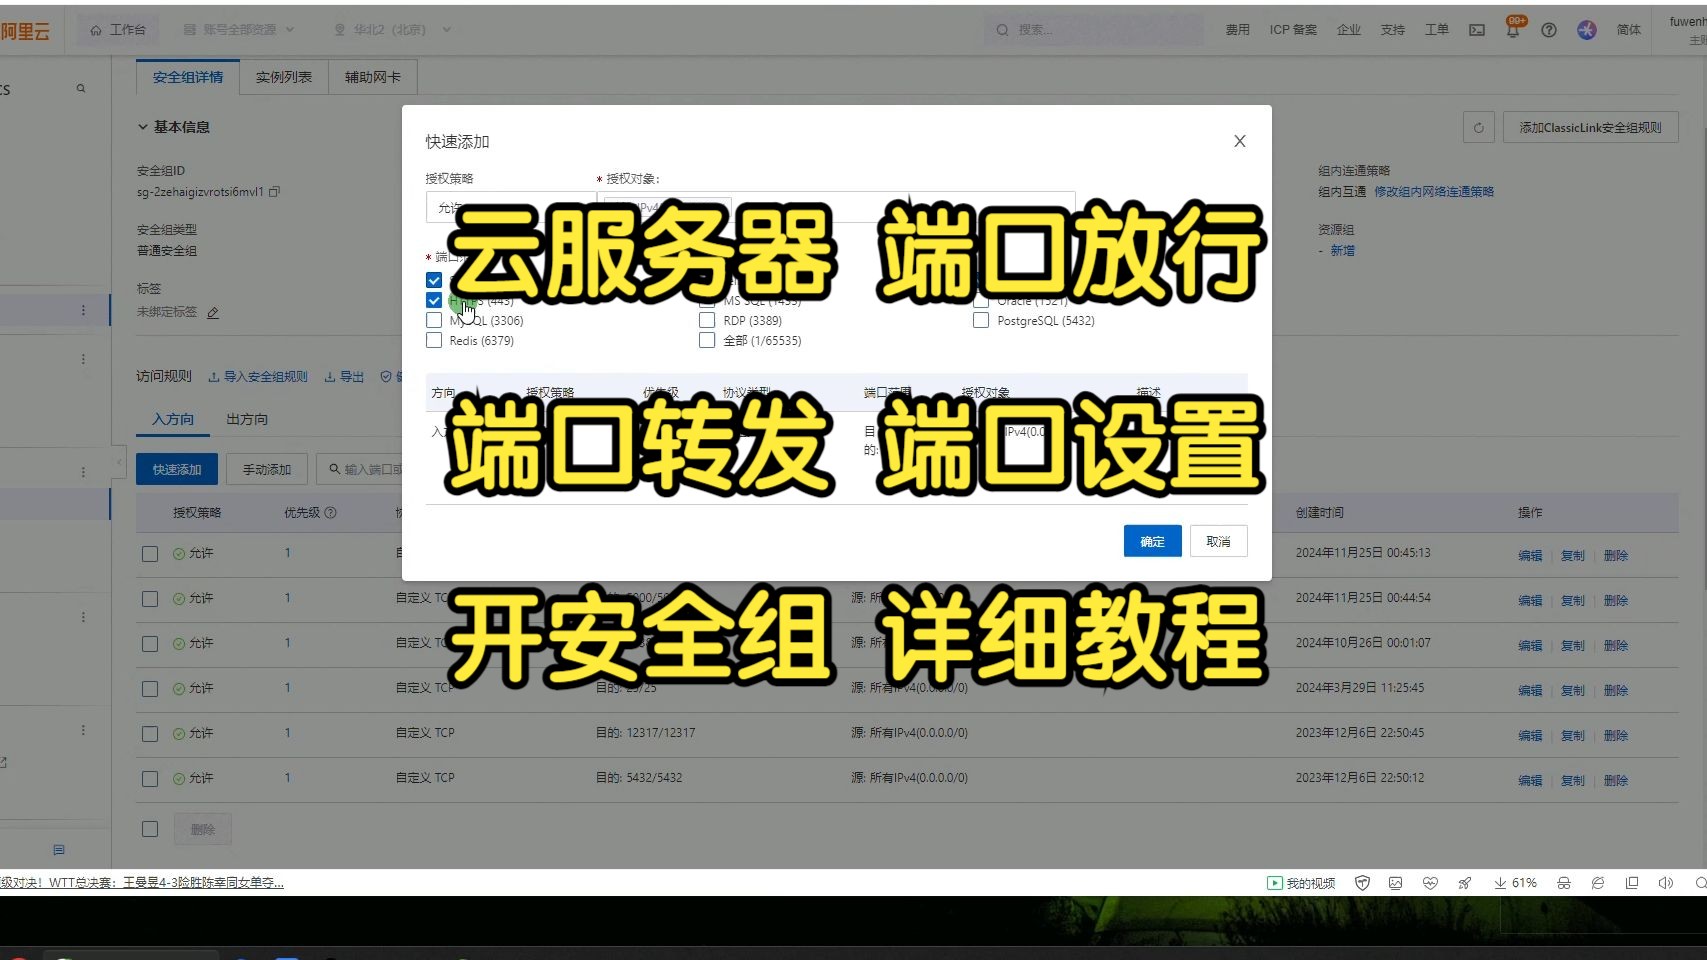
简米云、酷番云、华为云等平台上的云服务器,即使服务器内防火墙已放行,安全组未同步放行依旧外网不通,安全组是更外层的虚拟防火墙,入方向策略默认拒绝。
以简米云为例的配置路径:
- 登录控制台,进入ECS实例详情页。
- 找到“安全组”页签,点击对应安全组ID。
- 进入“入方向”规则列表,点击“手动添加”。
- 端口范围填
21/21,授权对象填0.0.0/0(公网开放)或指定IP(更安全)。 - 同时添加
20/20和被动端口区间,规则同上。
酷番云、华为云安全组配置入口类似,均位于实例的安全组或防火墙模块下。修改安全组后通常立即生效,无需重启服务器。
配置完成后的验证方法,可在本地电脑执行 telnet 服务器公网IP 21,看到220开头的FTP欢迎信息即为成功,若超时或拒绝,重点检查安全组授权对象是否写正确。
21端口开放但连接失败的场景化排查
很多用户反馈“ftp服务器21端口无法访问”,开放一切规则后仍旧失败,从实战经验看,按以下顺序排查命中率较高:
- 云平台安全组只放行了21端口,但被动模式端口区间未放行,连接时提示“数据连接超时”,这是较常见的配置遗漏。
- 服务器上有多个网卡,FTP服务绑定到了内网IP而非公网IP,检查vsftpd配置文件中的
listen_address参数,确认未绑定固定内网地址。 - 路由器或公司出口防火墙拦截了21端口,部分办公网络或IDC机房会对非标准端口或FTP协议做限制,换手机热点验证外网连通性可快速定位。
- SELinux在中间拦截,Linux服务器执行
getenforce查看状态,若为Enforcing,执行setsebool -P ftpd_full_access on放行FTP相关布尔值。

主动模式与被动模式端口选择的背后逻辑
FTP协议两种传输模式对端口要求不同,这直接影响21端口之外还需开放什么,具体差异如下表所示:
| 对比项 | 主动模式 | 被动模式 |
|---|---|---|
| 控制连接 | 客户端连接服务器21端口 | 客户端连接服务器21端口 |
| 数据连接方向 | 服务器主动连接客户端端口 | 客户端连接服务器随机高端口 |
| 服务器需放行 | 21端口和20端口出站 | 21端口和被动端口区间入站 |
| 客户端所处网络受限时 | 容易失败(客户端防火墙拦截服务器主动连接) | 更容易连通 |
| 适用场景 | 内网直连、较老客户端 | 公网环境、云服务器 |
由此可知,被动模式是目前大多数FTP服务器的默认选择,因为它避开了客户端防火墙对入站连接的拦截,配置ftp服务器开放端口设置时,应优先确认被动模式端口区间已正确放行。
常见ftp服务器开放21端口问题解答
为什么我放行了21端口,但外网还是ping不通?
ping走的是ICMP协议,与21端口无直接关系,FTP服务正常与服务器能ping通是两个不同的验证维度,外网无法访问FTP服务时,用 telnet IP 21 验证比ping更有意义。
使用FileZilla Server搭建的FTP服务,开放端口有什么特殊注意事项?
FileZilla Server在Windows上需注意Windows防火墙是否拦截了程序进程,而非仅依赖端口规则,建议在防火墙“允许应用通过防火墙”中加入FileZilla Server的执行文件,同时配置界面中需明确填写被动模式端口范围,并在路由器或云端安全组中同步放行,若服务绑定在127.0.0.1上,所有外部连接自然失败,需改为监听服务器所有网卡IP。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/580390.html