ISL云服务器防火墙设置是保障服务器安全的核心环节,大多数连接故障和入侵风险都源于防火墙规则配置不当,正确配置端口放行与访问控制策略即可解决90%以上的常见问题。
ISL云服务器防火墙端口怎么开
很多用户拿到ISL云服务器后,第一件事就是装环境、跑服务,结果发现外部怎么都访问不了,这大概率不是服务没启动,而是防火墙默认只放行了22(SSH)和3389(远程桌面)这类基础端口。
控制台安全组与系统防火墙的联动逻辑
ISL云服务器存在两层防护机制:控制台层面的安全组和服务器内部的系统防火墙,这两者并非替代关系,而是叠加生效的,用个生活化的比喻:安全组是小区门卫,系统防火墙是自家房门锁,门卫不放行,你连单元楼都进不去;门卫放行了,房门锁着照样进不了屋。
所以排查端口不通问题时,必须逐层检查,多数新手只改了系统防火墙,忘了控制台安全组,或者反过来,结果折腾半天依旧是“网络超时”。
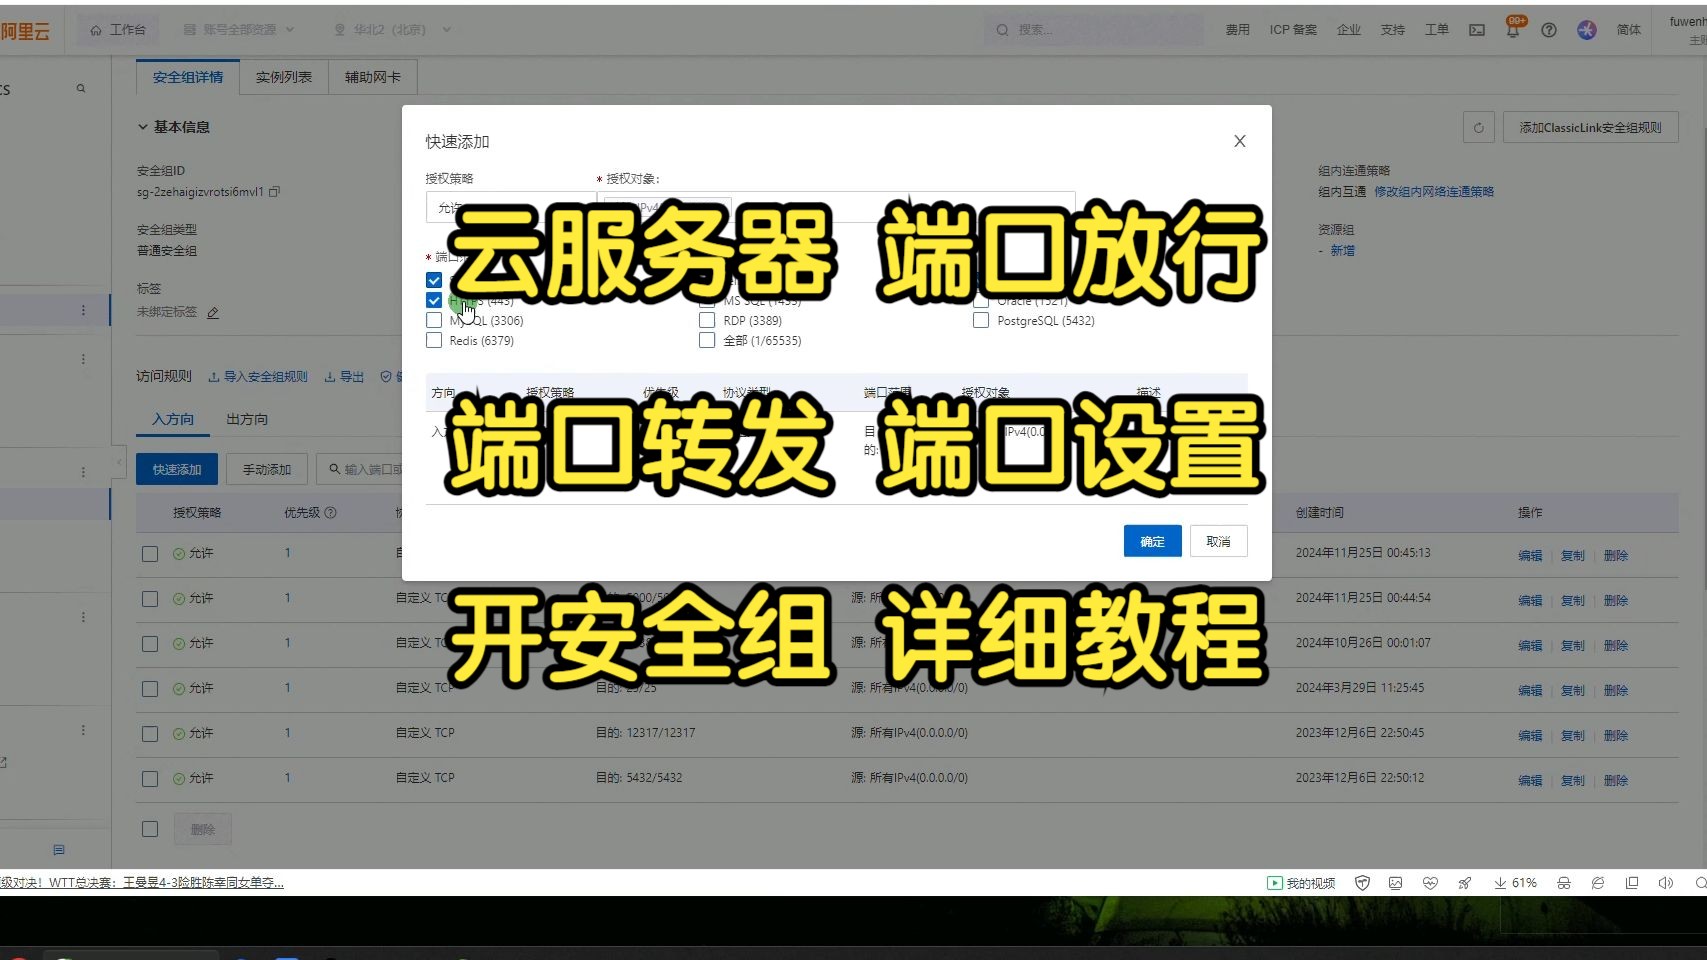
控制台安全组规则添加实操步骤
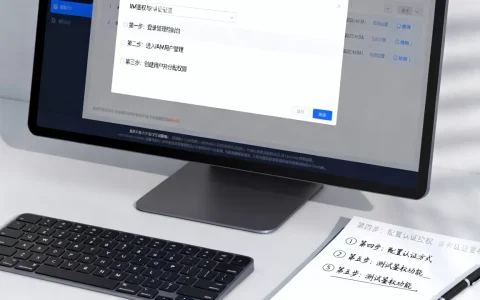
打开ISL云服务器管理控制台,找到实例列表,点击实例名称进入详情页,切换到“安全组”标签页,就能看到当前绑定的安全组策略。
具体操作路径是:安全组 → 管理规则 → 入方向 → 手动添加,需要填写的核心信息有四个:协议类型、端口范围、授权对象、策略,协议类型选TCP还是UDP要看你的业务,端口范围直接写“80”或“443”,授权对象建议填写“0.0.0.0/0”表示允许所有IP访问(仅限公网服务场景),策略选“允许”。
这里面最容易被忽略的是“优先级”设置,ISL安全组规则支持按优先级匹配,数值越小优先级越高,如果你有一条拒绝规则优先级高,后面再加多少允许规则都白搭,这也是不少用户“明明放了端口却还是不通”的根本原因。
系统防火墙内部放行命令参考
控制台放行后,还需要登录服务器检查内部防火墙,以最常见的Linux发行版为例:
- CentOS / Rocky Linux 使用 firewalld,执行
firewall-cmd --zone=public --add-port=80/tcp --permanentfirewall-cmd --reload生效 - Ubuntu / Debian 使用 ufw,执行
ufw allow 80/tcp即可 - 检查当前防火墙状态用
systemctl status firewalld或ufw status verbose

Windows Server 则需进入“高级安全 Windows Defender 防火墙”,新建入站规则,选择端口类型,填写TCP 80,允许连接,应用到所有配置文件即可,操作完成后建议用 netstat -an | findstr :80 验证监听状态。
ISL云服务器安全组和防火墙区别对比
安全组和国内“防火墙”这两个概念常被混为一谈,但从工作层面看差别很明显。
安全组是虚拟网络层的访问控制,由云平台提供,不占用服务器CPU和内存资源,它作用在虚拟机网卡外围,流量进来之前先过一遍安全组规则,而系统防火墙是操作系统内核层的包过滤机制,消耗的是服务器自身的计算资源。
还有一个很实际的差异:安全组规则修改即时生效,无需重启实例;系统防火墙改规则后通常需要重载服务,遇到线上业务不能中断的场景,优先用安全组做变更会更稳妥。
从默认策略来看,ISL安全组默认拒绝所有入站流量(除放行规则外),而系统防火墙发行版不同默认策略也不同,行业共识认为,双重防护能有效降低暴力破解和端口扫描的成功率,因此不建议为了省事关闭任何一层。
ISL云服务器常见业务场景防火墙配置参考
不同业务对防火墙的需求差异巨大,下面按场景给出推荐配置思路。
网站服务80/443端口全放通的隐患
运行Web站点时,放行80(HTTP)和443(HTTPS)是必须的,但不少用户顺手把其余端口也全部放通,这就给攻击者敞开了大门,正确做法是:仅放行业务所需端口,管理端口(22/3389)改成非标准端口或限制来源IP。
如果你的后台管理系统用了8080等端口,建议通过安全组限制“授权对象”为你的办公网IP段,而不是全网放行。
数据库服务器端口仅对应用服务器开放
MySQL默认3306、Redis默认6379,这些端口直接暴露公网等于把数据裸奔,ISL云服务器虽然默认安全组隔离,但用户会出于方便手动放通这些端口。
最安全的配置方式是在安全组中,将数据库端口的“授权对象”填写为应用服务器的内网IP,并发规则,其余IP一律拒绝,这样即使数据库被扫描到,也无法直接连接。

远程桌面与SSH端口的安全加固
暴力破解是云服务器最常见的攻击方式之一,业内专家指出,使用默认端口且密码简单的实例,通常在被扫描到的几个小时内就会被攻破。
- 修改SSH默认端口至高位端口,比如2222或10022
- 禁用root直接登录,改用普通用户加sudo提权
- 在安全组中限制22端口来源IP,只允许办公室固定IP访问
- 有条件的情况下配置密钥登录,关闭密码认证
Windows远程桌面同样建议修改默认3389端口,同时开启账户锁定策略,这类操作在ISL控制台和系统内都能完成,双管齐下效果更佳。
游戏服务器与UDP端口的特殊处理
游戏服务常见UDP协议,比如热门游戏服务器默认端口为7777、2456等,UDP端口配置与TCP差别不大,但要注意:
- UDP流量无法像TCP那样通过“连接状态”追踪可靠连接,端口的放行需要更加精确
- 若游戏服务端有端口区间范围,安全组规则需逐条添加,或使用起始端口-结束端口的格式
- 部分游戏需要额外开启查询端口(如2432),漏掉会导致服务器刷不出来
ISL云服务器防火墙设置常见错误排查逻辑
防火墙配置完成后,连接仍然失败该怎么办?按照以下思路逐步缩小问题范围。
分步骤定位故障层级
先确认服务本身在运行在服务器本机执行 curl http://localhost:80 或 netstat -tlnp | grep :80,若本机都访问不了,问题在服务配置而非防火墙。
本机正常后,用 telnet 公网IP 80 从外部测试端口连通性,若不通过,则依次检查:安全组规则优先级、系统防火墙状态、云控制台是否有额外网络ACL限制。
常见的配置冲突与陷阱
安全组规则放行但系统防火墙禁止、规则优先级冲突、协议类型搞错(TCP写成了UDP)、端口范围格式错误(如“80-80”写成了“80,443”)这些都是高频踩坑点。
还有一种是安全组绑定了多张,规则互相矛盾,ISL支持同一实例绑定多个安全组,此时规则取并集,但若存在默认拒绝的高优先级规则,则实际以拒绝为准。
清洗机制与高防IP的联动
对于遭遇DDoS攻击的实例,ISL云服务器可能需要配合高防IP使用,这种情况下流量先经过高防清洗,再转发至源站,防火墙规则需要额外放行高防回源IP段,否则攻击流量被挡住的同时,正常业务流量也可能被误伤。

这一场景下,安全组中的授权对象建议直接配置为高防服务提供的回源IP段,而不是0.0.0.0/0,既保证业务可用又保留防护能力。
ISL云服务器防火墙策略优化建议
防火墙不是配置完就一劳永逸的,需要根据业务变化持续调整。定期审计规则、删除长期不用的放行条目、缩小授权对象范围,这三件事应该作为日常运维的一部分。
对于多实例环境,建议统一维护一套基准安全组模板,不同业务通过“附加安全组”的方式做个性化放行,这样既保证默认安全,又减少重复配置的工作量。
最后再强调一次核心结论:ISL云服务器防火墙设置的核心是“最小开放原则”只放行业务必需的端口,且尽可能缩小来源IP范围,同时保持控制台安全组与系统防火墙两层策略一致,做到这一点,你的服务器就已经比相当一部分云上实例安全得多了。
常见问题解答
云服务器防火墙端口明明开了为什么还是访问不了?
最可能的两个原因:一是安全组和系统防火墙只配了其中一层,两层必须同时放行;二是安全组规则优先级冲突,高优先级的拒绝规则覆盖了允许规则,建议依次检查安全组入方向规则列表和系统防火墙状态,再用telnet逐层定位。
ISL云服务器可以彻底关闭防火墙吗?
技术上可以做,但极不推荐,关闭防火墙意味着所有端口对外暴露,服务器会面临暴力破解、挖矿木马、勒索病毒等各类自动化攻击的持续扫描,即使内网环境也建议保留最小化放行策略,而不是直接关闭防护。
修改防火墙规则会影响正在运行的业务吗?
安全组规则修改后通常即时生效且不中断现有连接,系统防火墙执行reload操作时已有连接一般不受影响,但要注意,错误地删除正在使用的放行规则会立刻断掉线上业务,变更前建议先备份原规则列表。
关于ISL云服务器防火墙设置的难点,主要集中在安全组优先级和系统防火墙协同这两块,按文中“由外到内逐层排查、按需最小放行、定期审计”的思路操作,能应对绝大多数实际场景。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/583304.html