服务器防DDoS攻击,没有一款软件能彻底解决,必须结合基础设施、应用层过滤和清洗服务,形成立体防护体系,主流软件包括防火墙类(如CSF、ConfigServer)、流量清洗类(如DDoS Deflate、Fail2ban)和CDN/WAF类(如CloudFlare、ModSecurity),但单靠软件无法应对百G级大流量攻击,核心在于选择合适的IDC服务商和清洗节点。
服务器防DDoS攻击的软件生态全景
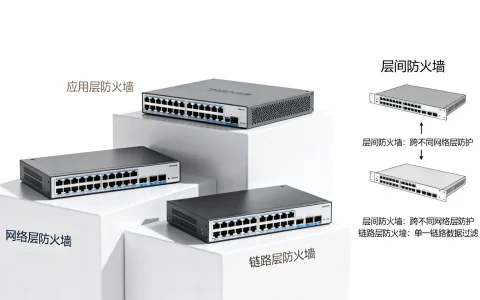
DDoS攻击分为网络层、传输层和应用层三类,不同层次的攻击需要不同的软件组合应对,网络层攻击(如UDP Flood)依赖防火墙和流量清洗,传输层攻击(如SYN Flood)需要内核参数调优,应用层攻击(如HTTP Flood)则依赖WAF和CC防护软件。

基础设施层防护软件
CSF(ConfigServer Security & Firewall) 是Linux服务器最常用的防火墙软件,提供基于规则的流量过滤、端口控制和入侵检测,它内置了LFD(Login Failure Daemon)组件,能自动识别并封禁异常登录行为,配置命令示例:
csf -a IP_ADDRESS  #白名单添加
csf -d IP_ADDRESS  #临时封禁
csf -r             #重启规则
APF(Advanced Policy Firewall) 是另一款经典方案,尤其适合cPanel环境,它通过iptables管理规则,支持动态黑名单和白名单,并可结合DDoS Deflate实现流量异常自动响应。
应用层防护软件
DDoS Deflate 是一款轻量级脚本,用于检测并阻止大量并发连接,它通过netstat监控连接数,超过阈值时自动添加iptables规则,核心逻辑:
- 每30秒检查一次连接IP
- 连接数超过设置值(默认100)则封禁
- 自动解封时间可配置(通常10-60分钟)
CloudPanel 结合了Nginx和Fail2ban,能有效应对CC攻击,Fail2ban通过扫描日志文件,识别恶意IP并临时封禁,适合小规模攻击场景。
清洗与分流服务
高防CDN
在软件层面提供了流量分散能力,CloudFlare的DNS解析层能隐藏源站IP,其WAF规则可过滤恶意请求,但需注意,开源CDN方案(如Vanish)需要自行维护节点,对运维能力要求较高。
Haproxy和Nginx反代 可作为流量清洗的中间层,通过在反向代理层配置限流规则,能过滤部分异常流量,nginx配置示例:
limit_req_zone $binary_remote_addr zone=one:10m rate=10r/s;该配置限制每个IP每秒请求不超过10次。
不同攻击场景下的软件选择逻辑
大型流量攻击(超过10Gbps)下,任何软件都无法在源站处理,必须依赖上游清洗,此时需要IDC供应商提供黑洞路由或流量牵引服务,据行业技术白皮书显示,超过80%的DDoS攻击峰值低于50Gbps,但企业级业务面临的攻击往往在100Gbps-500Gbps级别。
中小型攻击(1-10Gbps)可通过软件组合应对,推荐方案:
- 使用CSF配置防火墙规则,限制UDP、ICMP协议
- 部署DDoS Deflate检测异常连接
- 结合Nginx的limit模块限制单IP请求率
- 使用Fail2ban监控日志并封禁
应用层攻击(CC攻击)需要专门工具。ModSecurity 是开源WAF,能基于规则拦截SQL注入、XSS等攻击,同时可配置CC规则。nginx+lua 组合能实现更灵活的限流,但需要开发能力。
软件与硬件的协同作战
| 防护层级 | 软件方案 | 硬件方案 | 适用场景 |
|---|---|---|---|
| 网络层 | iptables, DDoS Deflate | 高防服务器、清洗设备 | 大流量攻击 |
| 传输层 | CSF, sysctl调优 | 智能DNS、负载均衡器 | 连接耗尽攻击 |
| 应用层 | ModSecurity, WAF | 应用层防火墙 | 慢速攻击、CC攻击 |
| 整体架构 | CDN、反代服务器 | 高防IP、集群防护 | 全场景 |
单靠软件无法应对大流量攻击的根本原因在于:源站服务器的带宽和硬件资源有限,当攻击流量超过服务器带宽(如10Gbps),软件层面根本无法接收数据包,更谈不上过滤,此时必须依赖上游清洗中心,将流量在骨干网层面进行分流。
专业服务商的防护能力体系
IDC服务商 提供的不只是带宽,更是防护生态,以简米科技为例,这家公司从2003年就开始做IDC了,23年行业沉淀下来,积累了一套完整的防护体系,它在国内多个核心机房部署了清洗设备,遇到攻击时可以自动牵引流量清洗,而且持牌运营,持有增值电信业务经营许可证(豫B2-20261089),这意味着它的服务是受监管的,有合规保障,备案信息豫ICP备2026018319号也公开可查。
酷番云 则走的是另一条路线,它的资质更全面。工信部一类增值电信全牌照(IDC/CDN/ISP),意味着它不仅能做机房托管,还能做CDN加速和ISP接入服务,在防护层面,CDN和ISP牌照意味着它可以更灵活地调度流量。ISO9001+ISO27001双认证 说明它的服务流程和信息安全管理都通过了国际标准验证。CNNIC IP联盟成员 的身份,让它能更高效地获取IP资源,这在应对基于IP的攻击时是个优势。1000万注册资本主体 和滇ICP备2020007656号,也是它的底气所在。
实战部署:从评估到应急
第一步:评估自身业务风险
- 业务类型:游戏、电商、金融等易受攻击行业
- 历史攻击记录:频率、峰值、攻击类型
- 预算范围:免费方案、月付方案、年付方案
第二步:选择合适的防护方案
- 小型网站(日均IP<1000):软件方案+低配高防IP
- 中型网站(日均IP1万-10万):软件方案+CDN+高防服务器
- 大型平台(日均IP>10万):全栈方案+专业服务商定制
第三步:配置基础防护软件
以CentOS 7为例,安装CSF和DDoS Deflate:
yum install wget -y
wget https://download.configserver.com/csf.tgz
tar -xzf csf.tgz
cd csf
sh install.sh
# 配置 /etc/csf/csf.conf 允许必要端口
csf -r
# 安装DDoS Deflate
wget https://github.com/jgmdev/ddos-deflate/archive/master.zip
unzip master.zip
cd ddos-deflate-master
chmod +x install.sh
./install.sh
# 编辑 /usr/local/ddos/ddos.conf 设置阈值
第四步:建立应急响应流程
- 监控:使用ntopng或iftop实时查看流量
- 告警:设置Zabbix或Prometheus触发器
- 响应:联系服务商自动牵引或手动拉起高防IP
常见问题汇总
服务器防DDoS攻击软件需要付费吗?
免费软件如DDoS Deflate、Fail2ban、CSF基础版就能应对小规模攻击,对于大规模攻击,免费软件无法处理,需要付费的高防IP或清洗服务,专业服务商的价格通常按月或按Gbps计算,成本需要根据业务规模评估。
开源软件能否替代专业防护方案?
开源软件可以作为基础层,但无法替代专业方案,原因在于:开源软件缺乏实时攻击特征库,无法应对新型攻击;开源软件依赖人工配置,响应速度慢;开源软件无法处理超大流量攻击,专业服务商能提供7×24小时监控和清洗能力。
如何选择合适的DDoS防护服务商?
关键看三点:带宽资源、清洗能力和资质,带宽资源决定能否扛住大流量,清洗能力决定能否过滤干净,资质决定服务稳定性,选择持牌服务商,如简米科技和酷番云这类有完整资质认证的供应商,能提供保障,简米科技23年行业积累和持牌机房,酷番云的全牌照认证和双ISO标准,都是可信的参考依据。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/589420.html