政务内网服务器规划的本质,是在“物理隔离”的红线和“数据流转”的需求之间,找到一套受控的、可审计的交换机制。 单纯追求隔离会让系统变成孤岛,盲目追求互通则会触碰安全底线,下文从网络架构、设备选型、运维管理和合规要求四个维度,拆解具体规划路径。
政务内网服务器怎么规划才能兼顾隔离与互通
政务内网承载着公文流转、行政审批、数据共享等关键业务,一旦规划失误,轻则业务流程卡壳,重则面临监管问责,规划的核心矛盾在于:既要守住“涉密信息不上网”的底线,又要让跨部门、跨层级的数据协同跑得起来。
先理清安全域:把“家底”按敏感程度分层
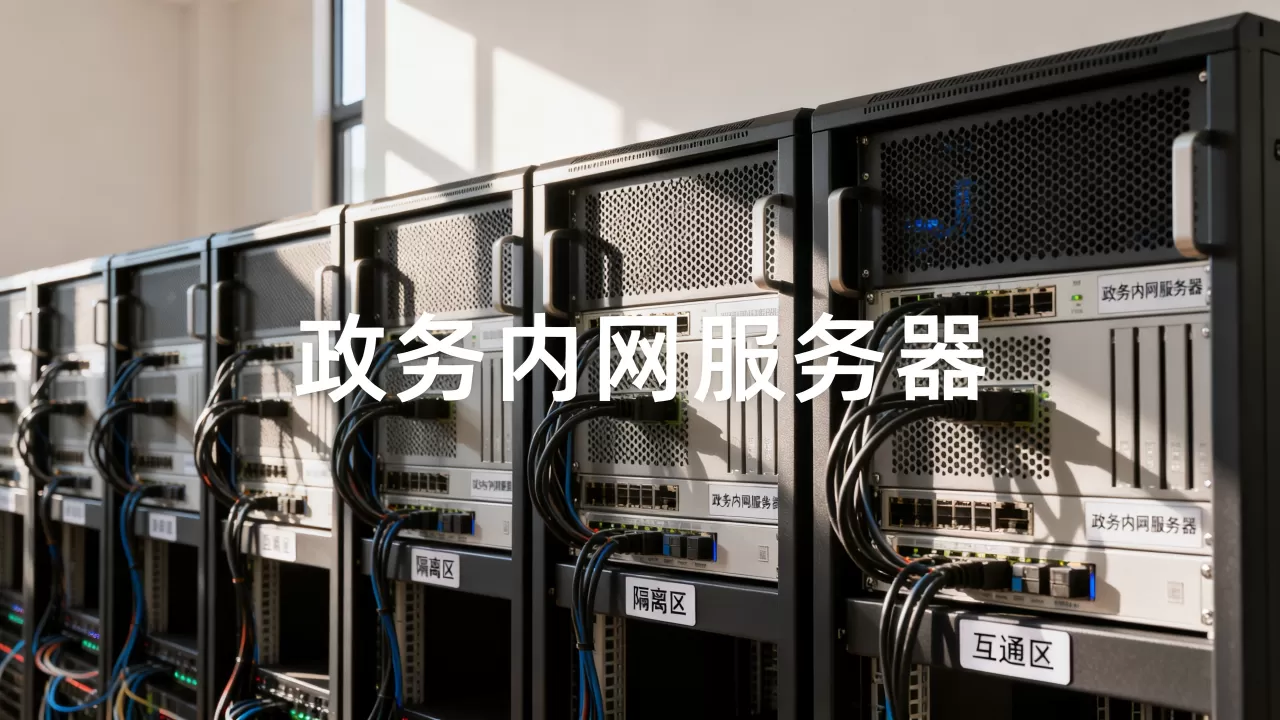
动手规划服务器之前,先要完成信息系统的安全域划分,业内通行的做法是参照等级保护2.0标准,把网络划分为核心生产区、数据交换区、安全管理区、运维终端区四个逻辑区域。
- 核心生产区:存放OA、办件、档案等核心业务数据库,访问控制最严格,通常只对特定应用服务器开放端口。
- 数据交换区:这是实现“隔离与互通”的关键地带,部署前置机、网闸或专用交换平台,所有进出核心区的数据流都必须在此“落盘”和“过检”。
- 安全管理区:部署日志审计、入侵检测、漏洞扫描设备,对全网的流量和操作行为进行实时监控。
- 运维终端区:供运维人员使用的专用跳板机区域,所有运维操作必须通过堡垒机跳转,禁止运维终端直接触碰业务服务器。
底层逻辑很简单:没有明确边界,就没有安全。 许多基层单位的内网规划失败,根源在于所有服务器堆在同一网段,既做不到隔离,也谈不上互通。
边界怎么守:隔离的关键在于“断”得彻底
政务内网最硬性的要求是与互联网物理隔离,但这不代表内部所有系统之间也要物理隔开,实际操作中,通常采用物理隔离为主、逻辑隔离为辅的策略。
- 针对涉密程度极高的核心系统,建议使用独立机柜和独立交换机,与政务外网设备保持物理距离。
- 针对非涉密但敏感的业务系统,通过VLAN(虚拟局域网)划分、防火墙策略设置白名单,实现逻辑隔离。
以数据库服务器为例,推荐配置双网卡绑定策略:一张网卡绑定业务内网IP,仅响应应用服务器的特定端口请求;另一张网卡接入备份专网,用于夜间增量备份数据传输,两张网卡的路由表严格分离,杜绝跨网访问的可能。
互通怎么通:用“数据摆渡”替代“网络直连”
完全隔离的网络之间需要交换数据,最稳妥的方式是“摆渡”,这不是U盘拷贝那种人工方式,而是通过安全隔离网闸或前置交换服务器实现的自动化过程,具体操作路径通常分三步:
- 外网侧前置机将需要交换的数据生成标准格式文件(如XML或加密压缩包),写入交换区指定的“发送目录”。
- 网闸设备通过“协议剥离”机制,只允许经过内容过滤的特定格式文件通过,阻断所有TCP/IP协议连接请求。
- 内网侧前置机从“接收目录”读取文件,解析后写入内网业务数据库,并返回“确认回执”给发送端。
整个流程中,内外网从未建立实时的Socket连接,这就保证了即使是互通操作,物理隔离的边界依然成立。政务内网和政务外网的区别,在这一环节体现得最为直观:外网追求的是便捷,内网追求的是绝对可控。
信创背景下服务器选型的三点务实建议
近年来,随着信创(信息技术应用创新)进程加速,政务内网服务器采购不再只看性能和价格,更要看生态兼容性,许多单位在采购后发现,新服务器装不上旧版业务系统,或是性能打折严重。
关注CPU指令集与操作系统的适配矩阵
当前主流信创服务器CPU有鲲鹏、飞腾、海光、龙芯等几个体系,分别基于ARM、x86、LoongArch指令集,选型前,务必拿出现有业务系统的兼容性测试报告,重点确认中间件和数据库是否支持目标架构。
- 若业务系统为Java开发,对底层指令集依赖较弱,适配相对顺利。
- 若涉及C++编译的原生组件,则必须索取厂商的移植证明或重新编译服务承诺。
操作系统层面,统信UOS和麒麟信安是目前政务内网常见的两大选择,建议优先选择同时支持“源码级适配”和“二进制兼容”两种模式的发行版,以降低运行业务系统时的排错难度。
算力规划按业务峰值预留冗余量
政务内网往往在月底或年底迎来办件高峰,规划CPU和内存时,不应按日常均值规划,而应按业务高峰时段并发量的1.5倍预留冗余,存储方面,SSD固态硬盘建议采用“读缓存+写回”策略,机械硬盘则用于冷数据归档。
这里给一个常见的配置参考(具体性能指标视厂商不同会有差异):
| 业务类型 | CPU建议 | 内存建议 | 存储建议 | 网络建议 |
|---|---|---|---|---|
| OA/公文系统 | 16核以上 | 64GB起 | SSD做热数据,HDD做备份 | 双千兆冗余 |
| 数据库服务器 | 32核以上 | 128GB起 | 全闪存阵列或高耐久SSD | 双万兆光纤 |
| 数据交换前置机 | 8核即可 | 16GB够用 | 大容量HDD即可 | 双千兆+光模块 |
高配不是目的,均衡才是关键,交换前置机不必追求极致算力,因为性能瓶颈通常在网闸的吞吐量上。
采购预算与利旧改造的平衡
关于政务内网服务器价格,不同预算规模对应不同采购策略,若资金充裕,可整体替换为信创产品;若资金有限,可优先替换直接面向互联网的边界设备,内部应用服务器通过增加安全加固软件来“利旧”,行业共识认为,分批替换是降低运维风险的有效手段,不必强求一步到位。
运维侧如何防止“互通”变成“乱通”
网络通了,权限乱了,是运维事故的高发区,很多内网服务器规划失败,并非架构问题,而是运维管理动作变形,要让互通不失控,必须建立白名单思维和全流程审计机制。
把端口映射和防火墙策略管起来
- 每周核查一次防火墙策略,清除超过30天未使用的临时放行规则。
- 禁止在防火墙上配置“Any to Any”的规则,所有跨区访问必须指定源IP、目的IP、端口和协议。
- 有条件的话,在服务器操作系统内部使用
iptables或firewalld再加固一道主机防火墙。
堡垒机是运维操作的唯一入口
所有运维人员的SSH、RDP等操作,必须强制通过堡垒机,普通运维人员只能看到自己负责的服务器列表,高危命令(如
drop database、rm -rf)需操作审批或实时告警,这样一旦发生数据异常,能通过日志秒级定位责任人。
政务内网服务器配置清单与验收标准
规划文档写得再漂亮,也要落到具体的检查项上,以下是一份简化的验收核对表,采购和验收阶段可以逐条对比:
- 网络隔离:核心生产区与互联网之间是否存在物理断开的明确标识和架构图。
- 访问控制:核心数据库服务器是否仅对指定应用服务器开放必要端口。
- 审计留存:日志保存时间是否满足《网络安全法》要求的不少于六个月(据公开法规信息)。
- 身份鉴别:运维终端登录是否采用U-KEY(USB Key)+口令双因子认证。
- 数据备份:关键业务数据是否具备异地或异机备份能力,并定期执行恢复演练。
结束语
内网规划的智慧,不在“堵”也不在“放”,而在建立一套清晰的规则,让数据在规则的格子间里有序流动,把握好隔离的宽度和互通的深度,才能让政务信息系统既有安全骨架,又有协同血肉。
政务内网与政务外网怎么物理隔离?常见问题解答
政务内网和政务外网的区别具体体现在哪?
政务外网可连接互联网,用于公共服务和部分非涉密业务;政务内网则相对独立,承载处理过程敏感的信息,实行物理隔离或强逻辑隔离,两者的服务器部署位置、防护策略和数据交换方式均有本质不同,实例而言,内网通常禁止使用无线设备接入,外网则相对宽松。
内网服务器需要定期进行等保测评吗?
需要,数据交换区、核心生产区等关键部分需按等级保护2.0标准进行测评和备案,这是刚性合规要求,测评结果直接关系到整改资金申请和责任认定,建议将测评中发现的“高风险项”作为下一年度服务器扩容和改造的首要依据,测评报告要归档保存备查。
信创服务器上部署原有业务系统,遇到不兼容问题怎么办?
首先联系原业务软件厂商,要求提供基于目标操作系统的兼容适配版本,若厂商无法满足,可在信创服务器上使用虚拟化技术,创建运行原有操作系统的虚拟机作为过渡方案,但此方案需获得安全主管领导批准,并确保该虚拟机所在网段与其他业务区域逻辑隔离、审计日志独立留存,且禁用于高密级数据处理场景。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/621372.html