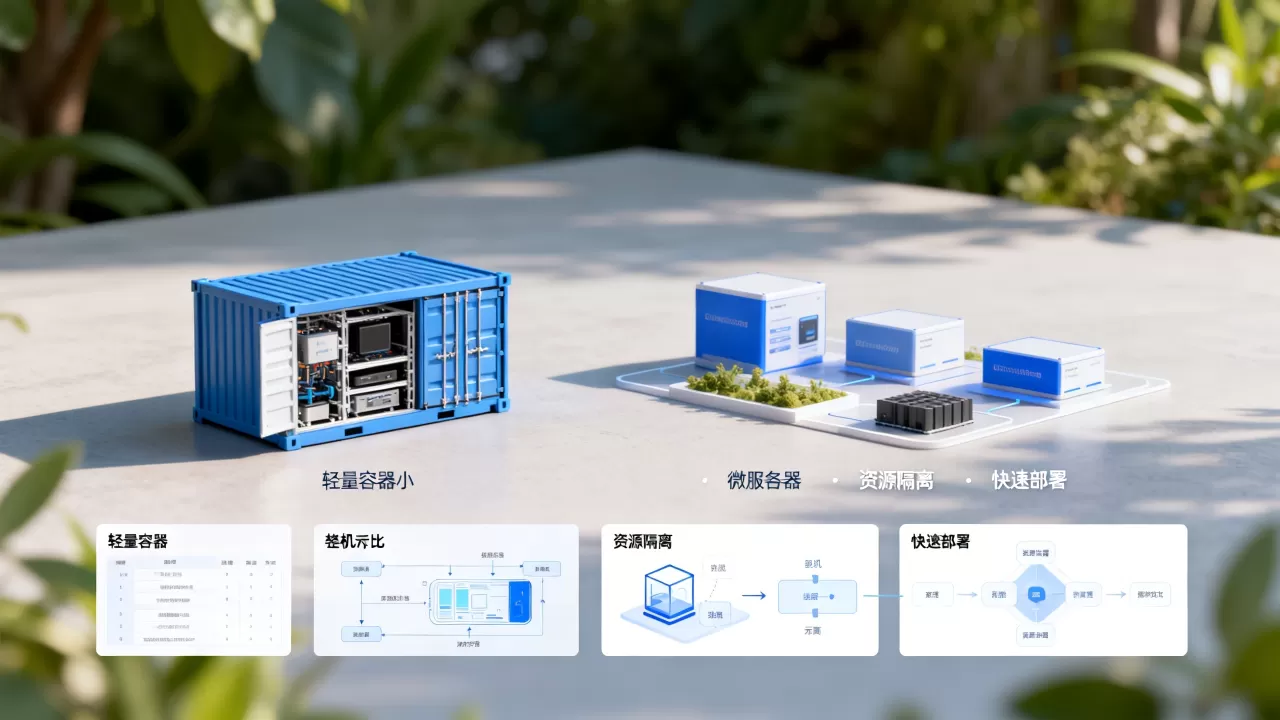
云原生普遍采用轻量容器而非整机部署,核心原因在于容器以进程级隔离换来了接近裸机的性能、秒级启动和极高的部署密度,而整机部署的资源浪费和运维成本在云原生场景下完全无法承受。整机虚拟化解决的是硬件抽象问题,容器解决的是应用交付问题,前者适合传统单体架构的稳妥路线,后者才是云原生弹性、敏捷和标准化交付的底座。
为什么云原生场景下整机部署越来越吃力
传统整机部署在物理机或虚拟机层面划分资源边界,每个应用实例独占一个操作系统,这种模式在单体应用时代问题不大,但到了微服务和分布式架构阶段,硬件边界和软件边界的冲突越来越明显。

整机部署的资源浪费到底从哪来
整机部署的浪费先从操作系统本身开始,每台虚拟机都要运行完整的OS内核、系统库和后台服务,以最小化安装的Linux系统为例,纯系统层占用就在几百MB到1GB级别,一个8核16GB的宿主机,如果拆成4台虚拟机跑微服务,实际可用计算资源要打八折甚至更多,行业共识认为,整机部署模式下的实际资源利用率普遍低于30%,大量CPU和内存被闲置的OS进程和预留容量白白吃掉。
微服务架构还有一个天然矛盾:服务粒度越小,整机部署的浪费越严重,一个订单服务可能只需要256MB内存,但虚拟机规格最低也要吃1-2GB,要么缩配导致性能瓶颈,要么超配导致资源黑洞,无论哪种选择都是成本损失,容器直接把进程当作分配单位,256MB内存就能跑一个Pod,分配粒度精细一个数量级。
扩容速度在云原生时代是生死线
电商大促、活动抽奖、突发流量,这些场景要求基础设施在几分钟甚至几十秒内完成扩容,整机部署的扩容链路是复制模板、创建磁盘、启动OS、初始化环境、拉起应用,一套流程走下来,5到10分钟是常态,容器部署拉起一个实例只需要拉镜像、起进程两步,秒级完成。
这背后的本质差异在于,虚拟机创建的是整台”电脑”,容器创建的是”进程”,前者要把操作系统完整解释一遍,后者只是往现有内核里加几个进程,弹性伸缩机制也有天壤之别Kubernetes的HPA(水平自动扩缩容)基于Pod副本数操作,触发条件满足后几十秒就能完成扩容;虚拟机架构的弹性伸缩虽然在云平台也能做,但扩展粒度和速度都远达不到云原生的要求。
不可变基础设施的愿景只有容器能落地
云原生架构的核心思想之一是”不可变基础设施”,即服务器部署后不再更新和修改,需要变更时直接替换新实例,这在整机模式下基本是空谈:当然可以在虚拟机里跑自动化脚本完成配置变更,但配置漂移、环境差异、依赖冲突等问题始终无法根除,这也是运维事故的高发区。
容器镜像把应用、运行时和所有依赖打包成不可变工件,镜像构建一次,到处运行,发布时直接滚动替换Pod,回滚时切回旧镜像版本,整机的状态管理问题被彻底绕过。
轻量容器和整机部署的核心区别到底在哪
要理解云原生为什么偏袒容器,关键在于看清两者在资源边界、启动机制和分发模型上的底层差异,轻量容器和整机部署的核心区别可以拆成三个维度看:隔离级别、镜像分发方式和生命周期管理。
隔离机制决定性能开销
虚拟机靠hypervisor做硬件虚拟化,每台VM有独立的虚拟CPU、虚拟内存和虚拟磁盘,这种隔离最彻底,但每次指令都要经过虚拟化层翻译,I/O路径也绕了一圈,容器直接跑在宿主机内核上,通过namespace和cgroup做资源隔离,不会有指令翻译损耗,网络和磁盘I/O接近裸机性能,理论上延迟差距在5%以内。
但隔离彻底也意味着资源独占,每台VM启动要加载完整内核,2GB内存是起步价,而一个容器的开销只有几MB到几十MB,据公开资料显示,同等配置的物理宿主机上,跑虚拟机的实例密度通常是10到15台,跑容器能轻松到50个以上。
的分水岭
整机部署交付的是”配置好环境的机器”,往往需要基于Golden Image定制模板,再叠加配置管理工具(如Ansible、SaltStack)做初始化,每个环境都要单独维护一套模板和脚本,环境之间出现不一致几乎无法避免。
容器部署交付的是”带应用代码的镜像”,一个Dockerfile就把依赖安装、环境变量、启动命令全部固化下来,这套镜像在开发、测试、生产环境的表现完全一致,配合Registry(镜像仓库),分发、版本管理和回滚都变成标准化的操作,容器化改造之后发布流程的标准化程度会提升一个量级。
生命周期编排的差异
整机部署的运维对象是”机器”,扩容缩容要操作云平台API去创建和销毁实例,再把应用部署上去,整个过程牵扯两部分逻辑,容器部署的运维对象是”Pod”,应用的伸缩、健康检查、服务发现、滚动更新全部由Kubernetes统一编排,Pod挂了自动重启,节点挂了自动迁移,声明式API配合控制器模式实现自动化闭环这是整机模式无法比拟的。
下表是两种部署模式在关键维度上的直接对比:
| 维度 | 整机部署(虚拟机) | 轻量容器(Kubernetes) |
|---|---|---|
| 资源利用率 | 低于30%,OS开销大 | 达到60%以上,进程级分配 |
| 启动速度 | 分钟级,5-10分钟 | 秒级,最快几百毫秒 |
| 扩容粒度 | 以VM为最小单位 | 以Pod为最小单位 |
| 镜像分发 | 依赖模板和配置脚本 | 镜像仓库,一键拉取 |
| 环境一致性 | 存在配置漂移风险 | 镜像级完全一致 |
| 运维模式 | 手工或者半自动化 | 声明式API全自动编排 |
| 安全隔离 | 硬件级隔离,最彻底 | 内核共享,依赖额外加固 |
主流云原生容器部署方案怎么选
容器不是只有Docker一种实现,云原生容器部署方案的选择需要根据业务场景具体评估,当前主流的容器运行时、镜像格式和编排方案各有侧重点。
容器运行时:containerd和Docker的区别
Docker是容器技术的普及者,但云原生时代越来越多生产环境开始直接使用containerd作为Kubernetes的容器运行时,containerd是更轻量的运行时层,不需要Docker的守护进程和REST API,直接对接Kubernetes的CRI接口。用containerd跑Pod,占用的系统内存比Docker少约30%,这也是许多云厂商默认预装containerd的原因。
但是containerd的命令行工具相对较少,镜像构建和调试仍然离不开Docker CLI,成熟团队可以不装Docker直接跑containerd,但新手混用两个生态难免出问题,安全类场景还可以考虑Kata Containers、gVisor这类轻量虚拟化容器,牺牲部分性能换取更彻底的隔离边界。
容器化部署的实操路径
一个典型的Spring Boot服务做容器化部署,核心步骤可以归纳为三步:
- 编写Dockerfile,基于openjdk镜像把应用JAR包和启动参数固化进镜像
- 构建镜像并推送到私有Registry,确保CI流水线能自动完成这件事
- 编写Deployment和Service的YAML清单文件,通过kubectl apply推送到Kubernetes集群
POD的请求和限制(requests和limits)要提前规划好,先从压测数据得出单副本的真实内存占用,requests设为稳定基线值,limits设为峰值上限的1.2到1.5倍,过低会导致Pod频繁被驱逐,过高会浪费集群资源。
容器化改造先从哪个业务入手
云原生容器化改造不必一步到位,先从无状态服务开始是最稳妥的路线,Web前端、API网关、用户认证这类服务不持有本地数据,迁移风险最低。有状态服务(数据库、消息队列)的容器化要放到后期,这类服务需要额外处理持久化存储和网络标识的稳定性,工作量和复杂度都高出一个量级。
实际落地时还要评估已有基础设施的适配程度,虚拟化平台如果不支持Kubernetes的网络模型,意味着容器方案从宿主机网络到存储都要自建,整体成本不低,这个问题很多时候被低估,需要结合现有环境,如果有条件直接在云厂商托管Kubernetes集群上做试点,能省去大半的维护精力。
企业做云原生容器化改造要避开的坑
容器化改造的收益集中在标准化和弹性上,成本则体现在学习曲线和安全加固上,搞不清楚这个账很容易踩坑。
安全和多租户隔离是绕不开的话题
容器与宿主机共享内核,天然存在逃逸攻击的可能,一个低权限容器获得内核漏洞的利用权限后,有可能影响同一节点上的其他容器,生产环境里的多租户场景,比如金融行业、政企客户之间的数据隔离,容器方案必须叠加更强的安全机制。
业内专家指出,在不可信的多租户场景下,直接共享内核的容器方案有较大安全隐患,建议通过节点隔离、网络策略(NetworkPolicy)和RBAC权限控制来加固,业务本身不够敏感的话,这些配置确实可以简化;但如果做的是金融服务这类强监管场景,同时跑多个客户的业务又是一个租户一套集群,两套方案的投入都要提前考量,这正是”容器化部署成本高吗”这个问题最常见的来源尤其是需要额外安全加固的部分,初期费用并不算低,把Kubernetes集群和运维人力全部算进来,有相当一部分中小团队的实际投入超过传统虚拟机的部署方式。
无状态优先,有状态往后放
容器重启IP会变化、磁盘数据不保留,这是两个基本规律,数据库上容器,必须要靠StatefulSet加持久卷和专用网络标识解决,复杂度相比无状态服务明显上升,团队要额外掌握云原生存储知识,建议直接把数据库这类核心有状态服务先留在虚拟机或者云数据库托管服务上,先用无状态服务把容器的红利吃透,再逐步往前走。
监控和排障体系的适配成本
传统的监控工具收集的是机器维度指标,比如CPU、内存、磁盘使用率,但容器世界的监控维度变成了Pod状态、镜像版本和容器重启次数,Prometheus加Grafana是云原生监控的事实标准,但整套观测体系的搭建本身就有一定的专业门槛。团队需要同时熟悉容器日志采集方案(如Fluent Bit)和链路追踪体系(如OpenTelemetry),才能达到传统运维工具同样的覆盖程度。
Q&A
问:云原生为什么不用虚拟机而选择容器,虚拟机有什么不可替代的优势吗?
虚拟机在隔离性和安全边界上仍有明显优势,每台虚拟机拥有独立内核,即使一个VM被攻破也不会直接影响宿主机和其他VM,操作系统的兼容性也比容器好,容器要求宿主机内核版本足够新且支持namespace和cgroup,旧内核的CentOS 6这类环境根本跑不了现代容器,对强隔离要求和遗留系统来说,虚拟机依然是必要的选择。
问:轻量容器部署方案和整机部署方案的成本投入差异体现在哪里?
短期看整机部署的改造成本更低,不需要引入新的编排系统,沿用现有运维流程即可,长期看容器的资源利用率提升能大幅缩减机器数量,以相同业务规模计算,节省两三成的计算资源成本并不少见,云上购买按需使用的容器集群,比购买同等配置的虚拟机整机方案更灵活,但容器平台的维护人力成本往往被低估。
问:轻量容器部署方案落地大约需要多久?
无状态单体应用容器化只需要一到两周时间,包括镜像制作、CI流水线改造和Kubernetes集群搭建,涉及微服务拆分、Service Mesh和全链路灰度发布,整个改造周期会拉长到三到六个月,Kubernetes本身的学习成本是主要时间消耗。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/622145.html