新机器到手先做的安全基线检查,核心就一句话:把它当成一台“陌生设备”来对待,通过重装或重置系统、更新补丁、收紧账户权限、开启防火墙和加密,把这台设备变成自己完全可控的状态。别急着装软件或迁移数据,先花半小时做一遍基线检查,能省掉后续大量的安全麻烦。
新电脑开机验机流程:从签收到按下电源键的第一次
很多朋友在问新电脑到手需要做什么,其实第一步不是开机,而是看外观和核对身份,这一步不仅防翻新机,也防运输过程中的硬件损伤。

- 检查快递外包装有无严重挤压变形,封条是否完整,原厂封条破损时建议直接拒收。
- 核对机身底部或包装箱上的序列号(SN码)与保修卡、发票信息是否三码一致。
- 检查所有接口是否有插拔痕迹,螺丝是否有拧动划痕,脚垫是否有磨损,这能过滤掉相当一部分“退换机”和“翻新机”。
- 首次开机先不联网,进入系统后查看“设置-系统-里的设备序列号,与机身标签再核对一遍。
- 用纯色图片或在线坏点检测页面检查屏幕,重点看有没有亮点、暗点和漏光,坏点在三个以内属于行业常见标准。
行业共识认为,签收时验机不仔细,后续发现问题走售后流程所耗费的时间成本,往往远高于开机前多花十分钟检查的代价。
新电脑安全基线检查怎么做:系统层面的“大扫除”
新电脑开机验机流程走完,紧接着就该处理系统了,无论是品牌机的预装系统还是自己拿到的裸机,都需要做一次系统层清理。
优先选择重置而非直接删除文件
预装系统里通常带着试用软件、第三方杀毒弹窗全家桶,甚至个别厂商的推广后门,与其一个个卸载,不如直接重置:
- 点击“开始-设置-系统-恢复-重置此电脑”。
- 选择“删除所有内容”,云下载或本地重新安装均可,推荐本地重装,速度快且不受网络波动影响。
- 重置完成后,系统会回到干净的出厂状态,但仍需检查控制面板里的“卸载程序”,把残留的McAfee、Norton等试用版杀毒软件手动清掉。
补丁优先级高于装软件
干
净系统第一件事是联网打补丁,而不是装驱动或聊天软件,打开“设置-Windows更新”,点击“检查更新”,重复执行直到没有新补丁可装,安全补丁累积更新的重要性,远超所谓“优化工具”,据工信部数据,多数主流勒索病毒和远控木马的传播路径,靠的都是已发布漏洞补丁的变种攻击。
驱动来源只认官方
驱动不必用第三方“驱动大师”自动装,去笔记本品牌官网的支持页面下载对应型号驱动,重点优先安装芯片组、网卡、显卡、声卡四类驱动,用第三方工具一键装驱动,装错版本或捆绑垃圾软件的风险很大。
账户权限与本地安全策略收紧
系统干净了,接着要管“进门的人”,很多朋友设完开机密码就觉得安全了,实际上账户权限配置才是更细的活儿。
- 改用微软账户登录:本地账户密码容易被暴力破解,微软账户支持两步验证,且BitLocker恢复密钥会自动备份到云端,不怕忘记密码进不了系统。
- 关闭默认管理员账户:在PowerShell(管理员)里执行
net user administrator /active:no,防止别人用默认帐号登录。 - 取消自动登录:如果当前系统开机不输密码直接进桌面,按
Win+R输入netplwiz,取消勾选“要使用本计算机,用户必须输入用户名和密码”,不行的话检查注册表里的AutoAdminLogon值是否残留。 - 设置屏保恢复时需要登录:在“设置-账户-登录选项”里开启“如果你已离开,Windows应在何时要求你重新登录”,选“每次”。
全家桶式国产软件环境下的额外建议
如果你计划安装国内常用软件,建一个标准用户账户当日常使用,把管理员账户单独留着装软件,步骤是“设置-账户-家庭和其他用户-将其他人添加到这台电脑”,创建标准用户后,日常登录用它,碰到需要管理员权限的操作输入管理员密码即可,这一步能拦截相当一部分软件静默安装的恶意服务。
网络连接与防火墙:别让“裸奔”变成常态
新电脑默认防火墙是开着的,但不少软件安装时会偷偷添加一条放行规则,基线检查里,网络层面的验证必不可少。
防火墙状态自查
在PowerShell(管理员)里执行以下三条命令,逐一确认状态:
netsh advfirewall show allprofiles state
Get-NetFirewallProfile | Select-Object Name, Enabled
Get-MpComputerStatus | Select-Object AntivirusEnabled, FirewallEnabled
三条命令返回结果都应为“启用/True”,若有一条显示关闭,执行netsh advfirewall set allprofiles state on立刻开启。
断网测试放行规则
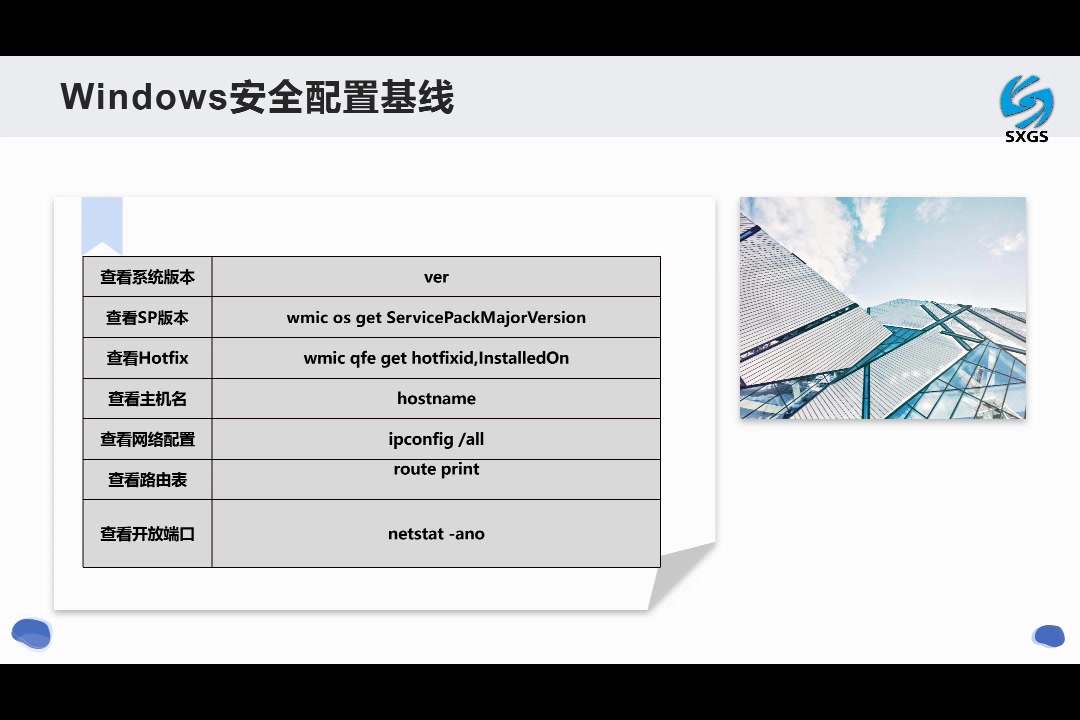
断开局域网和Wi-Fi,然后从另一台设备“Ping”新机器,如果没有响应,说明防火墙过滤正常,再用netstat -ano | findstr "LISTENING"查看当前正在监听的高危端口,3389(远程桌面)、445(文件共享)、135(DCOM)需要格外留意,若发现这些端口对公网开放,在“防火墙高级设置-入站规则”里把对应协议设为“阻止连接”,近年的多起勒索病毒事件中,445和3389端口暴露是重灾区。
数据安全与恢复准备,以及新老机器对比
基线检查的最后一块拼图,是防“数据顷刻间消失”。
创建系统还原点和备份镜像
按Win+S搜索“创建还原点”,在“系统保护”选项卡里选系统盘,点击“配置-启用保护”,创建”一个初始还原点,再准备一块移动硬盘,用系统自带“备份和还原(Windows 7)”创建系统镜像,这样后续装了捆绑软件或驱动冲突,能随时回滚。
新电脑默认开启BitLocker是个双刃剑
新出的Win11笔记本有一部分会自动开启设备加密,这是好事也是隐患,好的一面在于电脑丢失或主板被拆,硬盘数据拿不出来;隐患在于你如果没登录微软账户,恢复密钥会本地保存,重装系统时忘了保存密钥,硬盘数据就直接打不开,建议在“设置-隐私和安全性-设备加密”里确认恢复密钥已备份到微软账户,或手动导出到一个安全的U盘里,很多人在全新笔记本和二手笔记本安全设置区别上有个误解,觉得二手电脑才需要担心数据,全新笔记本直接忘了加密这件事,实际上多数新机器默认只加密系统盘,你后加的数据盘和移动硬盘仍然处于明文状态,需手动在“BitLocker管理”里开启加密。
核对该装的安全软件
Win10和Win11自带的Microsoft Defender已经足够强,不建议装第三方杀毒软件制造“双杀软冲突”,对于普通家庭和办公环境,Defender + 系统防火墙 + 定期更新就是标准安全基线,仅在下载频繁或访问高风险网站场景下,才建议加装火绒等轻量工具作为补充,并关闭Defender的实时保护避免冲突。
这套基线检查做完,你的机器就从一个“陌生人”变成了“可靠伙伴”,安全的核心从来不是堆砌工具,而是把账户权限、补丁、防火墙和加密这些基础项压实,下次别人再问起新电脑到手需要做什么,你可以直接告诉他:重置系统、打全补丁、收紧账户、开启防火墙、留下恢复点,这五件事做完,剩下的自由折腾就好。
关于新电脑安全基线检查的常见疑问
问:重置系统之后硬盘里的预装分区和隐藏恢复分区会被删除吗?
不会,系统自带的“重置此电脑”功能会保留厂商预设的恢复分区和引导分区,如果你是完全用U盘重装且手动删除了所有分区,那才会清空恢复空间,因此普通用户优先用“重置”而非“格式化重装”,便于日后一键还原。
问:刚买的新电脑需要马上改注册表和组策略来“优化”吗?
不需要,目前Windows 10/11的系统调度已经足够成熟,注册表优化带来的性能提升微乎其微,且容易破坏系统稳定,基线检查里涉及组策略的部分仅推荐关闭不必要的开机自启和远程协助,其余保持默认。安全基线不是精简系统,而是让系统在默认配置下处于受控状态。盲目照搬“优化教程”反而会关闭Windows Defender或修改安全设置,造成风险敞口。
问:MacBook的新机也要做同样的安全检查吗?
大致思路一致,但路径不同,macOS需要在“系统设置-通用-软件更新”里确认macOS版本最新,再检查“隐私与安全性”中的“允许从以下位置下载的App”是否设为“App Store与被认可的开发者”,并开启FileVault全盘加密,在首次登录时建议用Apple ID开启双重认证,这样在新电脑到手需要做什么这件事上,mac与Windows的区别就主要体现在具体的操作入口不同,底层逻辑完全相通。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/625924.html