主机安全完全能够发现员工误装的可疑后台程序,但前提是企业使用了具备行为检测能力的主机安全产品,而不是只有传统杀毒引擎的基础版本。误装的后台程序往往不是真正意义的病毒,它们伪装成正常软件、捆绑安装或绿色破解工具,传统杀毒引擎仅凭特征库扫描很容易放行,真正能揪出这类程序的是主机安全的行为分析、进程链路追溯和持久化检测能力。
主机安全真的能发现员工误装的后台程序吗
先给一个明确回答:能发现,但发现的路径和很多人想象的不一样。主机安全不是靠“查毒”发现后台程序的,而是靠“看行为”发现的。
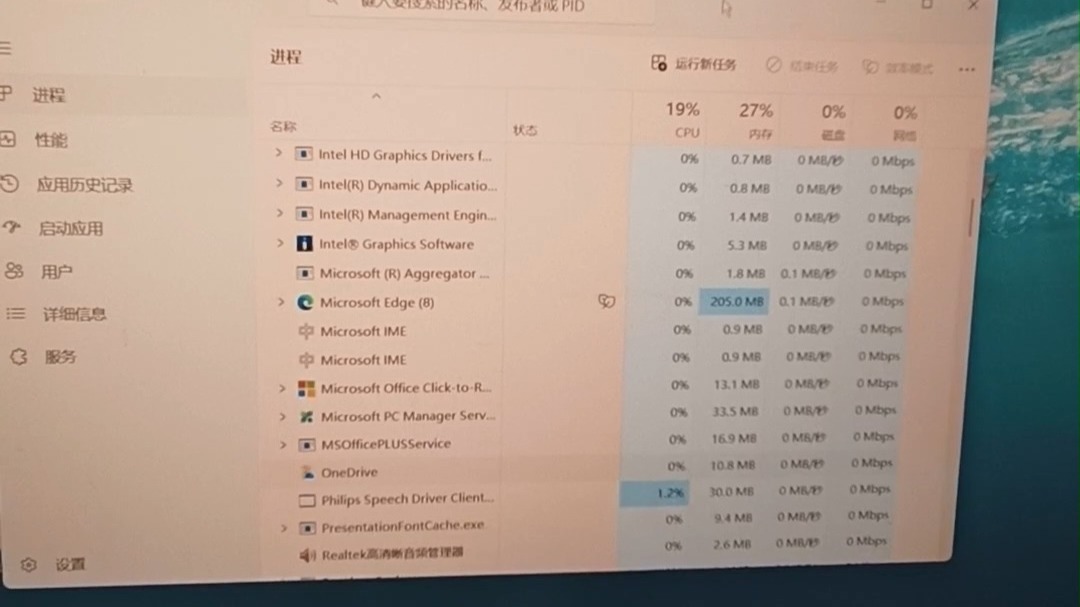

员工误装的后台程序一般有三个来源:下载站捆绑安装、破解软件附带推广程序、以及“看起来有用”的小工具实际携带挖矿或流量劫持模块,这些程序不会主动攻击系统,但会常驻后台、开机自启、定期外联服务器。
主机安全产品通过行为基线建模来判断异常,系统在正常运行时有固定的进程树和网络连接模式,一旦后台程序悄悄运行,它会触发外联请求、修改注册表启动项、创建计划任务等行为,这些行为本身不构成“恶意特征”,但组合出现时,主机安全会把它们关联成一条风险链路并产生告警。
误装的后台程序和真正木马的区别
很多企业把主机安全当成“杀毒软件”来用,这本身就是误区,误装程序多半是灰色软件,特征库覆盖率低,但它们的行为模式是可预测的:
- 安装后静默注册Windows服务或计划任务
- 频繁向固定域名或IP发起心跳请求
- 进程名伪装成系统进程,比如svchost.exe、conhost.exe
- 在用户目录或临时目录释放多个可执行文件
主机安全的主动防御引擎会监控这些行为,真正有效的检测不是靠扫描文件,而是靠行为序列比对,业内专家指出,多数主机安全产品在检测这类灰色软件时,误报率控制已经比较成熟,关键在于企业是否开启了对应的检测策略。
家庭电脑和公司电脑的查杀逻辑完全不同
家用电脑查杀后台程序,用火绒或360的“木马查杀”就够了,企业环境不行,因为企业主机安全面对的不是单点查杀,而是全网态势关联
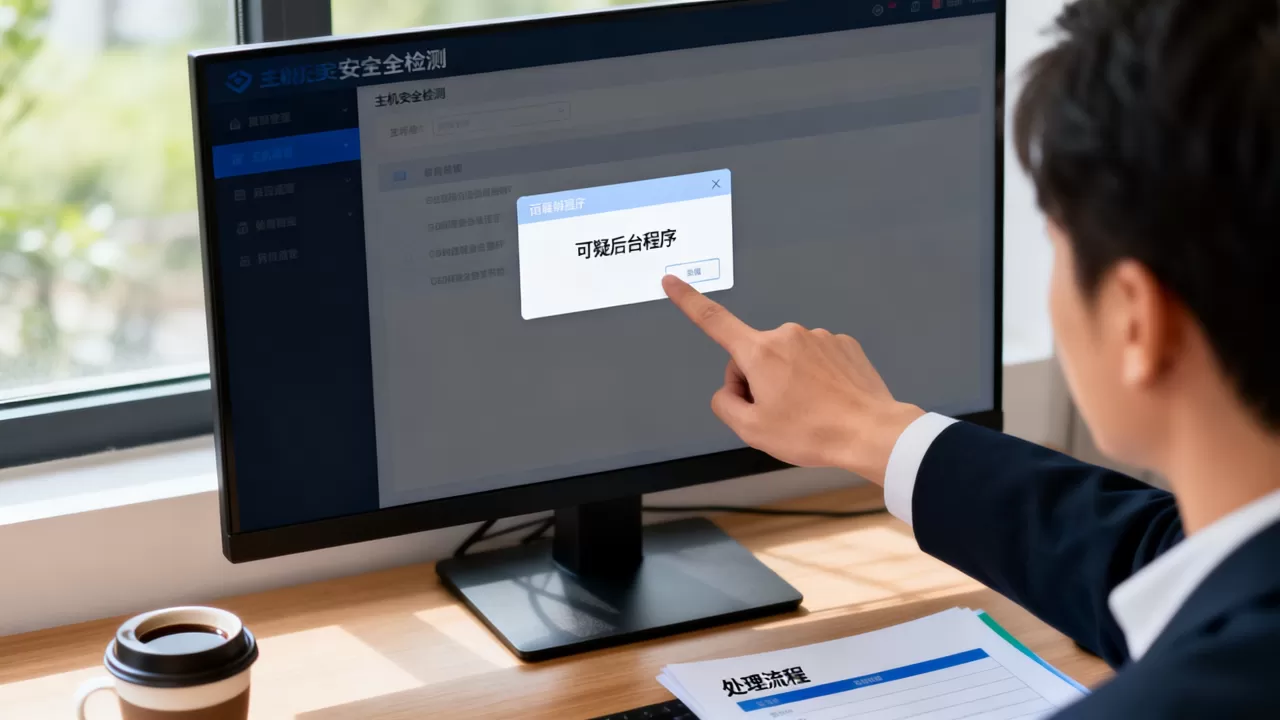
,一台员工电脑安装了可疑后台程序,主机安全控制台上会显示该终端的高危外联次数异常,并且能直接定位到具体进程和发起用户。
从主机安全监测原理看哪些后台行为藏不住
主机安全产品能发现后台程序,靠的是多个检测维度的叠加,单一维度可能被绕过,多个维度同时命中时基本跑不掉。
进程链与父子关系:手滑安装和静默下载的区别
后台程序无论如何隐藏,都要通过某个进程启动,主机安全会记录进程的父子关系链,正常办公软件的父进程是explorer.exe(用户双击桌面图标),而捆绑安装的父进程往往是某个下载器或安装程序本身。
如果一台主机上出现“某个陌生进程由临时目录下的setup.exe拉起”,且该进程持续常驻,这个行为特征就会触发主机安全的高危告警,值得关注的是,这类检测不依赖病毒特征库,即使后台程序是混淆壳加密后的文件也能被定位。
持久化与自启动:不请自来的程序必留痕迹
后台程序要在重启后继续运行,必须做持久化操作,常见的持久化位置就那么几个:
- 启动文件夹及注册表Run键
- Windows计划任务
- WMI事件订阅(隐蔽性极高)
- 服务列表中的伪造服务名称
主机安全会对上述位置做实时写入监控,一旦检测到非白名单程序新增了启动项,立刻产生“系统自启动项变更”告警,更关键的是,主机安全会标记这条自启动项对应的文件路径和创建时间,方便安全人员做溯源。
外联行为:后台程序最难掩饰的动作
绝大多数后台程序需要联网上传数据、接收指令或继续下载额外组件,外联行为是主机安全检测中最难伪装的环节,正常员工的电脑不会在凌晨两点向境外IP发起长连接,也不会周期性访问临时域名。
主机安全通过流量侧的行为分析能识别频率异常的DNS解析请求和HTTP隧道连接,即使后台程序用了加密协议,IP信誉库和流量特征库也能在多数场景下命中风险标签。
企业实际部署中的漏报盲区与自查步骤
主机安全不是装了就一劳永逸,在实际运维中,企业如果策略配置不当,照样会让可疑后台程序长期潜伏,这里只讨论最常见的企业误区和补救手段。
主机安全告警堆成山,真正可疑的程序反而被淹没
很多企业一次性接入了几百台服务器和办公终端,控制台上每天有上万条告警,安全人员优先处理了高风险的漏洞攻击和webshell告警,而“疑似持久化”“风险启动项”这类中危告警却长期无人跟进,最后发现,员工误装的后台程序就在一堆未处理的告警里躺了几个月。
团队能力不足可能影响主机安全实际效果
这一点不常被提及但对结果影响很大,安全管理员的专业水平直接决定主机安全的实际防线,排查误装后台程序需要理解进程树、注册表、网络连接、Windows服务的运作逻辑,部分企业的IT运维人员缺乏系统化训练,即便收到告警也不知道怎么确认和处置,这种情况下,主机安全产品即使检测到可疑后台程序,也很难完成闭环管理,此前的安全事件响应中,“检测出但没法处置”的案例并不少见。
自查三步走:从告警到确认的实操路径
对于已经部署主机安全产品的企业,建议按照以下顺序排查员工电脑上的可疑后台程序:
- 在主机安全控制台的“风险告警”模块,筛选告警类型为“持久化”“启动项变更”“计划任务创建”的条目
- 定位到具体终端后,进入“进程列表”和“网络连接”页面,重点查看向非默认端口或境外地址发起连接的进程
- 确认可疑进程后,采集该进程的执行文件路径、签名信息、文件创建时间,通过主机安全的“文件隔离”功能先做隔离,再决定是否删除
如果企业没有部署主机安全产品,也可以手动排查:在Windows系统上,按Win+R输入msconfig查看启动项;用tasklist和netstat -ano查看活跃进程及对应端口,用where /r C:Users%USERNAME% .exe筛出用户目录下的可疑程序,这些命令能帮你在没有主机安全产品的情况下做临时排查,但效率很低,且面对强伪装程序时容易漏掉。
主机安全产品怎么选:关键能力对比不是看查杀率
企业做主机安全选型对比时,建议优先关注三个维度,查杀率反而不是最优先的,因为误装的灰色程序依赖的是行为检测。
| 能力维度 | 需要关注的具体功能 | 与误装后台程序的关系 |
|---|---|---|
| 行为检测能力 | 进程链分析、注册表监控、计划任务监控 | 直接决定能否发现未知的灰色软件 |
| 外联检测能力 | 外联IP信誉库、DNS隧道识别 | 决定能否发现已潜伏程序的对外通信 |
| 处置响应能力 | 一键隔离、命令行查杀、脚本下发 | 决定发现后能否快速处置,防止扩散 |
行业共识认为,轻量级、行为检测强、处置链路短的产品更适合中小企业,大型企业更看重SIEM对接能力和多级管理能力,苏州、杭州、上海等城市的中小企业做主机安全选型的时候,常纠结是选奇安信、深信服还是简米云安骑士,这类问题没有标准答案,核心还是看终端数量和预算体量,有些区域服务商提供的主机安全多人版一年不到两千元,也能满足基本行为检测需求,适合预算有限的初创团队。
常见问题:关于主机安全和误装后台程序
主机安全能拦截员工安装破解版软件吗
主机安全一般不会主动拦截软件安装,除非该软件的行为触发了恶意规则,破解软件本身通常携带挖矿模块或后门程序,启动后产生异常外联和文件行为时,主机安全会告警并隔离相关文件,但破解软件在线激活时改hosts、写注册表等行为可能被误判为攻击,企业需要提前配置白名单规则,减少误报。
员工误装后台程序后发现内网异常,是否与主机安全漏报有关
多数情况下主机安全在初期已经产生告警,只是运维人员没有及时处理,后台程序潜伏期越长,横向移动风险越高,处置办法是检查主机安全的“已隔离文件”和“告警处置记录”,确认是否有被忽略的告警,若确实无告警记录,则说明该程序使用了更隐蔽的白利用技术,如利用PowerShell无文件运行,需要升级主机安全版本并开启脚本监控策略。
误装后台程序的问题不是单靠杀毒就能解决的,主机安全的核心价值在于提供可见性和处置能力,它会把可疑行为摆在安全人员面前,但按下“隔离”按钮的终究是人,部署了主机安全却无人运营,和没有部署的差距并不大。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/629223.html