识别app域名劫持攻击的核心在于抓住“该访问A却去了B”的异常,应对的逻辑则是“校验来源、加密传输、快速切换”。 域名劫持不同于直接攻破服务器,它更像是偷换了门牌号,让你的app在联网寻路时被带去了冒名顶替的地点,下面这份指南,会帮你从感知异常开始,逐步建立起一套能落地执行的防守套路。
什么是app域名劫持攻击先搞清楚攻击者动了哪块奶酪
域名劫持不是黑客“修改”了你的app
app联网时,第一件事是问DNS服务器:“xxx.com的IP是多少?”DNS返回一个地址,app就朝那个地址发起连接,域名劫持攻击发生在“问路”这个环节DNS解析结果被篡改,返回的是攻击者服务器的IP,你的app本身没被改动,代码依然原样运行,但它连上的那个“对方”,已经不是真正的服务器了。
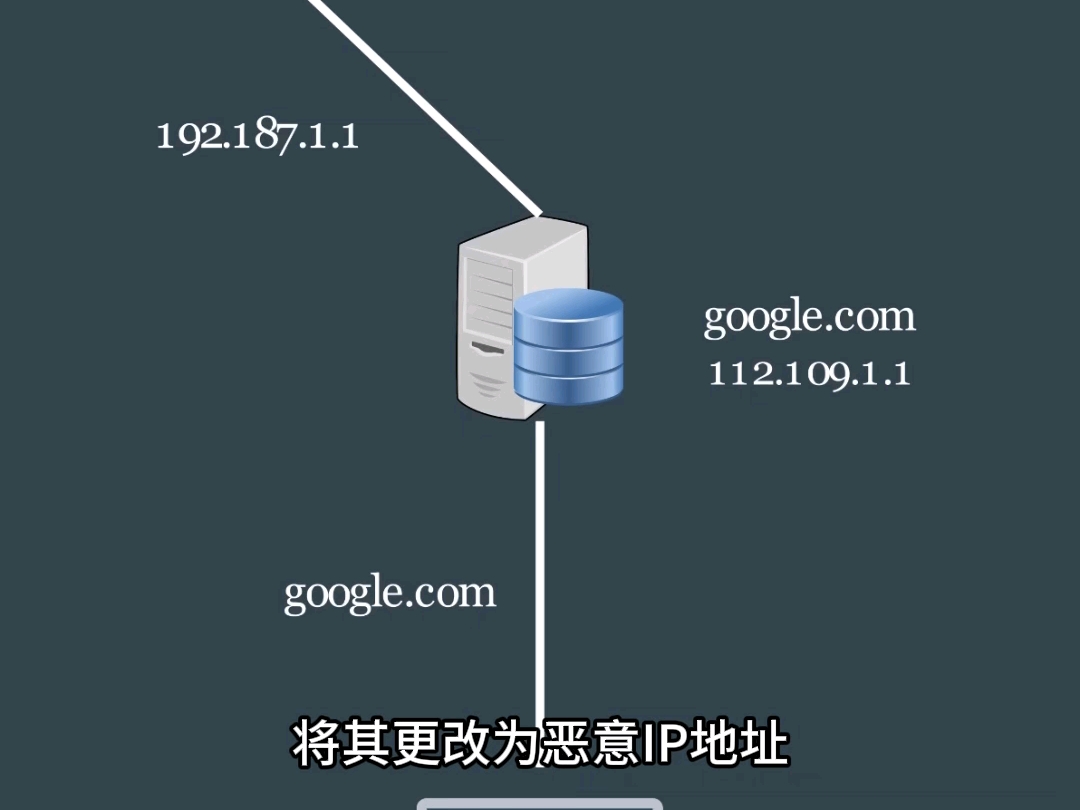

行业共识认为,这类攻击最常见的三个切入点是:本地DNS缓存被投毒、路由器DNS设置被篡改、以及运营商或出口网关的DNS劫持,三者有一个共同特征攻击者无需攻破你的app,也无需破解HTTPS证书,只需在“问路”环节踩一脚刹车,就能让流量拐弯。
域名被劫持app会有什么表现用户视角的异常清单
DNS被劫持后,app的表现往往“没骨气”它不会崩溃,也不报错,它只会忠实地连接那个假地址,你可以对照下面这些场景自查:
- 打开app时频繁弹出与产品无关的落地页、抽奖页或博彩广告
- 原本正常的图片加载突然变慢,甚至一直转圈,但切换网络后恢复正常
- app提示“证书验证失败”或“连接不安全”,此前从未出现
- 页面能打开,但登录态莫名失效,重新登录后又被踢下线
- 同一个WiFi下,所有联网app同时出现异常,换流量后全部恢复正常
出现以上任意两条,就有较大概率在遭遇域名劫持,而不是普通的网络波动。
手机app dns劫持如何检测两个维度的验证方法
现象验证法,确认劫持存在
第一步,做一次交叉验证,保持连接当前WiFi,打开几个不同的app观察是否同时异常;然后关闭WiFi切换到4G/5G流量,再打开同一批app,如果WiFi下全部异常、流量下全部正常,问题大概率出在路由器的DNS设置或WiFi出口链路,而不是app本身。
第二步,换DNS再试,进入手机WiFi设置,把DNS手动改为公共DNS,比如114.114.114或5.5.5,然后重新打开app,异常消失,就实锤了本地网络环境存在DNS篡改,此时重启路由器,再检查路由器后台的DNS配置是否为默认值。
工具验证法,直接看解析结果
对有一定动手能力的用户,可以用终端工具直接查询域名解析情况,在电脑上打开命令行,依次执行下面两条指令:
nslookup yourdomain.com
nslookup yourdomain.com 8.8.8.8
第一条走本地网络配置的DNS,第二条强制走Google的公共DNS,如果两条指令返回的IP不一致,说明本地解析已被污染,再对比8.8.8的查询结果是否和你服务器实际绑定的IP一致,如果一致,说明正常情况下解析正确,问题锁定在中间链路。
对app开发者,还可以在测试包里临时加一段日志代码,打印网络请求的URLConnection或OkHttp请求URL,配合抓包工具(如Charles、Wireshark)查看TLS握手时的证书是否匹配目标域名。
三种检测方式的适用对比
| 检测手段 | 适用人群 | 判定标准 |
|---|---|---|
| 交叉网络对比 | 普通用户 | 切换网络后异常消失 |
| 手动切换公共DNS | 普通用户 | 用公共DNS后症状缓解 |
| 命令行解析对比 | 技术背景用户 | 本地解析IP与公共DNS结果不一致 |
app域名劫持怎么解决从紧急处置到长期加固
紧急处置:先切断“假连接”
当你确认正在遭遇劫持,第一目标不是“抓凶手”,而是“止血”,按以下顺序操作:
- 立即关闭当前WiFi,改用流量网络,断开与异常链路的连接
- 清理app缓存,避免本地已经缓存的恶意跳转逻辑反复触发
- 把手机DNS改为公共DNS地址,在系统层面避开被篡改的DNS服务器
- 如果是在公司或办公网络,尽快联系网络管理员排查出口设备是否存在DNS劫持规则
- 如果你是这个域名的管理员,立刻登录域名注册商后台,检查解析记录是否有陌生IP、泛解析(如
.domain.com指向异常IP)、以及Nameserver是否被改动
很多人在第5步会发现问题域名解析记录被悄悄加了一条指向恶意IP的A记录,或者Nameserver被换成了某个奇怪的DNS地址,这时需要立即删除异常记录、重置密码、开启域名注册锁,并检查域名管理邮箱是否有登录告警。
客户端侧加固:让app学会“认路防骗”
全链路HTTPS + HSTS预加载。 这是成本最低、效果最好的基础防御,HTTPS保证传输内容不被篡改,HSTS强制浏览器和app只走HTTPS,但要注意,HSTS需要配合预加载列表(hstspreload.org)才能生效,否则首次访问时依然有被劫持的风险。
证书公钥锁定(Public Key Pinning)。 在app代码里内置服务器证书的公钥哈希值或SPKI值,每次连接时校验服务端证书是否匹配内置公钥,不匹配直接终止连接,这种方案能有效对抗使用伪造证书的劫持者,但更新证书时需要同时发版app,运维复杂度较高,建议仅对核心API域名使用,不要全局启用。
业务层容灾域名。 在客户端配置一个备用域名,主域名解析异常时自动切换,判断异常的规则可以简化成:“TLS握手失败连续3次,或证书校验失败连续2次,则切换备用域名”,备用域名应放在独立的DNS服务商,避免同一条链路被连锅端。
服务端与域名管理侧:把漏洞焊死
- 开启DNSSEC(域名系统安全扩展),它通过数字签名验证DNS应答的真实性,能有效防止DNS缓存投毒,多数主流注册商提供免费的一键开启选项,普通站长也能轻松配置。
- 开启注册商域名锁定(Registrar Lock),防止域名被未授权转移到其他注册商,这是釜底抽薪的防御。
- 定期巡检解析记录,重点关注是否出现陌生的A/AAAA/CNAME记录、泛解析是否被开启、Nameserver是否被改动,建议每周做一次全量记录比对,保留上一次的导出文件作为基线。
- 部署解析状态监控,使用第三方监控工具(如简米云DNS监控、DNS Spy)定时从全国多地发起解析请求,只要同一域名在不同地区返回的IP不一致,立即告警。
app防劫持方案哪个靠谱落地选择参考
市面上的商业防护方案分为两类:一类是HTTPDNS服务(如简米云HTTPDNS、酷番云DNSPod HTTPDNS),app直接通过HTTP协议向特定服务器查询真实IP,绕开传统DNS的UDP明文链路;另一类是安全接入SDK,集成了证书校验、IP直连、动态调度等能力。
我的建议是:如果你的app用户量在百万级以下、且不涉及支付和金融场景,直接做好HTTPS+HSTS+备用域名就够了;如果用户量大、对可用性要求高,优先接入HTTPDNS,它的防御逻辑和成本都相对可控。
从一次真实遭遇看防御闭环场景化复盘
假设你运营一款生活服务类app,某天上午大量用户反馈“打开app就跳转到一个测运势页面”,客服排查后,发现用户集中在同一省份,且都在用同一个运营商网络,技术组登录DNS监控平台,看到该省份的某个递归DNS节点返回了异常解析记录,指向一个境外IP。
当时你的app已经全量HTTPS并配置了HSTS预加载,理论上能拦截证书伪造,但因为部分iOS老版本对HSTS的支持不彻底,还是有小流量用户“中招”了,最终的处理路径是:先通过HTTPDNS服务将解析请求拉回受信链路,紧急调整了回源策略,然后向该运营商提交了DNS污染申诉,从发现到完全恢复用时约4小时。
这个案例揭示了一个现实:单点防御总会有漏网之鱼,但同时启用静态的DNSSEC、动态的HTTPDNS、以及客户端的备用域名和证书锁定,就能把被劫持的概率压缩到极低。
app域名劫持常见问题解答
域名被劫持后用户数据会被偷走吗?
这取决于劫持者拿到的“访问权限”有多大,如果劫持仅停留在DNS层面,而你的服务端强制HTTPS且证书校验严格,劫持者只能看到加密的密文流量,拿不到明文数据,但如果劫持者在假IP上部署了伪造证书(比如诱导用户安装描述文件),且app没有做证书锁定,用户输入的数据就可能被中间人截获,普通用户面对“证书验证失败”的弹窗选择“继续访问”,是最危险的操作,等于亲手放行了劫持者。
路由器被劫持和app域名劫持是一回事吗?
不是一回事,但常常叠加出现,路由器劫持修改的是路由器配置,攻击者往往先破解路由器弱口令,然后把DNS设置为恶意DNS服务器,app域名劫持描述的是DNS解析结果被篡改这个现象,而路由器只是“作案载体”之一,运营商链路劫持和朋友用路由器开“网络加速插件”,都可能导致同一现象,但前者对你的app和隐私威胁更严重,维修思路也不同路由器问题只需重置设备,运营商链路问题需要投诉换IP。
公共WiFi下更容易遇到app域名劫持吗?
是,公共WiFi的场景特征陌生网络、无加密、管理员不可见恰好符合DNS劫持的三个便利条件,攻击者可以在WiFi热点背后直接修改DHCP下发的DNS地址,或伪造DNS响应,应对方式很简单:离开公共WiFi时,优先使用流量网络;必须连接时,打开app前先确认当前WiFi是否需要“一键登录”或弹出特殊页面,出现异常时立即断开并切换流量。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/630867.html